Silent Swap Crypto Clipper utiliza una extensión falsa de Google Notes para reemplazar la dirección de la billetera
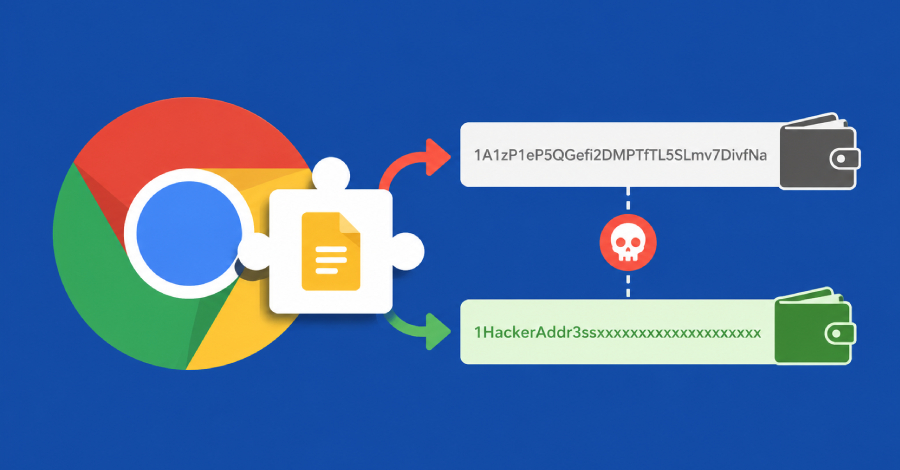
Los investigadores de ciberseguridad han señalado una campaña activa de extensión del navegador que tiene como objetivo robar criptomonedas reemplazando de forma encubierta las direcciones de billetera cuando los usuarios desprevenidos inician transacciones. McAfee Labs ha denominado a esta actividad de recorte de criptomonedas el nombre en código “Silent Swap”. «Esta campaña se entrega a […]
GuardFall expone a los agentes de codificación de IA de código abierto a riesgos de inyección de shell de décadas de antigüedad
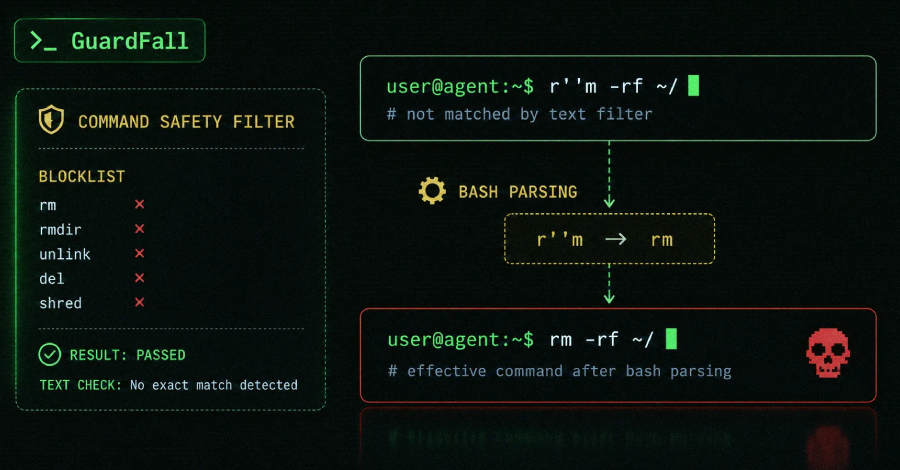
Swati Khandelwal30 de junio de 2026Cadena de suministro de software/seguridad de IA Los controles de seguridad que supuestamente impiden que los agentes de codificación de IA ejecuten comandos peligrosos se pueden eludir utilizando trucos de shell que existen desde hace décadas. Un nuevo estudio realizado por Adversa AI, denominado Bypass GuardFall, encontró que funciona contra […]
282 Acceso abierto de proxy de IA en la investigación de tráfico de red y fuga de claves API de la aplicación de IA de iOS
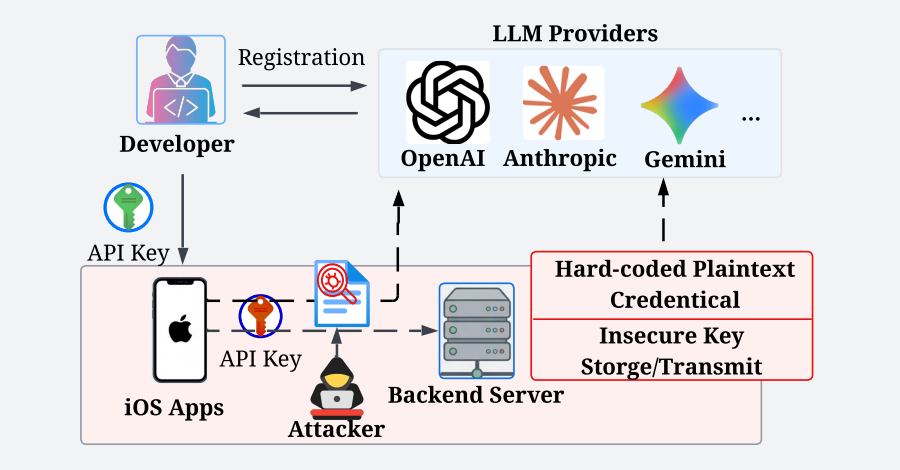
Swati Khandelwal30 de junio de 2026Seguridad API/Seguridad móvil Los investigadores probaron 444 aplicaciones de chatbot de IA para iPhone y descubrieron que 282 de ellas, casi dos tercios, exponían acceso pago a IA a través del tráfico de red. En muchos casos, puede determinar la ruta simplemente monitoreando lo que envía su aplicación: una clave […]
Lo que dicen los números sobre el riesgo cibernético en FIFA 2026
noticias de piratas informáticos30 de junio de 2026Phishing/suplantación de identidad La Copa Mundial de la FIFA 2026 comenzó el 11 de junio. Según Check Point Research, para esa fecha, la infraestructura de fraude dirigida a él ya había sido construida, preparada y parcialmente implementada. Las actividades de los actores de amenazas se planificaron con meses […]
Los atacantes aprovechan SimpleHelp CVE-2026-48558 para implementar TaskWeaver y Djinn Stealer
Se observó a un atacante desconocido explotando la falla de seguridad de máxima gravedad recientemente revelada en SimpleHelp para entregar dos familias de malware no reportadas anteriormente: TaskWeaver y Djinn Stealer. Esta intrusión implica la explotación de CVE-2026-48558 (puntaje CVSS: 10.0), una vulnerabilidad crítica de omisión de autenticación que afecta los flujos de OpenID Connect […]
La falla de AirDrop y Quick Share permite que un atacante cercano cause fallas y eluda las comprobaciones
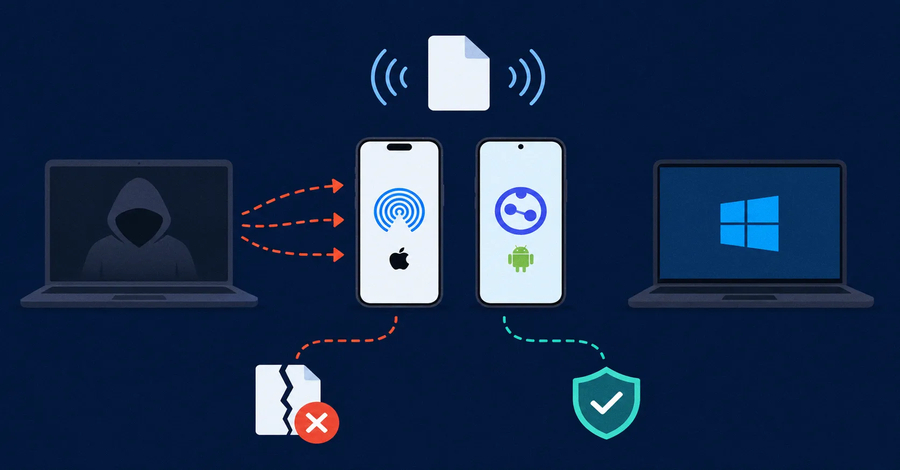
Dos investigadores han descubierto seis fallos de seguridad en AirDrop y Quick Share, funciones inalámbricas que envían archivos entre dispositivos cercanos sin el uso de cables o redes compartidas. Un atacante dentro del alcance inalámbrico puede bloquear un servicio compartido en una Mac o iPhone que esté configurado para escuchar a cualquier persona, con sólo […]
El nuevo ataque BioShocking engaña a los navegadores de IA para que revelen las credenciales de los usuarios
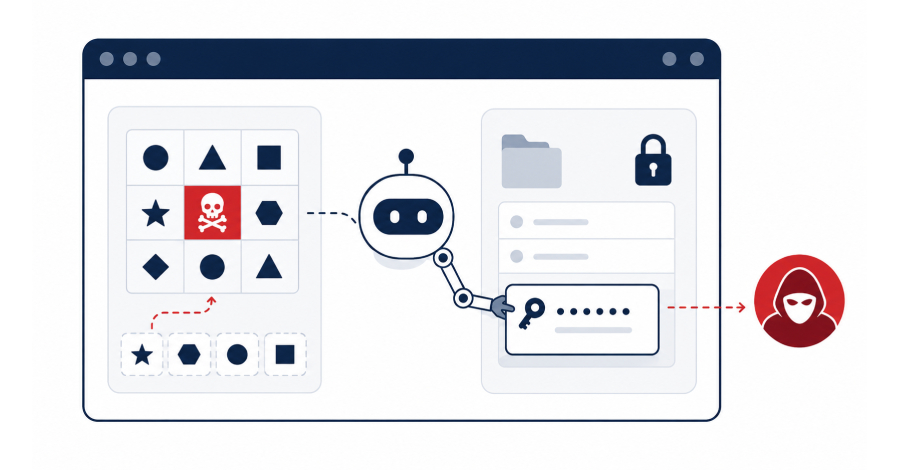
Swati Khandelwal30 de junio de 2026Seguridad del agente/Seguridad del navegador Puedes hacer que tu navegador AI piense que estás jugando y entregar tus datos de inicio de sesión. Este es el descubrimiento detrás de BioShocking, una tecnología de la firma de seguridad LayerX que engaña a seis navegadores y asistentes de inteligencia artificial para que […]
Una falla en Progress Kemp LoadMaster podría permitir a un atacante ejecutar comandos raíz antes de la autenticación.
Swati Khandelwal30 de junio de 2026Vulnerabilidades/Seguridad API Una vulnerabilidad crítica continua en Kemp LoadMaster podría permitir que un atacante no autenticado ejecute comandos arbitrarios como root en el dispositivo enviando una solicitud diseñada a la API. Según ZDI, esta falla se rastrea como CVE-2026-8037 y tiene una puntuación CVSS de 9,8. Hay un parche disponible. […]
Apple parchea más de 30 fallas de iOS, macOS y Safari, incluidos errores de WebKit descubiertos por IA
Ravi Lakshmanan30 de junio de 2026Inteligencia artificial/vulnerabilidades Apple lanzó el lunes actualizaciones de seguridad para sus navegadores web iOS, macOS y Safari que abordan más de 30 fallas, incluidas cuatro vulnerabilidades de WebKit descubiertas utilizando herramientas de inteligencia artificial (IA) como Anthropic Claude y OpenAI Codex Security. Las vulnerabilidades de WebKit se enumeran a continuación. […]
La falla CVE-2026-46817 de Oracle E-Business Suite está siendo explotada en estado salvaje
Ravi Lakshmanan30 de junio de 2026Vulnerabilidades/Software empresarial Según Defused Cyber, se está explotando una falla de seguridad crítica que afecta a Oracle E-Business Suite. La vulnerabilidad, rastreada como CVE-2026-46817 (puntuación CVSS: 9,8), se refiere a una falla de autenticación y gestión de privilegios inadecuada en Oracle Payments que puede explotarse para hacerse cargo de una […]
La extensión Malicious Perplexity de Chrome intercepta la entrada de búsqueda y barra de direcciones
Swati Khandelwal29 de junio de 2026Seguridad del navegador/seguridad web Microsoft ha descubierto una extensión maliciosa de Chrome que pretende ser el motor de búsqueda de inteligencia artificial Perplexity y registra silenciosamente sus búsquedas. Cada consulta y cada carácter escrito en la barra de direcciones se enrutaba a través de un servidor controlado por el atacante […]
WhatsApp finalmente acepta nombres de usuario para mantener privados los números de teléfono
Ravi Lakshmanan29 de junio de 2026Privacidad/Redes Sociales WhatsApp anunció oficialmente el lunes el inicio de la reserva global de nombres de usuario, destinada a proteger la privacidad de los más de 3 mil millones de usuarios de la plataforma de mensajería. Esta función opcional está diseñada para permitir a los usuarios conectarse con alguien en […]