Mustang Panda utiliza Zoho WorkDrive como canal de comando para el ataque del gobierno indio
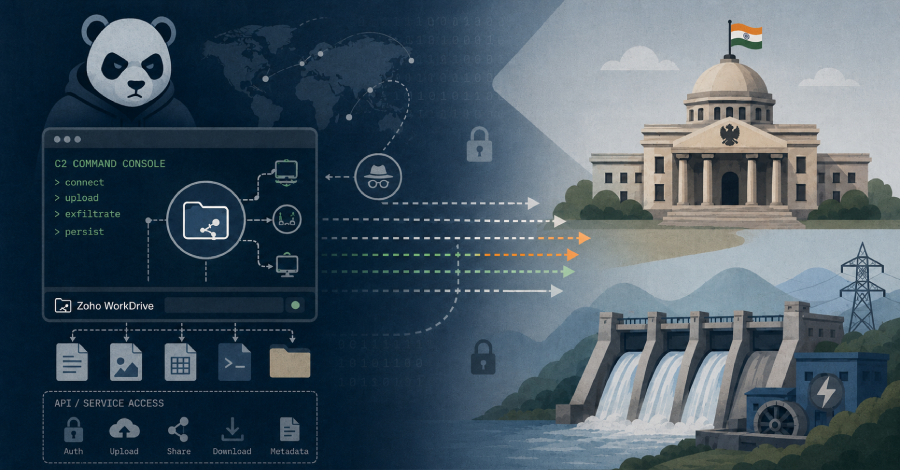
Ravi Lakshmanan29 de junio de 2026Inteligencia de amenazas/Malware Mustang Panda, un grupo de espías alineado con China, lanzó dos campañas dirigidas al gobierno indio y la energía hidroeléctrica, implementando nuevo malware y convirtiendo servicios legítimos en la nube en canales de comando. La Unidad de Investigación de Amenazas de Acronis descubrió una brecha activa dentro […]
Linux Kernel Flaws, AI Malware Tricks, Turla Backdoor, Infostealers and More
Ravie LakshmananJun 29, 2026Cybersecurity / Hacking This week was a reminder that attackers do not always need big tricks. One small mistake, one old access path, one missed patch, and suddenly the door is open. The noise is not all noise, either. Forums are talking, researchers are finding easy cracks, and defenders have more cleanup […]
236.000 sitios DCloud Uni-App utilizados para fraude con criptomonedas, phishing y exfiltración de billeteras
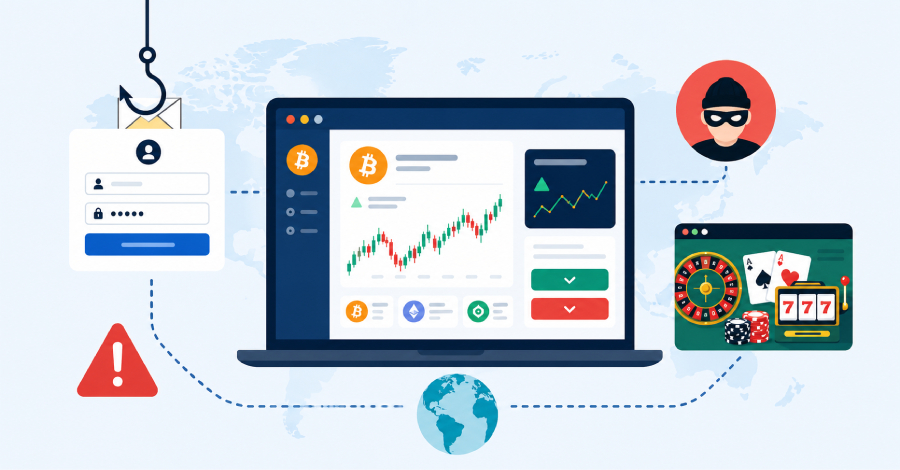
Una nueva investigación descubierta por Infoblox revela que más de 236.000 sitios web utilizan plantillas de fraude de inversiones creadas utilizando un marco de desarrollo de aplicaciones multiplataforma de código abierto genuino chino llamado DCloud Uni-App. Estas plantillas están impulsando intercambios criptográficos falsos, operaciones multilingües de matanza de cerdos, redes de phishing de WhatsApp, plataformas […]
Por qué la criptografía poscuántica comienza con las credenciales
noticias de piratas informáticos29 de junio de 2026Computación Cuántica / Identidad No Humana Es posible que datos como las credenciales que actualmente están cifrados ya no sigan siendo privados en el futuro porque las computadoras cuánticas pronto romperán la criptografía de clave pública que protege los datos. Aunque actualmente no existen máquinas que puedan descifrar […]
Gamaredon amplía el ataque a Ucrania con nuevo malware y abuso de servicios en la nube
Ravi Lakshmanan29 de junio de 2026Seguridad/malware en la nube El grupo ruso Advanced Persistent Threat (APT) continúa evolucionando y ampliando su arsenal de malware como parte de sus ciberataques en curso contra Ucrania a lo largo de 2025. La empresa eslovaca de ciberseguridad ESET dijo que observó 35 campañas diferentes de phishing lanzadas por Gamaredon […]
Microsoft elimina 119 extensiones de Edge que ocultaban malware en imágenes y fuentes
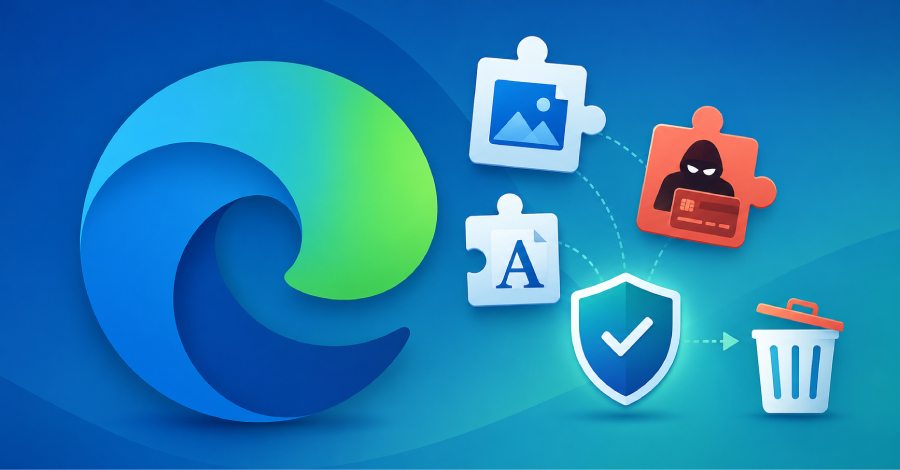
Microsoft detuvo una extensión maliciosa que estuvo ejecutándose durante mucho tiempo en la tienda de complementos de Edge. La extensión ocultó su carga útil dentro de archivos de imágenes y fuentes normales, luego se despertó días después de la instalación para robar credenciales y realizar fraude publicitario. La compañía lo llama «StegoAd», una combinación de […]
PoC pública para la falla crítica SSH del lado del cliente libssh2 CVE-2026-55200 lanzada
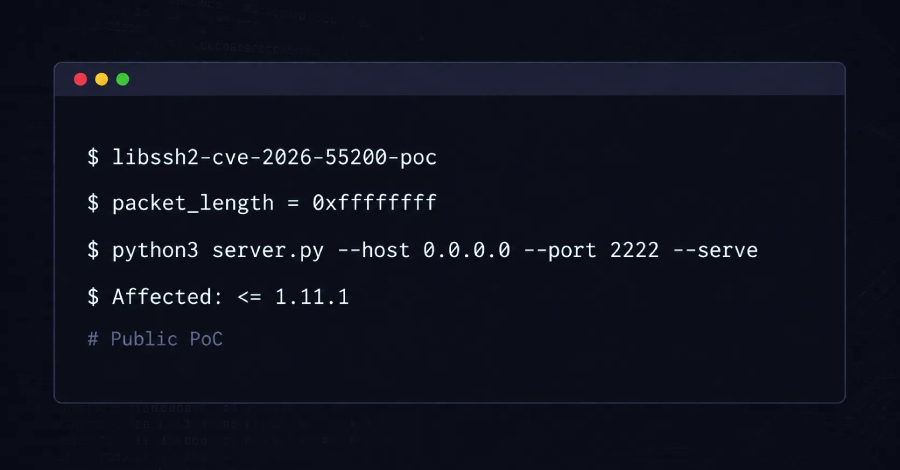
Swati Khandelwal29 de junio de 2026Vulnerabilidades / Código abierto Se ha publicado una prueba de concepto para CVE-2026-55200, una falla crítica en libssh2. Esta vulnerabilidad podría permitir que un servidor SSH malicioso o comprometido cause daños en la memoria de un cliente que se conecta, lo que podría provocar la ejecución de código. No se […]
Los paquetes npm y Go secuestrados utilizan tareas de VS Code para implementar Python Infostealer
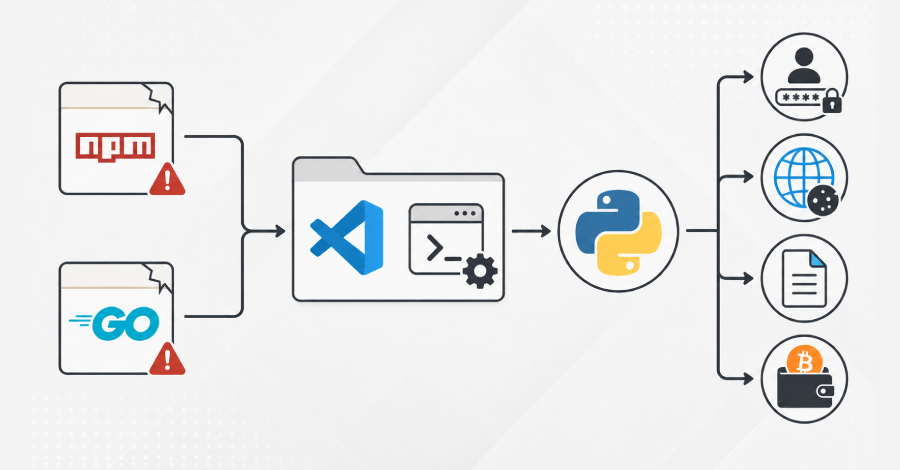
Los investigadores de ciberseguridad descubrieron dos paquetes npm secuestrados y un grupo de paquetes Go diseñados para implementar un ladrón de información basado en Python en hosts comprometidos de Windows, Linux y macOS. «Este ataque elude la ruta de ejecución de npm más común a través de scripts de ciclo de vida, presumiblemente para mantener […]
Ucrania dice que la inteligencia rusa utilizó mensajes de texto de soporte falsos para robar credenciales de mensajería
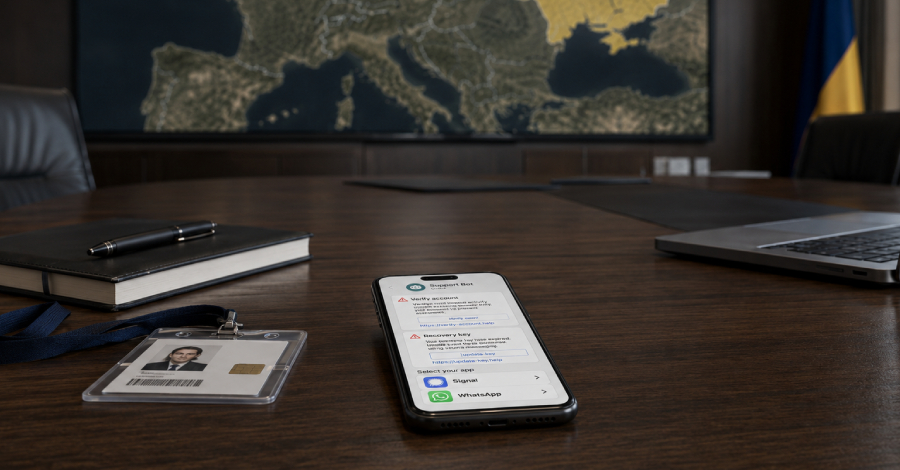
Ravi Lakshmanan27 de junio de 2026Seguridad de mensajería/ciberespionaje El Servicio de Seguridad de Ucrania (SSU), en cooperación con la Oficina Federal de Investigaciones (FBI) de Estados Unidos, anunció que ha descubierto una campaña de larga duración orquestada por la inteligencia rusa para infiltrarse en las cuentas de mensajes de funcionarios gubernamentales, personal militar, políticos y […]
OpenAI presenta una vista previa de GPT-5.6 Sol con restricciones de acceso y medidas de seguridad cibernética más estrictas
OpenAI lanzó el viernes tres versiones de GPT-5.6, llamadas Sol, Terra y Luna, en una vista previa limitada para un pequeño número de empresas como parte de su compromiso continuo con el gobierno de EE. UU. Sol es nuestro modelo insignia más nuevo y el más potente, mientras que Terra ofrece un buen equilibrio entre […]
El FBI advierte que los piratas informáticos de inteligencia rusos apuntan a las claves de recuperación de respaldo de señal
Swati Khandelwal26 de junio de 2026Mensajería segura/Ingeniería social El FBI y CISA actualizaron sus advertencias de marzo sobre el phishing de la inteligencia rusa a las cuentas de Signal, agregando nuevos pasos para los operadores. Ahora puede inducir al objetivo a que le entregue la clave de recuperación de la copia de seguridad de Signal. […]
El nuevo malware SharkLoader lleva Cobalt Strike al ciberataque StrikeShark
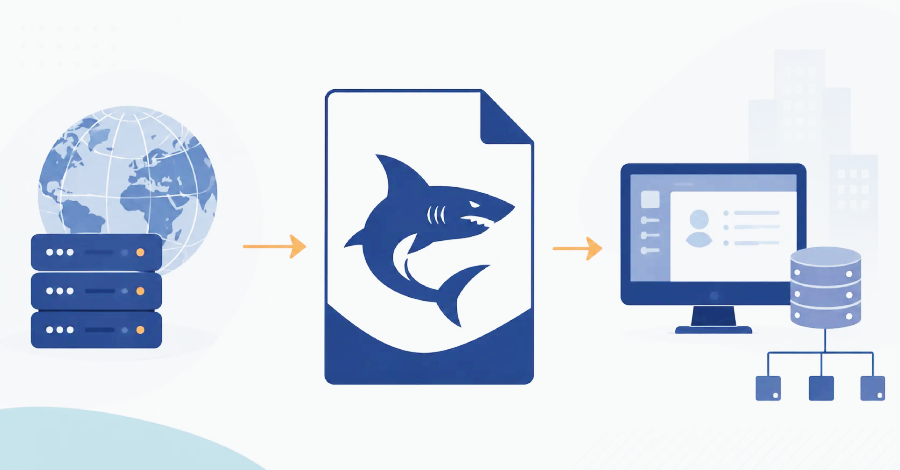
Se ha observado una campaña de ciberataque recientemente descubierta que entrega una familia de malware previamente no documentada llamada SharkLoader, que actúa como un cargador para implementar Cobalt Strike Beacon en hosts comprometidos. Kaspersky Lab, que está siguiendo la campaña bajo el nombre StrikeShark, dijo que la campaña estaba dirigida a instituciones diplomáticas en Indonesia, […]