La APT de habla china lanza una nueva campaña de puerta trasera TinyRCT en el sudeste asiático
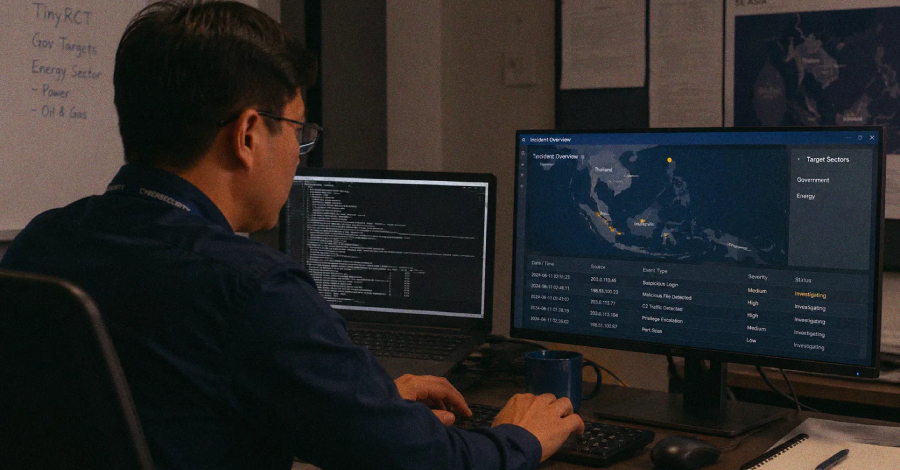
Ravi Lakshmanan26 de junio de 2026Ciberespionaje/malware Los atacantes de amenaza persistente avanzada (APT) de habla china se han asociado con una nueva puerta trasera personalizada llamada TinyRCT como parte de un ciberataque dirigido a agencias gubernamentales e infraestructura crítica en el sudeste asiático. La actividad, que apuntaba específicamente a empresas estatales en los sectores de […]
El nuevo exploit pedit COW de Linux permite el acceso root envenenando los archivos binarios almacenados en caché
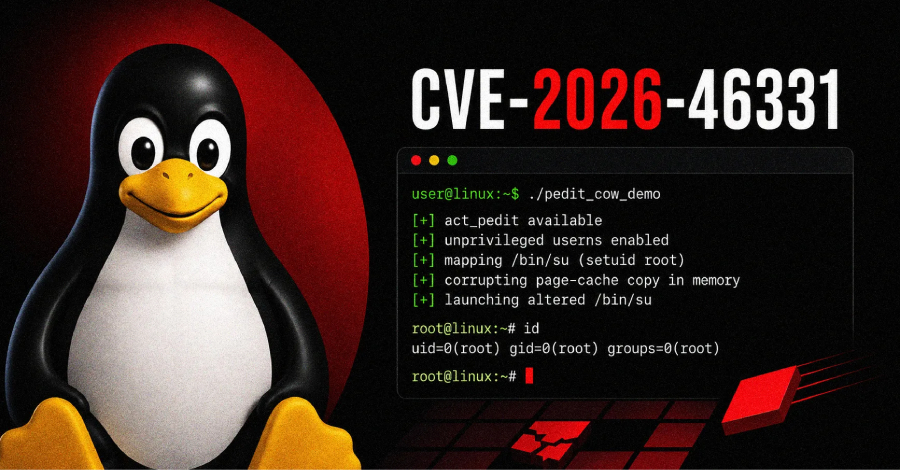
Swati Khandelwal26 de junio de 2026Linux / Vulnerabilidades Una falla en el subsistema de control de tráfico del kernel de Linux podría permitir que un usuario local sin privilegios obtenga privilegios de root en un sistema afectado. CVE-2026-46331, también conocido como «pedit COW», es una escritura fuera de límites en la acción de edición de […]
La falla del desarrollador de Amazon Q podría permitir que un repositorio malicioso ejecute código a través de la configuración MCP
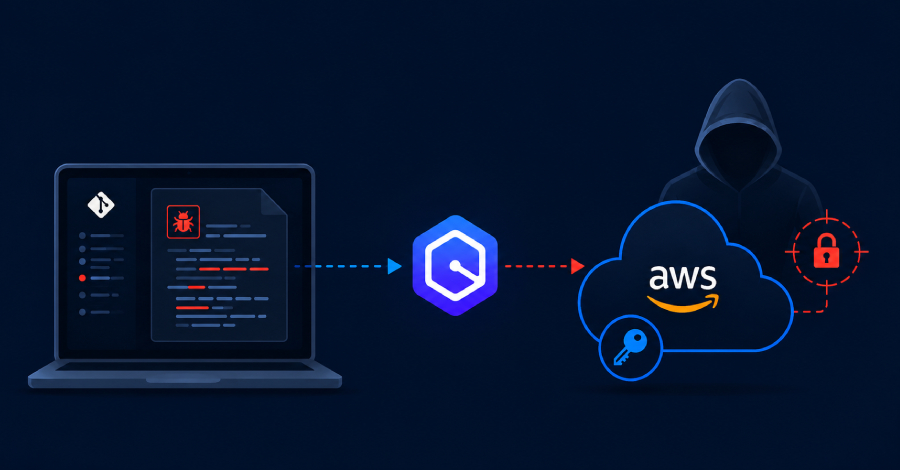
Swati Khandelwal26 de junio de 2026Seguridad/vulnerabilidades de la IA Una falla de alta gravedad en Amazon Q Developer permite que un repositorio malicioso ejecute comandos y robe las credenciales de la nube del desarrollador. Este camino es corto: una vez que el desarrollador abre el repositorio y confía en el espacio de trabajo, Amazon Q […]
CISA agrega falla explotada de PTC Windchill RCE a KEV mientras continúan los ataques de web shell
Rabi Lakshmanan26 de junio de 2026Vulnerabilidades/Seguridad del software La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) agregó el jueves una vulnerabilidad crítica de ejecución remota de código que afecta al software de gestión de datos de productos empresariales (PDM) y de gestión del ciclo de vida del producto (PLM) de PTC […]
La nueva falla del kernel de Linux de DirtyClone permite a los usuarios locales obtener root a través de paquetes clonados
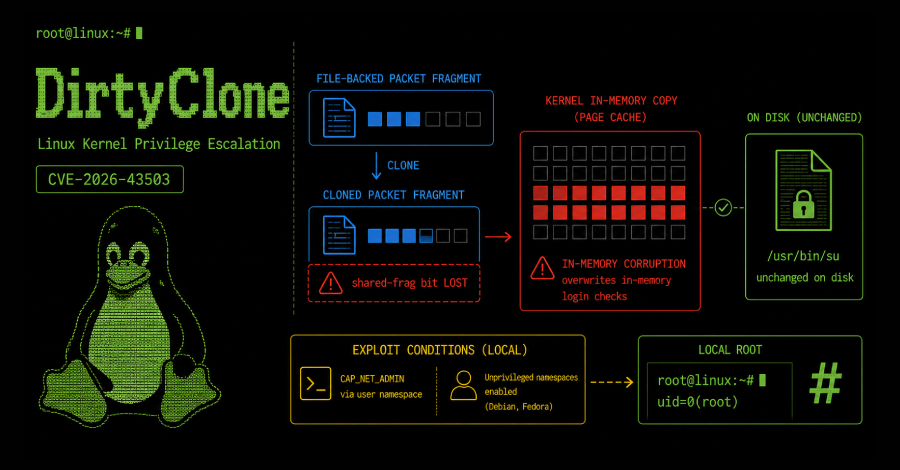
Swati Khandelwal26 de junio de 2026Linux / Vulnerabilidades DirtyClone es una nueva escalada de privilegios del kernel de Linux de la familia DirtyFrag. JFrog Security Research publicó un tutorial práctico sobre cómo explotar esta vulnerabilidad el 25 de junio. Esta es la primera demostración pública de esta variante. Seguimiento como CVE-2026-43503 (CVSS 8.8), que permite […]
The Next Layer of Identity Governance
AI agents are moving through enterprise environments, inheriting permissions, traversing systems, and executing decisions at machine speed with minimal oversight. The identity infrastructure built to govern human access wasn’t designed for autonomous actors, and the gap between what enterprises are deploying and what their governance programs actually cover is widening fast. This guide breaks down […]
El malware Miasma apunta a paquetes npm y acciones de GitHub en ataques a la cadena de suministro
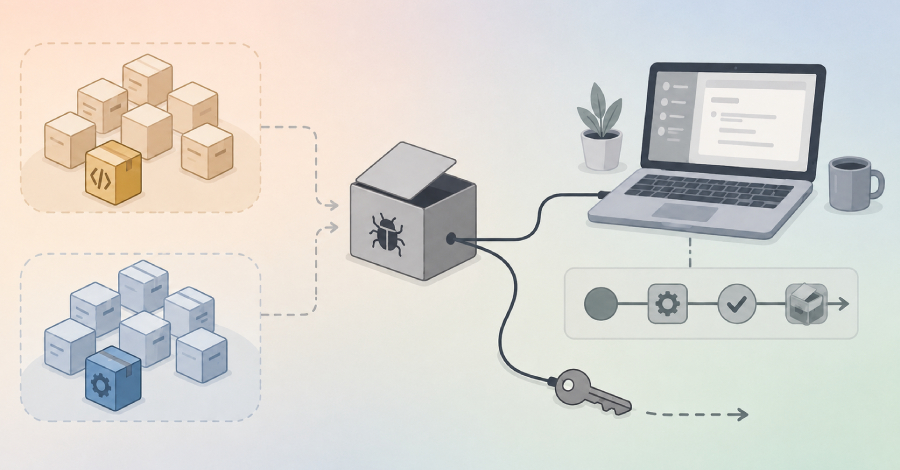
Los investigadores de ciberseguridad han señalado una mayor evolución de los ataques a la cadena de suministro relacionados con las familias de malware Mini Shai-Hulud, Miasma y Hades. El ataque también comprometió un nuevo conjunto de paquetes npm mientras se propagaba a través del ecosistema Go. «La última actividad incluye lanzamientos maliciosos de npm que […]
Microsoft advierte sobre una campaña de phishing Photo ZIP dirigida a hoteles que utilizan Node.js Implant
Swati Khandelwal26 de junio de 2026Phishing/malware Según Microsoft, una campaña activa de phishing ha estado dirigida a hoteles y otras organizaciones hoteleras en Europa y Asia desde abril de 2026, dejando caer implantes Node.js que utilizan archivos ZIP con temas fotográficos para comprometer las máquinas de la recepción. La compañía no cree que esta actividad […]
Rusia utiliza Celebrite en el iPhone de un activista encarcelado, meses después de la suspensión de las ventas
Las autoridades rusas utilizaron las herramientas forenses UFED de Serebrite para piratear el iPhone del activista opositor detenido Andrei Pivovarov en junio de 2021, tres meses después de que Serebrite anunciara que dejaría de vender herramientas y servicios a Rusia y Bielorrusia. Los hallazgos, publicados por Citizen Lab el 25 de junio, se basan en […]
Google detalla la nueva puerta trasera STOCKSTAY de Turla utilizada en un ataque de espía ucraniano
El actor de amenazas patrocinado por el estado ruso conocido como Turla ha sido culpado de una puerta trasera .NET previamente indocumentada llamada STOCKSTAY, que se ha desplegado contra el gobierno ucraniano y organizaciones militares, así como contra organizaciones con intereses en la política exterior italiana. Google Threat Intelligence Group (GTIG) explicó que la puerta […]
Se ha descubierto que el bloqueador de anuncios de Chrome, que tiene más de 10 millones de instalaciones, tiene una función de inyección de script inactiva
El análisis de una popular extensión de bloqueo de anuncios de Google Chrome para YouTube revela la capacidad de ejecutar código JavaScript arbitrario. La extensión, llamada Adblock para YouTube (ID: cmedhionkhpnakcndndgjdbohmhepckk), se ha instalado más de 10 millones de veces y tiene una insignia destacada en Chrome Web Store, según Island. La descripción de la […]
Smart TV Proxyware, 24-Year curl Bug, AI Crime Forums + 13 More Stories
Ravie LakshmananJun 25, 2026Hacking News / Cybersecurity News It’s dumb out there again. This week has the usual smell of prod on fire and nobody wanting to admit who left the door open — old creds still working, trusted apps doing sketchy crap, browser tricks jumping the fence, and “normal” workflows turning into phishing pipes […]