Richard Beitrich habla sobre litigios NDR
A pesar de la gran cantidad de telemetría a disposición de los analistas, muchos equipos de operaciones de seguridad luchan por responder algunas preguntas básicas durante las investigaciones de incidentes, como por ejemplo: ¿Qué evidencia hay? ¿Cómo sabemos que estamos viendo todo en contexto? Para responder a estas preguntas, los equipos deben ir más allá […]
El nuevo malware Gaslight macOS utiliza una inyección rápida para interrumpir el análisis asistido por IA
Ravi Lakshmanan25 de junio de 2026Seguridad de IA/malware Se descubrió que un implante de macOS basado en Rust y un ladrón de información previamente indocumentados incorporaba una carga útil de inyección rápida diseñada para engañar a las herramientas de inteligencia artificial (IA) de los analistas de malware para que abortaran o se negaran a analizar […]
Nueva puerta trasera de Mistic vinculada a KongTuke en campañas de ClickFix y ModeloRAT
Ravi Lakshmanan25 de junio de 2026Agente de acceso inicial/ransomware Se introdujo una nueva puerta trasera sigilosa llamada Mistic como parte de un presunto ataque con motivación financiera dirigido a múltiples organizaciones en los sectores de seguros, educación, TI y servicios profesionales desde abril de 2026. Según Symantec y Carbon Black Threat Hunter Team, esta puerta […]
Cisco Catalyst SD-WAN zero-day CVE-2026-20245 explotado para obtener acceso root
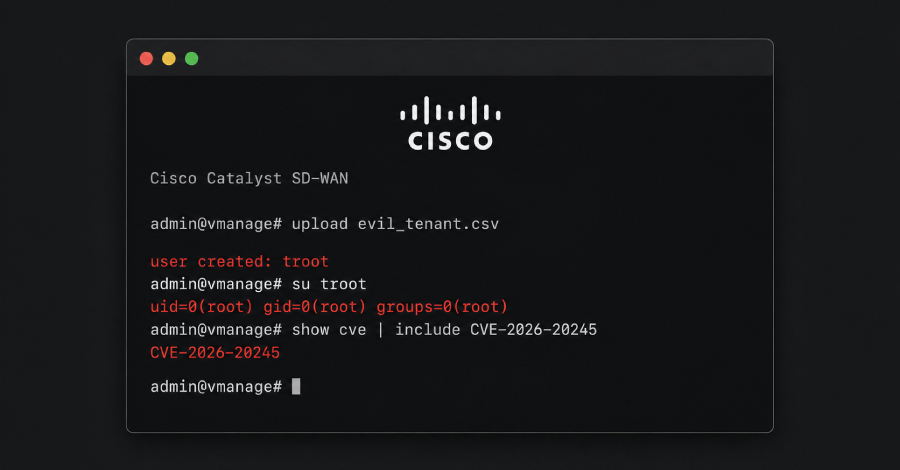
Ravi Lakshmanan25 de junio de 2026Inteligencia sobre vulnerabilidades/amenazas Una nueva investigación publicada por Mandiant, una empresa de Google, muestra que un atacante desconocido estaba explotando una falla de seguridad de alta gravedad recientemente revelada que afectaba a Cisco Catalyst SD-WAN como un día cero al menos dos meses antes de su lanzamiento. La vulnerabilidad, rastreada […]
CISA advierte que se está explotando activamente un defecto crítico en Lantronix EDS5000
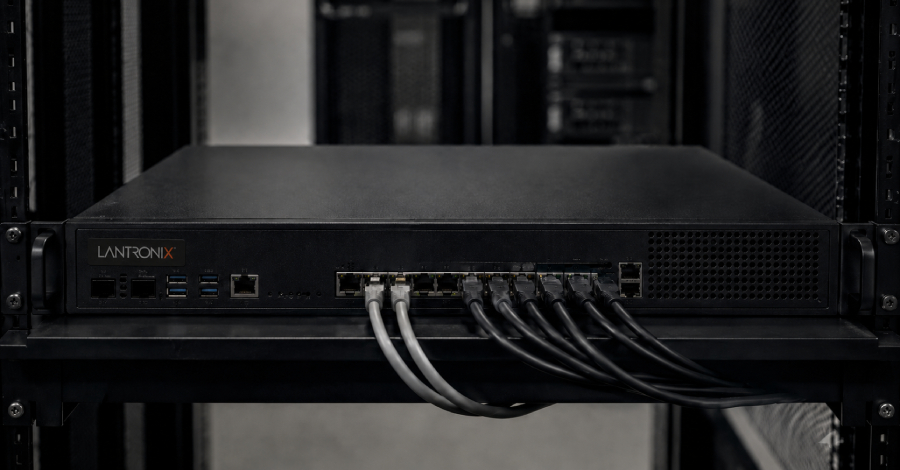
Ravi Lakshmanan24 de junio de 2026Vulnerabilidad/Seguridad de la red La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) advirtió el martes que se está explotando activamente una falla de seguridad crítica que afecta a los dispositivos de la serie Lantronix EDS5000 y pidió a las agencias del poder ejecutivo civil federal (FCEB) […]
Redes de malware Amadey y StealC interrumpidas y recuperadas 27 millones de credenciales robadas
La coordinación de los esfuerzos de aplicación de la ley con empresas privadas como Bitdefender, Bitsight, ESET y Microsoft permitió la destrucción de la infraestructura criminal que respaldaba a Amadey y StealC. «El principal objetivo común era interrumpir la ‘línea de montaje’ utilizada por los ciberdelincuentes para lanzar ransomware, fraude financiero y ataques a infraestructuras […]
La falla de Cordyceps CI/CD deja más de 300 repositorios de GitHub expuestos a ataques a la cadena de suministro
Ravi Lakshmanan24 de junio de 2026Código abierto/seguridad de la cadena de suministro Los investigadores de ciberseguridad han señalado un nuevo tipo de vulnerabilidad de flujo de trabajo de CI/CD que permite a los atacantes secuestrar flujos de trabajo y comprometer las cadenas de suministro de código abierto. Novee Security ha denominado al «patrón crítico explotable» […]
Adversario agente de Dawn of Apex
noticias de piratas informáticos24 de junio de 2026Gestión de seguridad/vulnerabilidad de la red Ahora nos encontramos al final de una era que nunca pensamos llorar: la era de la amenaza de la velocidad humana. A lo largo de los años, la ciberseguridad ha adquirido un ritmo que las organizaciones pueden seguir. Los investigadores descubrieron errores, […]
El Departamento de Justicia incauta cuentas de Huione Cloud vinculadas a fraude cibernético y blanqueo de dinero
Ravi Lakshmanan24 de junio de 2026Lavado de dinero/crimen cibernético El Departamento de Justicia de Estados Unidos (DoJ) anunció el martes la incautación de cuentas de computación en la nube utilizadas por una filial del conglomerado Hui Wan Group con sede en Camboya, mientras el Departamento del Tesoro anunció nuevas sanciones contra nueve personas y 26 […]
Fallo de Cisco Unified CM explotado después de que PoC revelara la ruta de escritura del archivo a la raíz
Ravi Lakshmanan24 de junio de 2026Vulnerabilidad/Seguridad de la red Los atacantes han comenzado a explotar fallas de seguridad críticas reveladas recientemente que afectan a Cisco Unified Communications Manager (Unified CM) y Unified Communications Manager Session Management Edition (Unified CM SME). La vulnerabilidad, registrada como CVE-2026-20230 (puntuación CVSS: 8,6), es un caso de validación de entrada […]
FortiBleed apunta a los firewalls FortiGate con 110 millones de operaciones de recopilación de credenciales
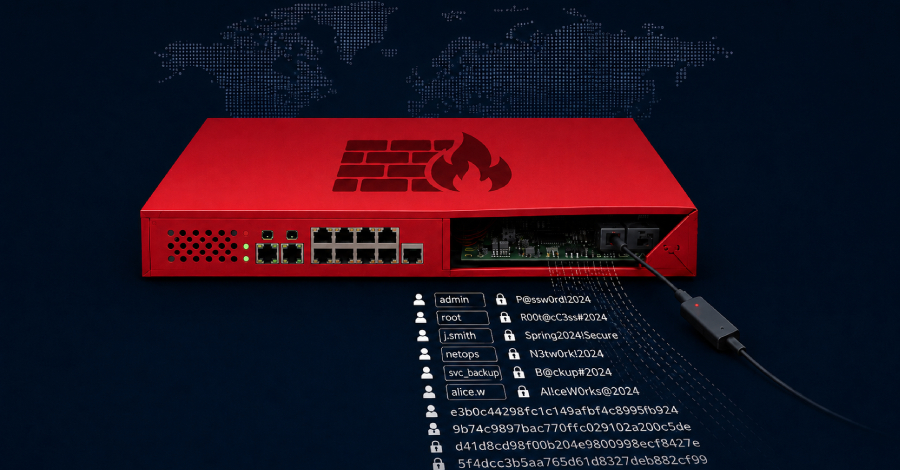
Ravi Lakshmanan23 de junio de 2026Seguridad del agente de acceso inicial/cortafuegos Se cree que un corredor de acceso inicial (IAB) de habla rusa, motivado por ganancias financieras, está detrás de una operación de recolección de credenciales a gran escala conocida como FortiBleed que tuvo como objetivo más de 430.000 firewalls FortiGate en todo el mundo. […]
Según se informa, las habilidades falsas de los agentes de IA pasan los análisis de seguridad y llegan a 26.000 agentes
La empresa de seguridad AIR dice que creó una habilidad de agente de IA falsa y la promocionó a través de mercados de habilidades populares y anuncios de Instagram, llegando a unos 26.000 agentes, incluidos aquellos con cuentas corporativas. Todos los escáneres de seguridad de Skills probados por la empresa estaban marcados como seguros. Esta […]