Browser Bugs, EDR Killers, TV Botnet, OpenBSD Flaw, Android Trojan, and More
Ravie LakshmananJun 22, 2026Cybersecurity / Hacking It’s Monday again. This week’s threat list looks painfully familiar: abused integrations, fake tools, poisoned websites, ransomware crews trying to shut down security tools, and mobile malware asking for way too much control. The annoying part is how little of this feels new. Weak credentials, sketchy downloads, browser extensions […]
La Agencia Canadiense de Espionaje utiliza la primera orden judicial para eliminar dispositivos infectados por botnets
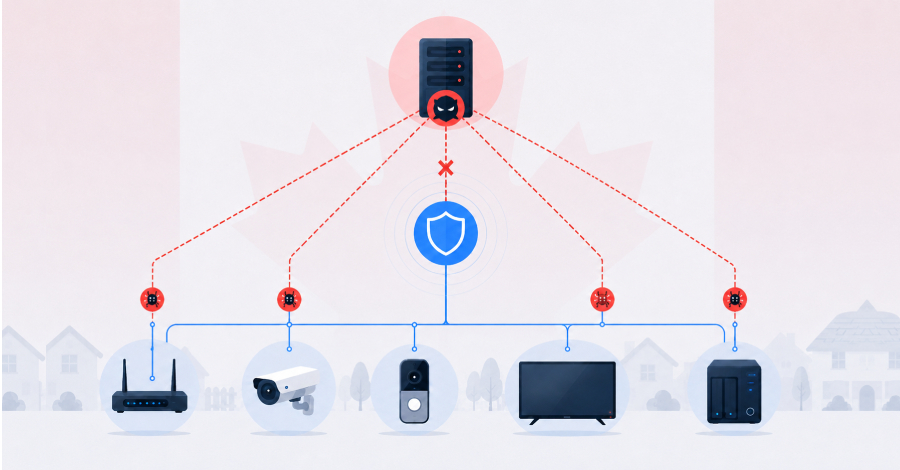
Con el permiso de un juez, la agencia de espionaje de Canadá se infiltró en servidores infectados, enrutadores domésticos y dispositivos de IoT en Canadá, deshabilitando dos botnets extranjeras. El tribunal federal publicó la versión pública de su decisión el 15 de junio. Esta es la primera vez que la Agencia Canadiense de Inteligencia de […]
El malware AryStinger infecta 4.300 enrutadores heredados y crea una red proxy de reconocimiento
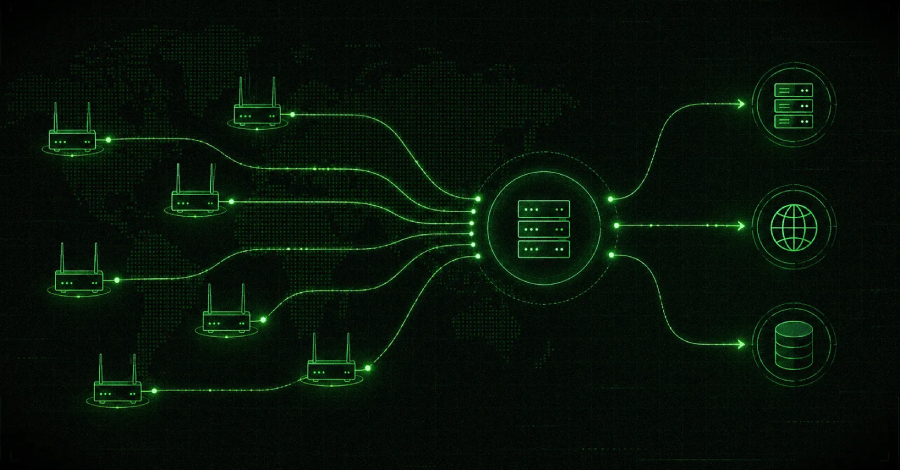
Swati Khandelwal22 de junio de 2026Seguridad/vulnerabilidades de IoT Una nueva familia de malware está convirtiendo los enrutadores domésticos olvidados en redes distribuidas de reconocimiento y proxy en lugar de las botnets DDoS a las que estos dispositivos suelen ser propensos. XLab de QiAnXin lo llama AryStinger y dice que cuenta con al menos 4.300 enrutadores […]
Interpol advierte sobre el aumento del fraude de phishing, ransomware y IA en Asia Pacífico
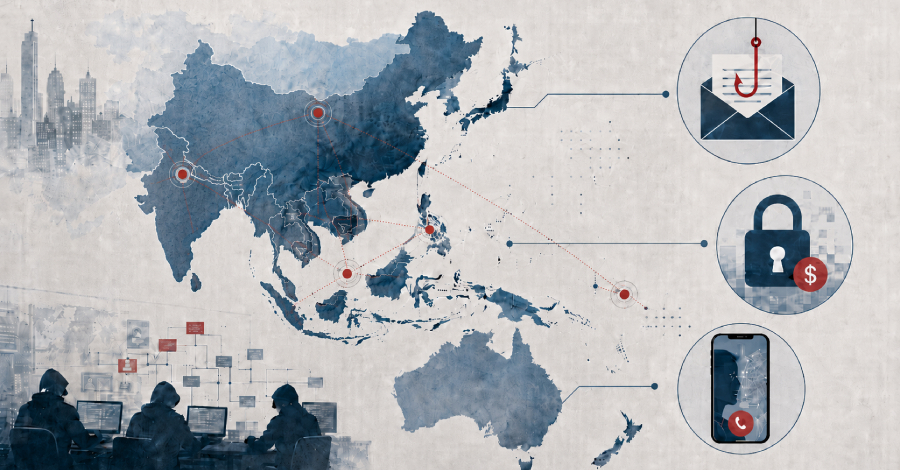
Ravi Lakshmanan22 de junio de 2026Cibercrimen/Inteligencia Artificial Un nuevo informe de INTERPOL ha revelado que la ciberdelincuencia está «aumentando drásticamente» en Asia y el Pacífico Sur debido a la rápida digitalización, la penetración de Internet, las nuevas tecnologías, las redes de delincuencia organizada y las disparidades en la madurez de la ciberseguridad. El phishing se […]
Un hacker aprovecha un error en el complemento Gravity SMTP de WordPress para exponer las claves API
Ravi Lakshmanan20 de junio de 2026Vulnerabilidades / Seguridad Web Los actores de amenazas están explotando una falla de seguridad recientemente reparada que afecta a Gravity SMTP, un complemento de WordPress instalado en aproximadamente 100.000 sitios. Esta vulnerabilidad, rastreada como CVE-2026-4020 (puntaje CVSS: 5.3), es una falla de divulgación de información de gravedad media que podría […]
El exploit ‘usbliter8’ que no se puede parchear rompe la cadena de arranque SecureROM de Apple A12 y A13
Los investigadores de seguridad de Paradigm Shift han publicado un exploit funcional llamado usbliter8 que ejecuta código arbitrario dentro de SecureROM de los chips A12 y A13 de Apple. Ese código se graba en la silicona durante la fabricación. Las actualizaciones de software no pueden alcanzar esto. Los dispositivos afectados tendrán este defecto mientras estén […]
Gentlemen RaaS utiliza el marco GentleKiller EDR para 400 procesos de seguridad
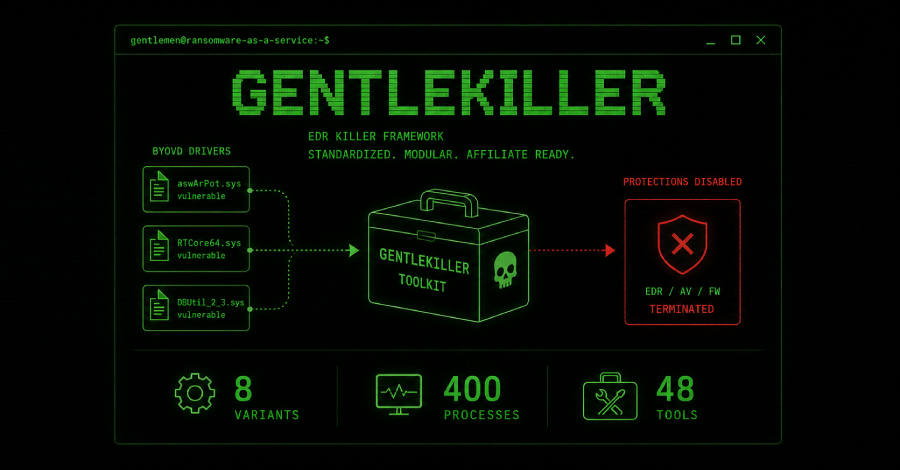
La operación Gentlemen Ransomware-as-a-Service (RaaS) desarrolla y mantiene activamente un conjunto de asesinos de detección y respuesta de puntos finales (EDR) y los distribuye a afiliados que comprometen las defensas del sistema antes de implementar programas de cifrado. Esta cartera madura de herramientas de terminación de EDR se centra en un marco conocido como GentleKiller. […]
El ataque AutoJack permite que una sola página web secuestre a un agente de IA para ejecutar el código host
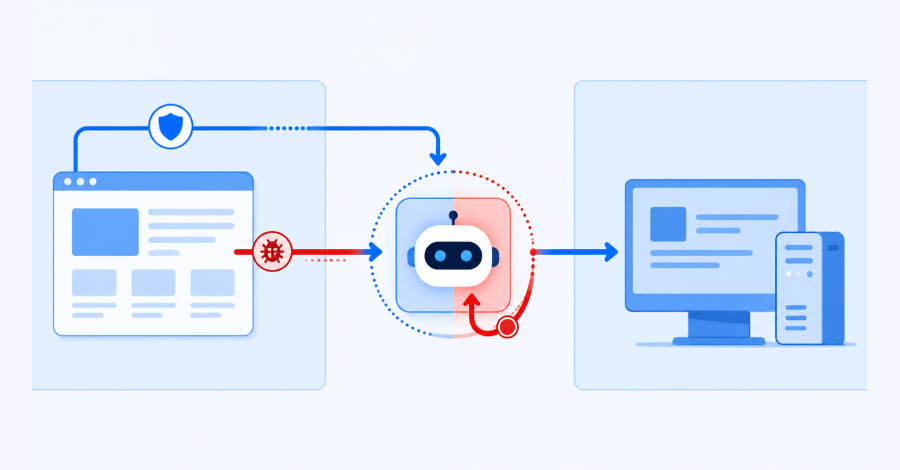
Los investigadores de Microsoft han revelado detalles de una cadena de exploits llamada AutoJack que convierte un agente de navegación de IA en un vehículo de entrega para la ejecución remota de código. Al manipular al agente para cargar la página web de un atacante, el JavaScript de la página podría llegar a un servicio […]
Operation Endgame interrumpe los servidores de SocGholish y limpia 14,971 sitios de WordPress
Las autoridades policiales holandesas, junto con las autoridades policiales de Canadá, Alemania y Estados Unidos, destruyeron la infraestructura maliciosa asociada con SocGholish y eliminaron aproximadamente 15.000 sitios web infectados de WordPress. «Con estas medidas privaremos a los ciberdelincuentes del acceso a los sistemas informáticos infectados», afirmó Michael Rohrmann, de la Unidad Nacional Holandesa contra Delitos […]
CISA advierte a los clientes de Fortinet después de que FortiBleed afectara a 86.644 dispositivos FortiGate
Ravi Lakshmanan19 de junio de 2026Inteligencia contra amenazas/seguridad de firewall La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) instó el jueves a los clientes de Fortinet que utilizan dispositivos FortiGate a tomar medidas para protegerse contra la actividad maliciosa en curso dirigida a miles de dispositivos con acceso a Internet. Se […]
Los cambios en la IA redefinen la gestión de amenazas
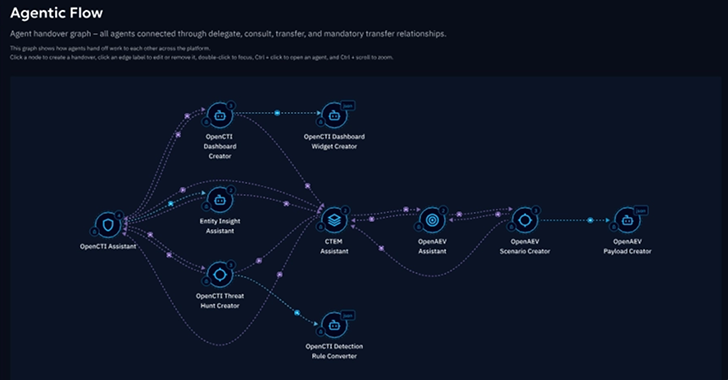
introducción El equipo de seguridad empresarial promedio cuenta con más de 40 herramientas de seguridad, lo que les brinda visibilidad total de la telemetría interna y los datos de activos. Sin embargo, estas herramientas a menudo funcionan en silos y generan alertas y datos (duplicados). Sin embargo, los tiempos de permanencia de las brechas siguen […]
La verdadera amenaza de Shadow AI es el control de acceso
La primera ola de preocupaciones sobre la IA empresarial fue sencilla. Era simplemente un empleado que pegaba datos confidenciales en una herramienta pública de inteligencia artificial. Los equipos de seguridad respondieron con políticas de uso, bloqueo de dominios y reglas de prevención de pérdida de datos. Esa respuesta tenía sentido en ese momento. Eso ya […]