Salesforce deshabilita la integración de la aplicación Klue después de que el abuso del token OAuth filtrara datos de los clientes
Salesforce ha revelado que deshabilitó la integración de la aplicación Klue Battlecards dentro de su plataforma en respuesta a un incidente de seguridad que afectó a la empresa de inteligencia competitiva el 11 de junio de 2026. Como resultado, las organizaciones ya no podrán conectarse a Salesforce a través de la aplicación hasta nuevo aviso, […]
Apple repara la falla de Studio Buds que permite a atacantes cercanos espiarte a través de tu micrófono
Ravi Lakshmanan19 de junio de 2026Seguridad/vulnerabilidades móviles Apple ha actualizado sus auriculares inalámbricos Beats Studio Buds para corregir una vulnerabilidad crítica que podría ser aprovechada por un pirata informático cercano para espiar a los usuarios. Esta vulnerabilidad, rastreada como CVE-2025-20701 (puntuación CVSS: 8,8), se refiere a un caso de autenticación no autorizada que afecta al […]
F5 parchea dos fallas críticas de código abierto de NGINX que permiten la ejecución remota de código
Ravi Lakshmanan18 de junio de 2026Vulnerabilidad / Seguridad en la Nube F5 ha publicado actualizaciones de seguridad que abordan dos fallas de seguridad críticas en el código abierto de NGINX que podrían explotarse para ejecutar código en los sistemas afectados. Las vulnerabilidades se enumeran a continuación: CVE-2026-42530 (puntuación CVSS v4: 9,2): vulnerabilidad de uso después […]
Cómo encontrar riesgos de acceso ocultos en su red
noticias de piratas informáticos18 de junio de 2026Seguridad de IA/seguridad de datos Ahora, cuando un agente autónomo de IA interactúa con la propiedad intelectual central de su empresa, ¿puede su equipo de seguridad nominar instantáneamente a alguien para que lo apruebe? Para la mayoría de las empresas, la respuesta es simplemente no. La prisa por […]
Claude Chat Abuse, NastyC2 npm Packages, Device-Code Phishing + 25 More Stories
Ravie LakshmananJun 18, 2026Hacking News / Cybersecurity News The internet did not break this week. It got used exactly as designed, which is worse. Searches were siphoned through shady browser add-ons. AI chat links turned into malware delivery paths. macOS attacks ran in memory and left almost nothing behind. Cloud agents looked like helpers until […]
Microsoft detalla la campaña de malware Windows Clipper utilizando el gusano USB LNK y C2 basado en Tor
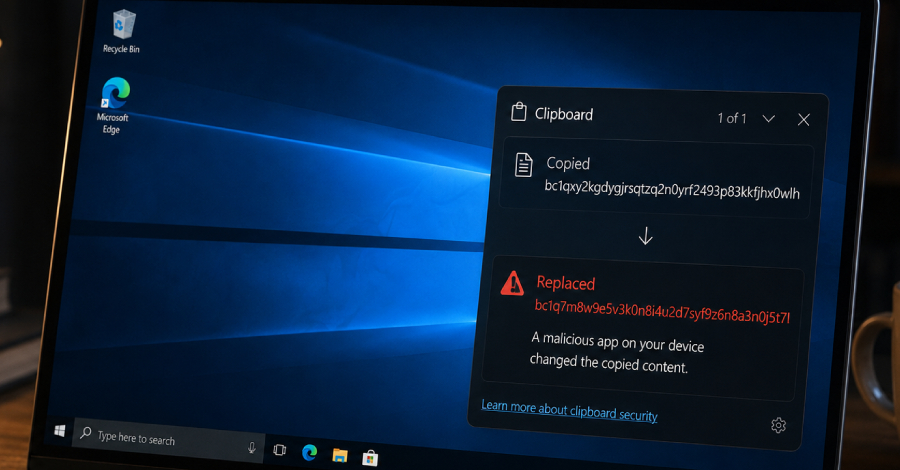
Ravi Lakshmanan18 de junio de 2026Malware/Criptomoneda Microsoft ha revelado detalles de su campaña Clipper de criptomonedas basada en Windows dirigida a usuarios a partir de febrero de 2026. «El clipper en esta campaña utiliza un host de secuencias de comandos de Windows y una lógica impulsada por ActiveX para lanzar un proxy Tor incluido y […]
INC ransomware surgirá como una importante amenaza RaaS en 2026, con más de 830 víctimas a partir de 2023
Ravi Lakshmanan18 de junio de 2026Vulnerabilidades/Seguridad Empresarial Los investigadores de ciberseguridad informan que INC ha evolucionado desde una operación incipiente de ransomware como servicio (RaaS) a uno de los grupos cibercriminales más prolíficos en 2026, con más de 830 víctimas desde agosto de 2023. «La interrupción de Rockbit y el cierre de Blackcat crearon una […]
Los piratas informáticos de DragonForce explotan los relés de Microsoft Teams para ocultar puertas traseras y ocultar el tráfico C2
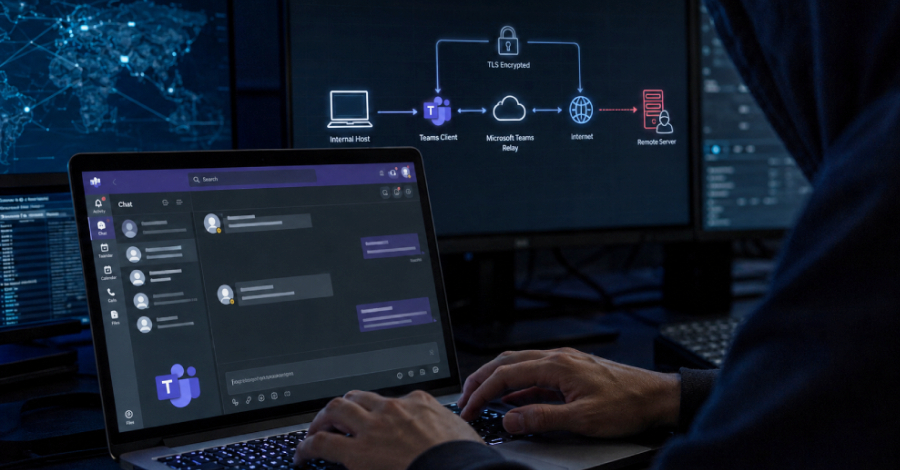
Ravi Lakshmanan18 de junio de 2026Troyano/ransomware de acceso remoto Se ha observado que los atacantes asociados con el ransomware DragonForce utilizan un troyano de acceso remoto (RAT) personalizado basado en Go llamado Backdoor.Turn para ocultar el tráfico de comando y control (C2) dentro de la infraestructura de retransmisión de Microsoft Teams. Según una investigación de […]
El script de la página de pago tiene problemas con PCI DSS
noticias de piratas informáticos18 de junio de 2026Seguridad/cumplimiento de pagos Una agencia de calificación PCI independiente probó Reflectiz según las nuevas reglas PCI DSS. El veredicto es el siguiente: Lea la evaluación QSA completa aquí → Cuando un cliente ingresa su número de tarjeta al finalizar la compra, el navegador pasa mucho más tiempo ejecutándose […]
La campaña Crypto Clipper explota reseñas falsas, narradores de IA y comentarios de VirusTotal
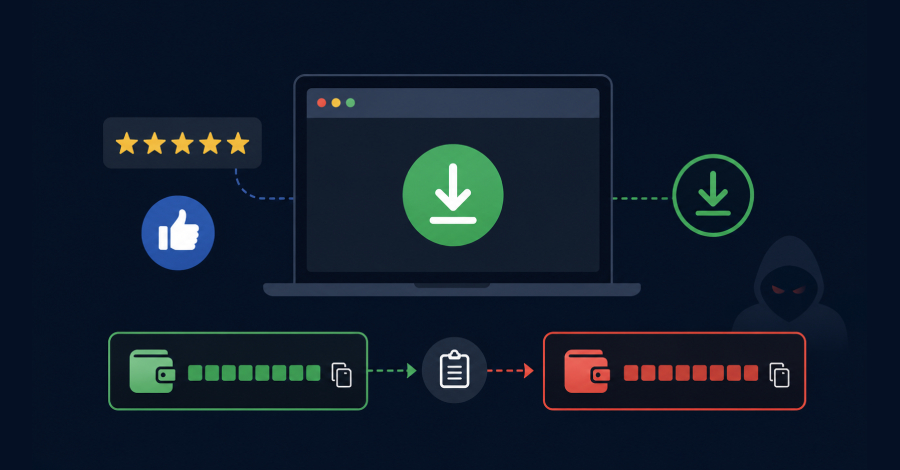
Ravi Lakshmanan17 de junio de 2026Malware/Ingeniería Social Una nueva investigación de Check Point Research muestra que se observa que atacantes desconocidos utilizan publicaciones pagas y promocionadas en sitios web de noticias legítimos para generar rumores sobre su warez. Los actores de amenazas también tienen a su disposición páginas de phishing de WordPress dedicadas que actúan […]
Microsoft confirma el día cero de RoguePlanet Defender y dice que el parche está en desarrollo
Ravi Lakshmanan17 de junio de 2026 Microsoft ha revelado oficialmente que está trabajando en el lanzamiento de un parche para solucionar el problema de día cero de Defender, cuyo nombre en código es RoguePlanet. Actualmente, a la vulnerabilidad se le asigna el identificador CVE-2026-50656 (puntuación CVSS: 7,8) y el gigante tecnológico la describe como una […]
El hacker junior utilizó Tailscale y OpenSSH para mantener el acceso después de que C2 se desconectara
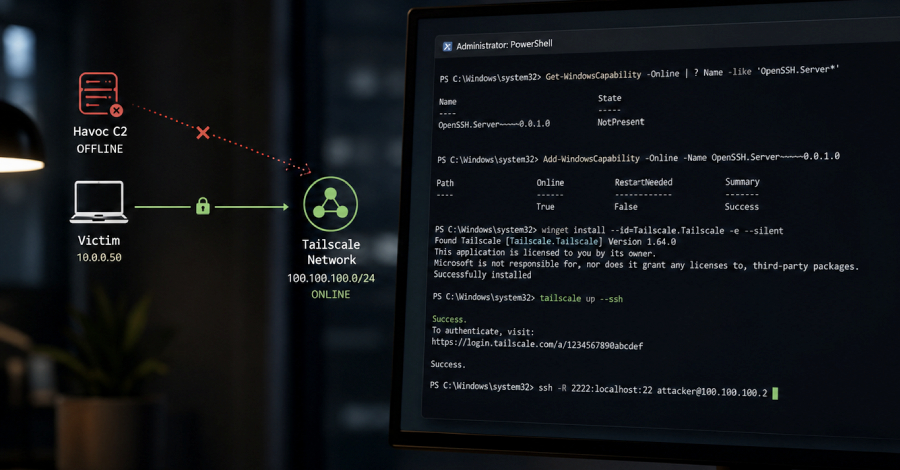
Un atacante de habla francesa irrumpió en una pequeña empresa automovilística francesa, instaló un registrador de teclas y robó cuentas bancarias y credenciales de correo electrónico. Normal hasta el movimiento cerca del final. Antes de que el servidor de comando y control se apagara, instaló OpenSSH y Tailscale en la máquina de la víctima, creando […]