La validación de la exposición adversa convierte la visibilidad de la seguridad en una priorización segura
Para los equipos de seguridad, los descubrimientos nunca se detienen, pero cada vez es más difícil mantener la confianza en saber cuáles son importantes. El problema ya no es la visibilidad. Eso es validación. Los equipos de seguridad deben determinar qué hallazgos justifican la acción mientras operan bajo presión constante e información incompleta. La incapacidad […]
Las 10 principales superficies de ataque en 2026
noticias de piratas informáticos17 de junio de 2026Gestión de la superficie de ataque Una infracción no necesariamente comienza en el día cero. Los paneles de administración expuestos pueden estar sujetos a ataques de fuerza bruta y las credenciales de ataques anteriores pueden reutilizarse. Pero cuando surge una vulnerabilidad, como MongoBleed de principios de este año, […]
El complemento malicioso JetBrains roba claves API de IA cuando la extensión de Chrome captura los chats del chatbot
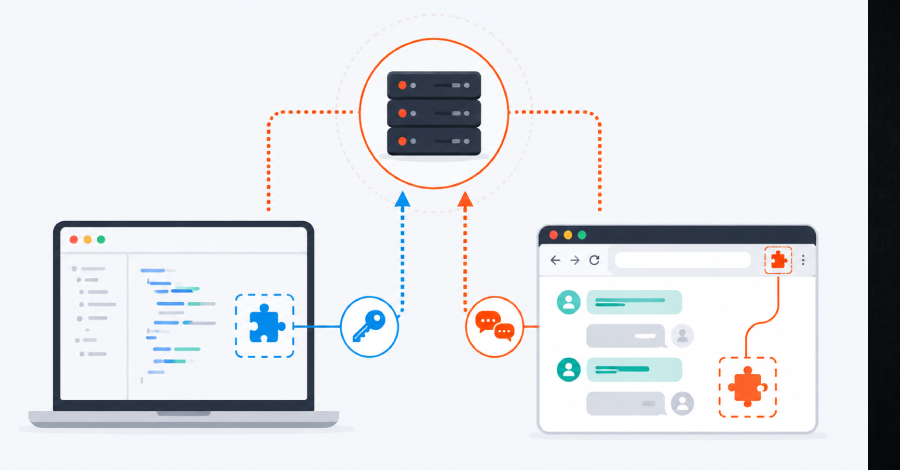
Los investigadores de ciberseguridad han señalado una «campaña coordinada de malware» en JetBrains Marketplace que publicó más de 15 complementos maliciosos que pueden robar claves de proveedores de inteligencia artificial (IA). «Todos los complementos pretenden ser asistentes de codificación de IA creados en DeepSeek y otros modelos de lenguaje a gran escala, que brindan chat, […]
144 paquetes de Mastra npm comprometidos por cuentas de contribuyentes secuestradas
Ravi Lakshmanan17 de junio de 2026Malware/Criptomoneda Hasta 144 paquetes npm asociados con el espacio de nombres Mastra (“@mastra/*”), un popular marco JavaScript y TypeScript de código abierto para crear aplicaciones de inteligencia artificial (IA), se vieron comprometidos como parte de un ataque a la cadena de suministro de software con nombre en código easy-day-js, según […]
CISA advierte que se está explotando activamente el fallo JCE de Joomla que permite la ejecución de código PHP
Ravi Lakshmanan17 de junio de 2026Vulnerabilidades/ataques a la cadena de suministro La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) agregó el martes la falla de seguridad de mayor gravedad que afecta a Widget Factory Joomla Content Editor (JCE) a su catálogo de vulnerabilidades explotadas conocidas (KEV), citando evidencia de explotación activa. […]
Una falla en el SDK de Google Vertex AI permite a los atacantes secuestrar las cargas de modelos mediante la okupación de depósitos
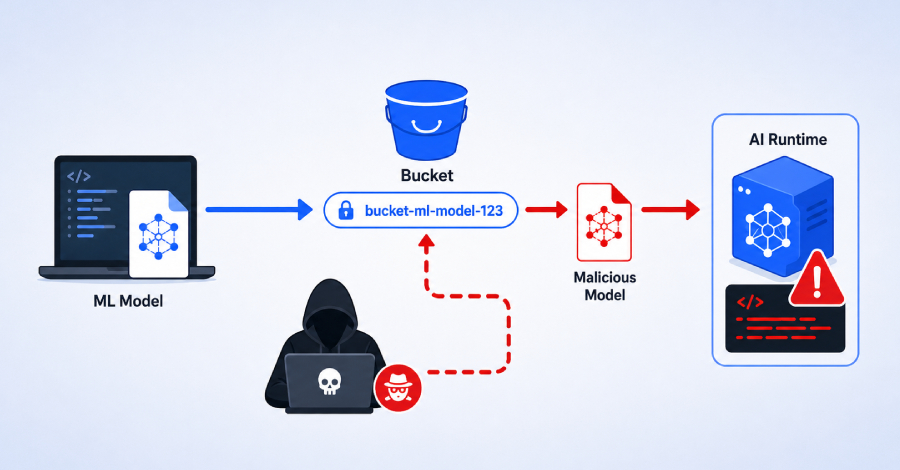
Swati Khandelwal16 de junio de 2026Aprendizaje automático/seguridad en la nube Una falla en el SDK de Google Cloud Vertex AI para Python permite a un atacante sin acceso al proyecto de la víctima secuestrar las cargas del modelo de aprendizaje automático de la víctima y ejecutar código dentro de la infraestructura de prestación de servicios […]
La campaña ClickFix amplía la distribución de malware con un nuevo cargador y señuelos de actualización falsos
Según informes independientes de Morphisec, BlueVoyant y Huntress, los investigadores de ciberseguridad detectaron múltiples campañas de ClickFix que distribuían tres cargadores de malware llamados BabaDeda Loader, Lorem Ipsum Loader y Potemkin, respectivamente. Los ataques que involucraron a BabaDeda Loader observados en abril de 2026 tuvieron como objetivo instituciones educativas y financieras. «Las operaciones anteriores de […]
El nuevo malware Rokarolla para Android roba PIN, códigos SMS y fondos de billetera criptográfica
Swati Khandelwal16 de junio de 2026Seguridad móvil/malware Los investigadores de seguridad de los zLabs de Zimperium han documentado Rokarolla, un nuevo troyano bancario para Android que apunta a 217 aplicaciones bancarias y de criptomonedas y contiene 137 comandos remotos. Combinados, estos dan a los operadores un control casi total sobre los teléfonos móviles infectados. Elimine […]
El 94% de los incidentes involucran infraestructura anónima. Los equipos siguen siendo reactivos
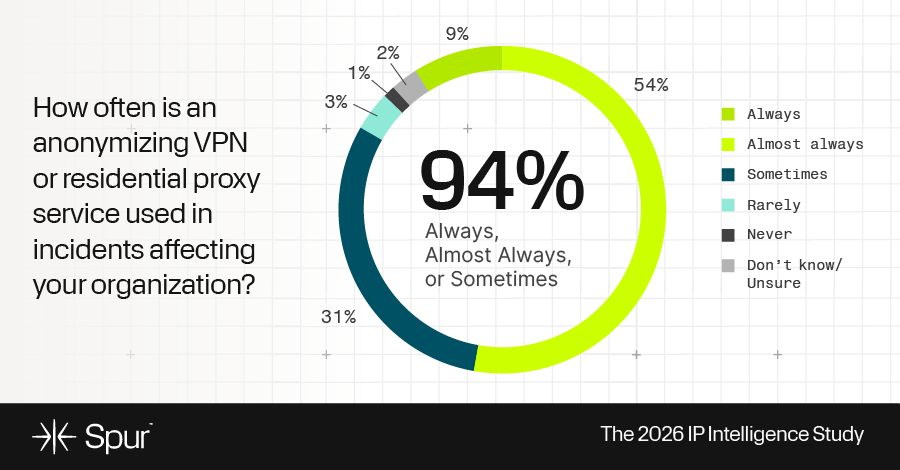
Los equipos de seguridad ahora tienen más datos IP a su disposición que nunca. Todos los días, los analistas ingieren fuentes de enriquecimiento, datos de ubicación, puntuaciones de reputación, telemetría e inteligencia sobre amenazas de un creciente ecosistema de proveedores y plataformas. Sin embargo, a pesar de esta gran cantidad de información, muchas organizaciones todavía […]
Los atacantes explotaron tres fallas en Fortinet FortiSandbox, una de las cuales fue reparada la semana pasada.
Ravi Lakshmanan16 de junio de 2026Inteligencia sobre vulnerabilidades/amenazas Según la firma de inteligencia de amenazas Defused Cyber, los atacantes maliciosos están explotando múltiples vulnerabilidades de seguridad en Fortinet FortiSandbox. En una publicación compartida en CVE-2026-39813 (puntaje CVSS: 9.1) se refiere a una vulnerabilidad de recorrido de ruta en la API JRPC de FortiSandbox que podría […]
La puerta trasera SprySOCKS vinculada a China se extiende a Windows con funciones sigilosas basadas en controladores
Los investigadores de ciberseguridad han detectado dos variantes de Windows no documentadas previamente de lo que se creía que era una puerta trasera exclusiva de Linux llamada SprySOCKS. «Las variantes de Windows descubiertas están marcadas internamente como WIN_DRV y WIN_PLUS», dijo ESET en un informe compartido con The Hacker News. «Ambos vienen con una configuración […]
Alerta falsa de Microsoft utilizada para implementar el malware NarwhalRAT de Corea del Norte
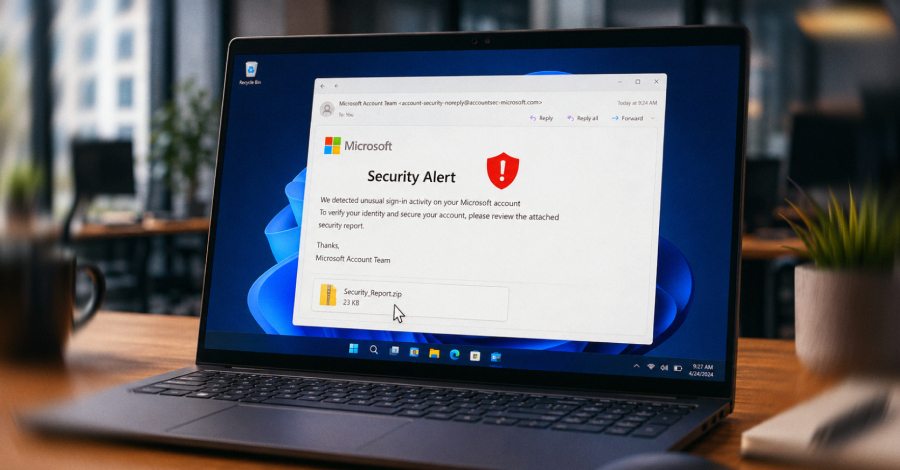
Ravi Lakshmanan16 de junio de 2026Malware/Ciberataque Se ha observado que un grupo de piratería patrocinado por el estado de Corea del Norte conocido como ScarCruft (también conocido como APT37) entrega malware llamado NarwhalRAT utilizando mensajes de phishing disfrazados de notificaciones de seguridad de cuentas de Microsoft. Genians Security Center (GSC) dijo: «El correo electrónico del […]