El nuevo ataque FROST permite a los sitios web rastrear sitios y aplicaciones abiertos a través de tiempos SSD
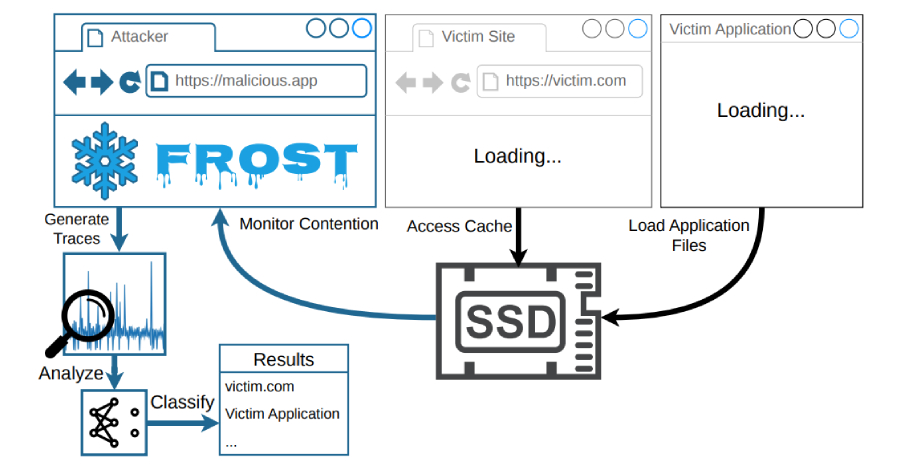
Utilizando únicamente JavaScript y sincronización SSD, los sitios web maliciosos pueden comprender qué sitios visita y qué aplicaciones abre. El ataque, llamado FROST, no requiere código nativo, extensiones ni solicitudes de permiso. Si abre una página y deja una pestaña allí, monitoreará el progreso del conflicto en segundo plano. Investigadores de la Universidad Tecnológica de […]
19 paquetes envenenados por un ladrón de credenciales de prohibición de ejecución automática
La campaña de la cadena de suministro de Miasma provocó una nueva ola de ataques llamada Hades. Esta vez, se trata de 37 artefactos de rueda maliciosos en 19 paquetes en el registro del Índice de paquetes de Python (PyPI), y el ataque estilo Mini Shai-Hulud continúa perfeccionándose y segmentándose para apuntar a ecosistemas específicos. […]
Una falla de una sola letra en el kernel de Linux permite el acceso raíz local y expone su explotación
Swati Khandelwal8 de junio de 2026Linux / Vulnerabilidades Los investigadores de seguridad han publicado exploits funcionales detallados para el uso posterior al kernel de Linux. Esto permite a los usuarios locales sin privilegios escapar del contenedor escalando a la raíz. Esta falla, CVE-2026-23111, existe en el código de filtrado de paquetes nf_tables del kernel y […]
NSO Group metabloquea un nuevo ataque de phishing en WhatsApp y presenta una orden de desacato
Ravi Lakshmanan8 de junio de 2026Software espía/seguridad móvil Meta anunció el lunes que había detectado y frustrado un intento de phishing asociado con el proveedor israelí de software espía NSO Group. Además, el gigante tecnológico dijo que presentaría una orden de desacato ante un tribunal federal contra la empresa por violar una orden judicial permanente […]
Se puede aprovechar una falla crítica en Check Point VPN para omitir contraseñas en configuraciones IKEv1
Ravi Lakshmanan8 de junio de 2026Vulnerabilidad/Seguridad de la red Check Point advirtió sobre la explotación activa de una vulnerabilidad crítica que afecta las implementaciones de acceso móvil y VPN de acceso remoto que están configuradas para utilizar el protocolo de intercambio de claves IKEv1 obsoleto. Esta vulnerabilidad, rastreada como CVE-2026-50751 (puntaje CVSS: 9.3), es un […]
Cómo reducir la sobrecarga de Nivel 1
La pesca siempre ha sido un juego de números. La IA lo ha convertido en una máquina de producción en masa. Los atacantes ahora pueden crear correos electrónicos convincentes, páginas de inicio de sesión falsas y señuelos personalizados en minutos. Cada mensaje sofisticado agrega otro caso para que el Nivel 1 lo revise, otro enlace […]
Instagram Account Hacks, Android Zero-Day, GitHub Worm and More
Ravie LakshmananJun 08, 2026Cybersecurity / Hacking Monday again. The weekend was meant to be quiet. It wasn’t. Last week had poisoned packages, a broken AI helper, and a worm tearing through repos. The ugly part: basic tricks still worked. A chatbot got fooled. A bot token got leaked inside the malware. The same old mistakes […]
el tenedor más difícil
Los mitos son realidad. Sé que la mayor parte de la industria piensa que esto es un truco de marketing y puedo ver por qué. Comprendido. Pero miré los hallazgos y eran malos. Estos no son: «Oh, esta línea está mal. Este es un RCE». Se trata de nuevas combinaciones de docenas de problemas que […]
VerdantBamboo lleva la variante BSD de BRICKSTORM a los dispositivos Linux
Ravi Lakshmanan8 de junio de 2026Ciberespionaje/malware Se observó que un grupo de ciberespionaje alineado con China implementaba una conocida variante de BSD de puerta trasera llamada BRICKSTORM y otras dos familias de malware con nombre en código PLENET (también conocido como GRIMBOLT) y AGENTPSD dirigidas a sistemas Linux. Volexity atribuye esta actividad a un grupo […]
UNC3753 Vishing e intrusión física utilizados en una campaña de extorsión por robo de datos en EE. UU.
Investigadores de ciberseguridad han revelado detalles de una campaña de robo de datos con motivación financiera que se dirigió a docenas de organizaciones de servicios profesionales, legales y financieros de EE. UU. entre enero y mayo de 2026. Google Mandiant y Google Threat Intelligence Group (GTIG) atribuyen esta actividad a un actor de amenazas conocido […]
VS Code agrega un retraso mejorado de actualización automática de 2 horas para limitar los ataques a la cadena de suministro
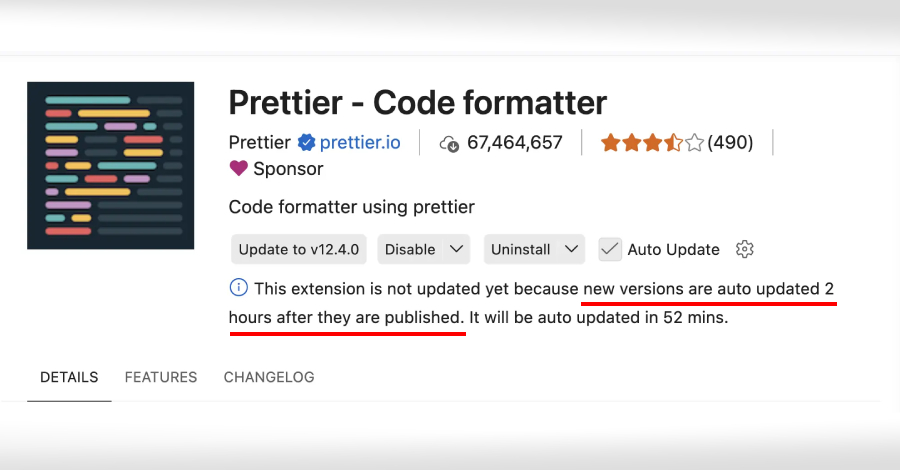
Ravi Lakshmanan8 de junio de 2026Cadena de suministro de software/malware Para abordar las amenazas a la cadena de suministro de software, Microsoft anunció que Visual Studio Code (VS Code) impondrá un retraso de dos horas antes de que las extensiones en el entorno de desarrollo integrado (IDE) se actualicen automáticamente a nuevas versiones. «Cuando las […]
El nuevo modo de bloqueo de ChatGPT limita las herramientas que permiten la fuga de datos
Ravi Lakshmanan6 de junio de 2026Ciberseguridad/Inteligencia Artificial OpenAI ha comenzado a implementar un nuevo modo de bloqueo en ChatGPT para cuentas personales elegibles para reducir el riesgo de fuga de datos debido a ataques de inyección rápida. Esta función está diseñada principalmente para personas y organizaciones que trabajan con datos confidenciales y requieren garantías de […]