La aplicación gratuita convierte silenciosamente su televisor inteligente en un proxy de web scraping de IA
Los investigadores aplicaron ingeniería inversa al SDK de iOS que Bright Data incorpora en sus aplicaciones para consumidores y documentaron cómo los dispositivos, incluidos los televisores inteligentes siempre encendidos, pueden convertirse en nodos de salida que transmiten el tráfico de web scraping para las empresas de datos. Bright Data se centra en la industria de […]
CISA agrega la falla DoS de SolarWinds Serv-U explotada activamente al catálogo KEV
Ravi Lakshmanan6 de junio de 2026Gestión de vulnerabilidades/parches La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) ha agregado una falla de seguridad de alta gravedad que afecta al software del servidor de archivos multiprotocolo SolarWinds Serv-U a su catálogo de vulnerabilidades explotadas conocidas (KEV), citando evidencia de explotación activa. Esta vulnerabilidad, […]
Un agente de IA descubre 21 días cero en FFmpeg. El parche de Chrome registra 429 errores
Swati Khandelwal6 de junio de 2026Vulnerabilidades/Seguridad de endpoints Dos cosas llegaron al mismo tiempo a los pocos días de esta semana. Una startup de seguridad ha informado de 21 vulnerabilidades previamente desconocidas en FFmpeg, la biblioteca multimedia incluida en casi todo lo relacionado con vídeos. Todas estas vulnerabilidades fueron descubiertas por agentes autónomos de IA. […]
El gusano Miasma ataca 73 repositorios de Microsoft GitHub en un ataque masivo a la cadena de suministro
Ravi Lakshmanan6 de junio de 2026Ataques/malware a la cadena de suministro El repositorio GitHub de Microsoft se ha convertido en la última víctima de la actual campaña de ataque autorreplicante a la cadena de suministro de Miasma. Según OpenSourceMalware, el incidente afectó a 73 repositorios de Microsoft en cuatro organizaciones de GitHub, incluidas Azure, Azure-Samples, […]
La falla CVE-2026-20245 de Cisco Catalyst SD-WAN Manager se está explotando activamente; no hay parche disponible
Ravi Lakshmanan6 de junio de 2026Vulnerabilidad/Seguridad de la red Cisco advirtió que se está explotando una falla de seguridad de alta gravedad que afecta a Catalyst SD-WAN Manager. Esta vulnerabilidad se rastrea como CVE-2026-20245 y tiene una puntuación CVSS de 7,8 de un máximo de 10,0. Afecta a los siguientes tipos de implementación: Implementaciones locales […]
IronWorm y las nuevas variantes del gusano Miasma atacan a npm con ataques a la cadena de suministro
Múltiples ataques a la cadena de suministro de software afectaron al ecosistema npm, y los atacantes utilizaron versiones maliciosas y envenenadas de más de 50 paquetes legítimos para distribuir ladrones de información basados en Rust y gusanos autopropagables, respectivamente. Según JFrog, el ladrón de información «recopila toda la información confidencial que puede encontrar en la […]
El software espía de Android Asin se dirige a usuarios árabes a través de noticias falsas, PDF y aplicaciones de mapas de guerra
Ravi Lakshmanan5 de junio de 2026Software espía/seguridad móvil Los usuarios de habla árabe han sido atacados por un nuevo software espía de Android con nombre en código Asin, según descubrió ESET. Una empresa eslovaca de ciberseguridad dijo que detectó por primera vez el malware propagado a través de múltiples campañas a principios de 2025, y […]
El nuevo grupo de amenazas OP-512 apunta a servidores Microsoft IIS con un marco de shell web personalizado
Ravi Lakshmanan5 de junio de 2026Ciberespionaje/inteligencia sobre amenazas Los investigadores de ciberseguridad han descubierto un grupo de amenazas no reportado anteriormente llamado OP-512 (“OP” significa “oponente”). Se ha observado que este grupo de amenazas se dirige a los servidores de Microsoft Internet Information Services (IIS) para implementar un marco de shell web personalizado. LiliaQuest evaluó […]
Only 10% of SOCs Say They’re Getting Excellent Value From AI. Here’s What the Second Wave Has to Deliver
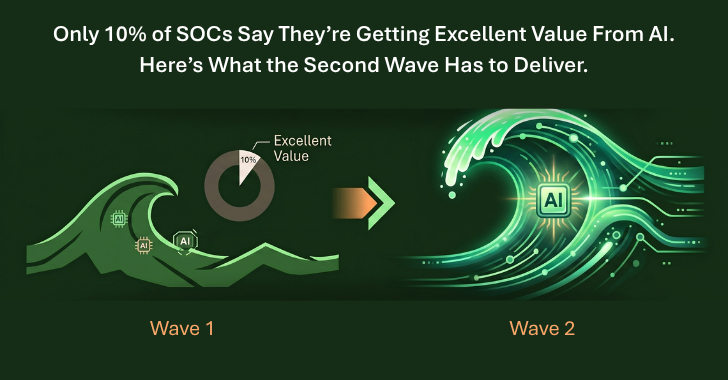
Eighteen months ago, the AI SOC was a marketing line. Today it’s a budget item. The category has crossed over from interesting to inevitable, with billions of dollars now flowing into AI-powered security operations platforms, agentic SOC tools, and AI co-pilots built into every layer of the security stack. The data shows SOCs are buying, […]
Los piratas informáticos aprovechan una falla crítica en el complemento de WordPress Everest Forms Pro para apoderarse del sitio
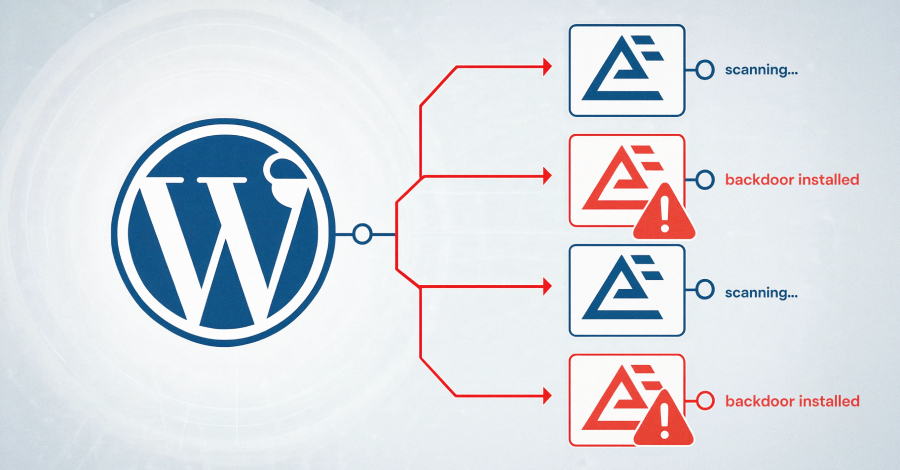
Los actores de amenazas están explotando activamente una falla de seguridad crítica en Everest Forms Pro, un complemento de WordPress con aproximadamente 4000 instalaciones activas, para ejecutar código arbitrario y comprometer completamente su sitio. La vulnerabilidad en cuestión es CVE-2026-3300 (puntuación CVSS: 9,8), un error de ejecución remota de código que afecta a todas las […]
Sitios falsos, malware bancario e inicios de sesión robados
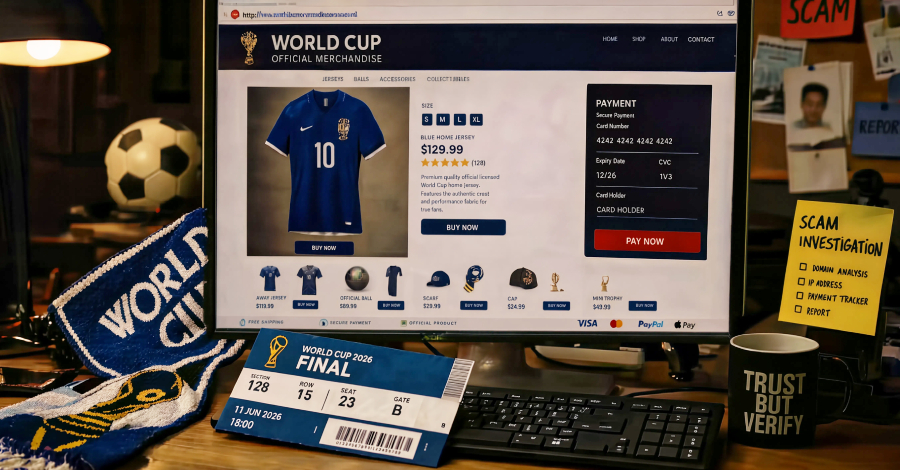
Los investigadores de seguridad y el FBI advierten que una ola de estafas con temas de la FIFA ya está afectando a los fanáticos de la Copa Mundial 2026 días antes del inicio del 11 de junio. Informes recientes describen miles de dominios similares de FIFA, malware bancario oculto dentro de aplicaciones de streaming pirateadas […]
PCPJack secuestra 230 servidores AWS, Google Cloud y Azure para una red de retransmisión SMTP secreta
Ravi Lakshmanan5 de junio de 2026Inteligencia contra amenazas/seguridad en la nube Un atacante conocido como PCPJack se apoderó de los servidores en la nube asociados con Amazon Web Services (AWS), Google Cloud y Microsoft Azure y creó una red secreta de retransmisión de correo electrónico SMTP. «Los servidores empresariales comprometidos en EE.UU., Europa y Asia […]