Explotación de fallas en KnowledgeDeliver LMS para implementar Godzilla y Cobalt Strike
Rabi Lakshmanan26 de mayo de 2026Inteligencia sobre vulnerabilidades/amenazas Una falla de seguridad de alta gravedad actualmente parcheada que afecta a Digital Knowledge KnowledgeDeliver, un popular sistema de gestión de aprendizaje (LMS) en Japón, fue explotada como un día cero para entregar el shell web Godzilla y, en última instancia, facilitar la implementación de Cobalt Strike […]
Linux Flaws, Defender 0-Days, Router Botnets, and Supply Chain Chaos
Ravie LakshmananMay 25, 2026Cybersecurity / Hacking Monday recap. Same mess, new week. A sketchy dev tool got people pwned, old bugs came back from the dead, and security products somehow needed protecting from themselves. A bunch of companies spent the week checking old boxes and forgotten servers they should’ve patched years ago. Good times. Phishing […]
Ghost CMS CVE-2026-26980 explotado para secuestrar más de 700 sitios en el ataque ClickFix
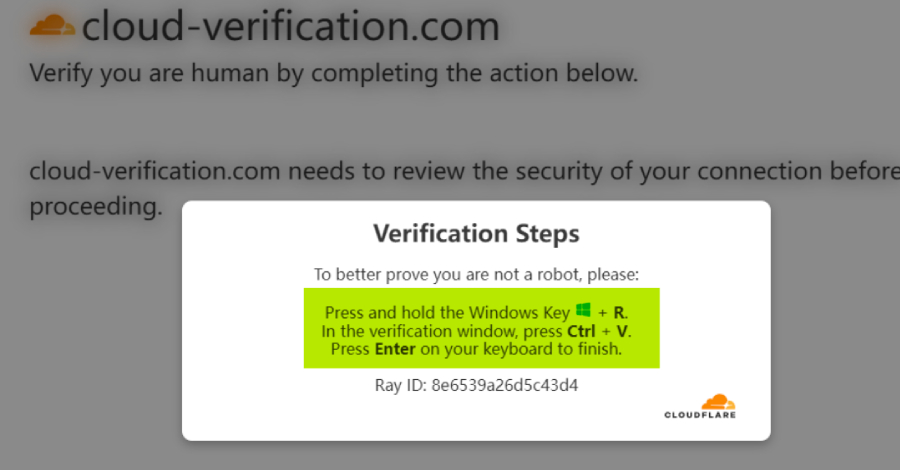
Rabi Lakshmanan25 de mayo de 2026Vulnerabilidades / Seguridad Web Los actores de amenazas están explotando fallas de seguridad críticas reveladas recientemente en Ghost CMS para inyectar código JavaScript malicioso con el fin de facilitar los ataques ClickFix. Según QiAnXin XLab, esta actividad implica la explotación de CVE-2026-26980 (puntuación CVSS: 9,4), una vulnerabilidad de inyección SQL […]
¡Alerta Firehose finalmente está aquí!
Pregunte a los expertos en ciberseguridad sobre la detección y respuesta de red (NDR) y es posible que aún escuche que es demasiado ruidoso y utiliza demasiados datos. Pero si pregunta a los equipos que ejecutan NDR que incluyen capacidades de inteligencia artificial de agentes, escuchará que en realidad la están usando para detectar amenazas […]
Lazarus implementa RAT de solo memoria RemotePE para empresas financieras y criptográficas
Rabi Lakshmanan25 de mayo de 2026Seguridad de endpoints/inteligencia contra amenazas Investigadores de ciberseguridad han descubierto un malware multiplataforma llamado RemotePE utilizado por el Grupo Lazarus, vinculado a Corea del Norte, en ataques dirigidos a instituciones financieras y organizaciones de criptomonedas. Según Fox-IT, una subsidiaria de NCC Group, RemotePE es parte de una cadena de ataque […]
El ataque a la cadena de suministro de TrapDoor propaga malware de robo de credenciales a través de npm, PyPI y CratesIO
Una nueva campaña coordinada de ataque a la cadena de suministro de software entre ecosistemas tiene como objetivo npm, PyPI y Crates.io y distribuye malware de robo de credenciales. La campaña, cuyo nombre en código es «TrapDoor», abarca más de 34 paquetes maliciosos en más de 384 versiones. La actividad más antigua se registró el […]
npm agrega controles de instalación de paquetes y exposición de puerta 2FA para ataques a la cadena de suministro
Rabi Lakshmanan23 de mayo de 2026Cadena de suministro de software / DevSecOps Para mejorar la seguridad en la cadena de suministro de software, GitHub ha implementado nuevos controles en npm que permiten a los mantenedores aprobar explícitamente las versiones antes de que un paquete esté disponible públicamente para su instalación. Esta característica, llamada implementación gradual, […]
El ataque a la cadena de suministro de Packagist infecta 8 paquetes utilizando malware de Linux alojado en GitHub
Rabi Lakshmanan23 de mayo de 2026Malware/DevSecOps Una nueva campaña de ataque «coordinada» a la cadena de suministro afectó a ocho paquetes en Packagist que contenían código malicioso diseñado para ejecutar archivos binarios de Linux recuperados de las URL de lanzamiento de GitHub. «Los paquetes afectados eran todos paquetes de Composer, pero el código malicioso no […]
Claude Mythos AI encuentra 10.000 fallas de alta gravedad en software ampliamente utilizado
Rabi Lakshmanan23 de mayo de 2026Inteligencia artificial/vulnerabilidades Anthropic reveló el viernes que el Proyecto Glasswing ha ayudado a descubrir más de 10.000 vulnerabilidades de alta o alta gravedad en algunos de los software más «sistémicamente» críticos del mundo desde que se lanzó la iniciativa de ciberseguridad el mes pasado. Como parte del Proyecto Glasswing, una […]
Paquete PHP Laravel-Lang comprometido para ofrecer un ladrón de credenciales multiplataforma
Rabi Lakshmanan23 de mayo de 2026Ataques/malware a la cadena de suministro Los investigadores de ciberseguridad han advertido sobre una nueva campaña de ataque a la cadena de suministro de software dirigida a múltiples paquetes PHP pertenecientes a Laravel-Lang para proporcionar un marco integral de robo de credenciales. Los paquetes afectados incluyen: laravel-lang/lang laravel-lang/http-status laravel-lang/atributos laravel-lang/acciones […]
El complemento LiteSpeed cPanel CVE-2026-48172 se puede explotar para ejecutar scripts como root.
Rabi Lakshmanan23 de mayo de 2026Vulnerabilidades / Seguridad Web Se ha explotado en estado salvaje una vulnerabilidad de seguridad de máxima gravedad que afecta al complemento cPanel del usuario final LiteSpeed. Esta falla, identificada como CVE-2026-48172 (puntuación CVSS: 10.0), está relacionada con una instancia de asignación de privilegios incorrecta, que un atacante podría aprovechar para […]
Error de inyección SQL central de Drupal explotado activamente y agregado a CISA KEV
Rabi Lakshmanan23 de mayo de 2026Vulnerabilidades / Seguridad del sitio web La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) ha agregado una falla de seguridad crítica recientemente reparada que afecta a Drupal Core a su catálogo de vulnerabilidades explotadas conocidas (KEV) basándose en evidencia de explotación activa. La vulnerabilidad en cuestión […]