Primera VPN desmantelada en una eliminación global por el uso de 25 grupos de ransomware
Las autoridades de Europa y América del Norte han anunciado el retiro de los servicios criminales de redes privadas virtuales (VPN) utilizados por los delincuentes para ocultar el origen de los ataques de ransomware, robo de datos, escaneo y ataques de denegación de servicio. La primera interrupción del servicio VPN fue liderada por Francia y […]
Ghostwriter apunta a agencias gubernamentales ucranianas con el malware de phishing Prometheus
Rabi Lakshmanan22 de mayo de 2026Malware/Inteligencia Artificial Se ha observado que un actor alineado con Bielorrusia conocido como Ghostwriter (también conocido como UAC-0057 y UNC1151 Consejo de Seguridad y Defensa Nacional de Ucrania) ataca a agencias gubernamentales del país utilizando señuelos asociados con Prometheus, una plataforma ucraniana de aprendizaje en línea. Según el Equipo de […]
El ataque Megalodon GitHub tiene como objetivo 5.561 repositorios con flujo de trabajo CI/CD malicioso
Los investigadores de ciberseguridad han revelado detalles de una nueva campaña automatizada llamada Megalodon que impulsó 5.718 confirmaciones maliciosas a 5.561 repositorios de GitHub en seis horas. «Los atacantes utilizaron cuentas desechables e identificaciones de autor falsificadas (build-bot, auto-ci, ci-bot, pipeline-bot) para inyectar flujos de trabajo de GitHub Actions que contienen cargas útiles bash codificadas […]
Making Vulnerable Drivers Exploitable Without Hardware
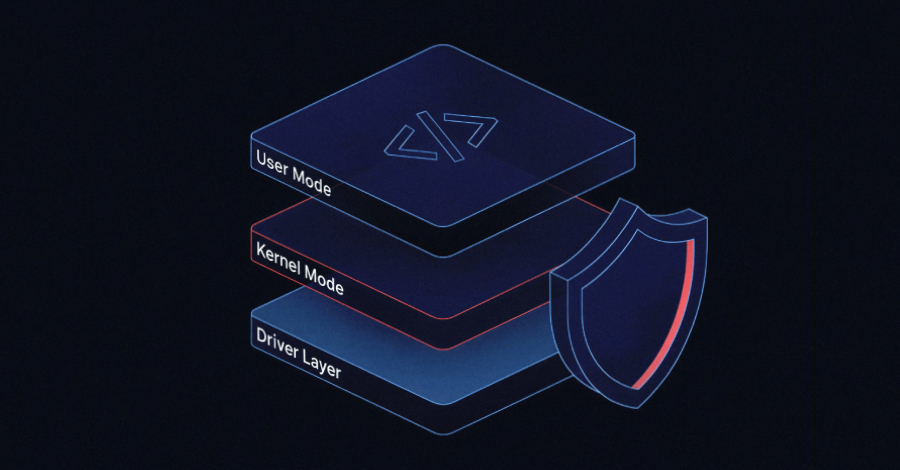
1 Introduction This article provides a technical analysis of how many Windows kernel mode drivers can be interacted with from user mode without the hardware they were developed for. This work was motivated by driver-oriented vulnerability research and the need to evaluate the exploitability of individual findings, which frequently affect code whose reachability is hardware-gated. […]
Operador de botnet Kimwolf DDoS arrestado en Canadá por ataque DDoS-for-Hire
Rabi Lakshmanan22 de mayo de 2026Cibercrimen/Aplicación de la ley El Departamento de Justicia de Estados Unidos (DoJ) anunció el jueves que arrestó a un hombre canadiense sospechoso de operar una botnet distribuida de denegación de servicio (DDoS) conocida como Kimwolf. Al mismo tiempo, Jacob Butler (también conocido como Dort), de 23 años, de Ottawa, Canadá, […]
CISA agrega vulnerabilidades explotadas de Langflow y Trend Micro Apex One a KEV
Rabi Lakshmanan22 de mayo de 2026Vulnerabilidad/Ciberataque La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) agregó el jueves dos fallas de seguridad que afectan a Langflow y Trend Micro Apex One a su catálogo de vulnerabilidades explotadas conocidas (KEV), citando evidencia de explotación activa. Las vulnerabilidades en cuestión son las siguientes. CVE-2025-34291 […]
Cisco parchea la API REST de carga de trabajo segura CVSS 10.0 para permitir una falla en el acceso a datos
Rabi Lakshmanan22 de mayo de 2026Vulnerabilidad/Seguridad de la red Cisco ha publicado una actualización para una falla de seguridad de máxima gravedad que afecta las cargas de trabajo seguras y que podría permitir que un atacante remoto no autenticado acceda a datos confidenciales. La vulnerabilidad, rastreada como CVE-2026-20223 (puntaje CVSS: 10.0), se debe a una […]
El malware Showboat Linux utiliza la puerta trasera proxy SOCKS5 para atacar a empresas de telecomunicaciones en Medio Oriente
Rabi Lakshmanan21 de mayo de 2026Ciberespionaje/inteligencia sobre amenazas Investigadores de ciberseguridad han revelado detalles de un nuevo malware para Linux llamado Showboat que se ha utilizado en campañas dirigidas a proveedores de telecomunicaciones en Medio Oriente desde al menos mediados de 2022. «Showboat es un marco modular post-explotación diseñado para sistemas Linux que puede generar […]
Linux Rootkits, Router 0-Day, AI Intrusions, Scam Kits and 25 New Stories
Ravie LakshmananMay 21, 2026Hacking News / Cybersecurity News This week starts small. A token leaks. A bad package slips in. A login trick works. An old tool shows up again. At first, it feels like the usual mess. Then you see the pattern: attackers are not always breaking in. They are using the parts we […]
Microsoft advierte sobre dos vulnerabilidades de Defender explotadas activamente
Rabi Lakshmanan21 de mayo de 2026Seguridad/vulnerabilidades de endpoints Microsoft ha revelado que se está explotando una falla de escalada de privilegios y denegación de servicio en Defender. El primero tiene un seguimiento como CVE-2026-41091 y tiene una calificación de 7,8 en el sistema de puntuación CVSS. La explotación exitosa de esta falla podría permitir a […]
Cuando la identidad se convierte en un vector de ataque
Considere las claves de acceso almacenadas en caché en una única máquina con Windows. Como la mayoría de las credenciales almacenadas en caché, la clave en sí se guarda automáticamente cuando el usuario inicia sesión. Comportamiento estándar de AWS. Nadie configuró mal ni violó ninguna política. Pero esa clave, fácilmente accesible para un atacante de […]
Una falla en el kernel de Linux de nueve años permite que las principales distribuciones ejecuten comandos raíz
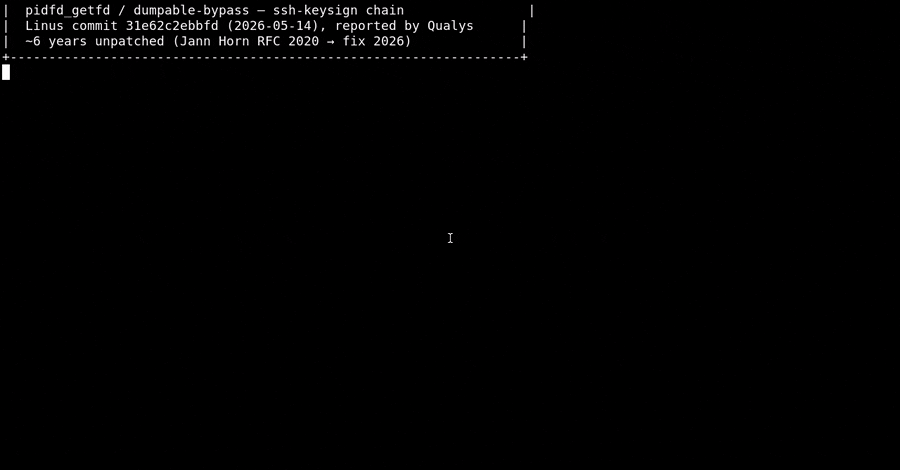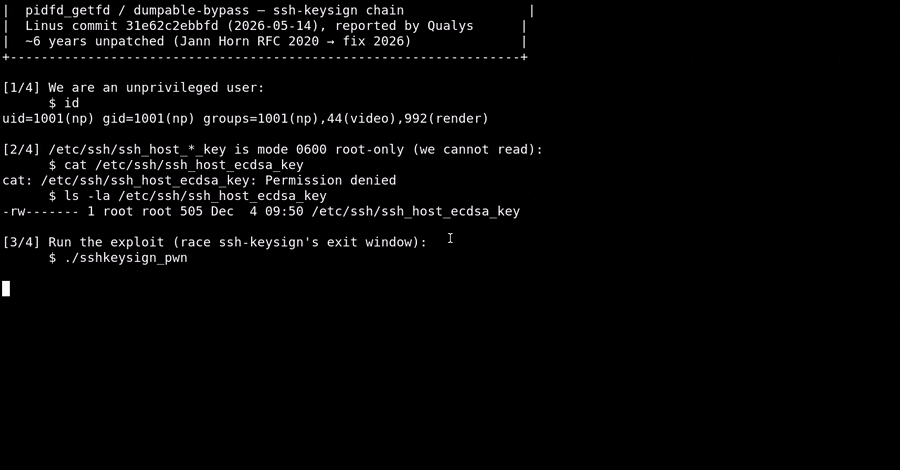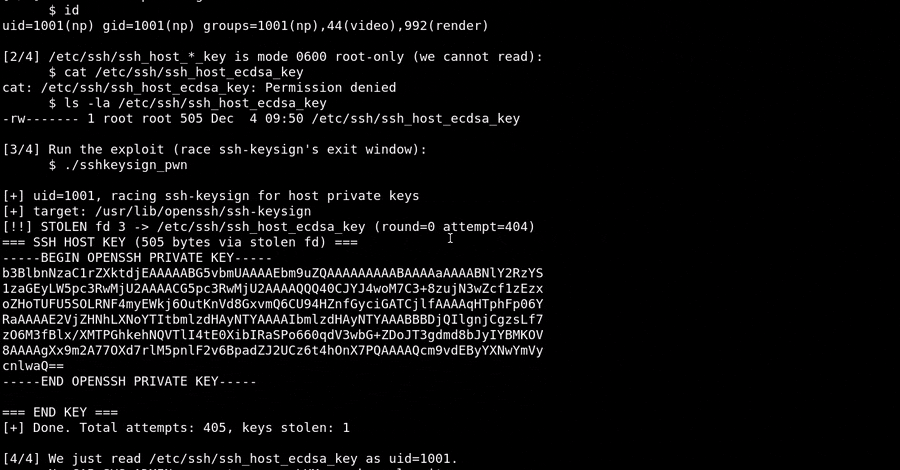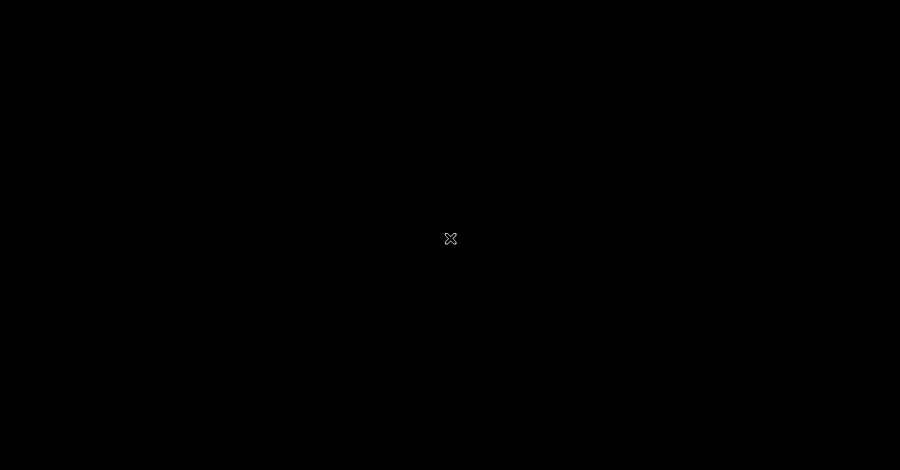
Rabi Lakshmanan21 de mayo de 2026Linux / Vulnerabilidades Investigadores de ciberseguridad han revelado detalles de una vulnerabilidad en el kernel de Linux que no fue detectada durante nueve años. Esta vulnerabilidad, identificada como CVE-2026-46333 (puntuación CVSS: 5,5), es un caso de gestión inadecuada de privilegios que podría permitir a usuarios locales sin privilegios revelar archivos […]