Repositorio interno de GitHub comprometido a través de una extensión VS Code maliciosa de la consola Nx
Rabi Lakshmanan21 de mayo de 2026Ataques a la cadena de suministro/herramientas de desarrollo GitHub reconoció formalmente el miércoles que el compromiso de sus repositorios internos fue el resultado de un compromiso del dispositivo de un empleado que involucraba una versión envenenada de la extensión Microsoft Visual Studio Code (VS Code) para la consola Nx. El […]
Una falla central altamente crítica de Drupal expone los sitios PostgreSQL a ataques RCE
Rabi Lakshmanan21 de mayo de 2026Seguridad web/vulnerabilidades Drupal ha lanzado una actualización de seguridad para una vulnerabilidad de seguridad «muy crítica» en Drupal Core. Un atacante podría aprovechar esta vulnerabilidad para lograr la ejecución remota de código, la escalada de privilegios o la divulgación de información. Actualmente, esta vulnerabilidad se rastrea como CVE-2026-9082 y tiene […]
Microsoft abre fuentes RAMPART y Clarity para proteger a los agentes de IA durante el desarrollo
Rabi Lakshmanan20 de mayo de 2026Inteligencia artificial/pruebas de seguridad Microsoft anunció dos nuevas herramientas de código abierto, RAMPART y Clarity, para ayudar a los desarrolladores a probar mejor la seguridad de sus agentes de inteligencia artificial (IA). RAMPART, que significa Plataforma de medición y evaluación de riesgos para Agentic Red Teaming, sirve como un marco […]
Microsoft suspende el servicio de firma de malware detrás del ataque de ransomware
Microsoft anunció el martes que había interrumpido una operación de firma de malware como servicio (MSaaS) que utilizaba su sistema de firma de artefactos como arma para distribuir código malicioso, llevar a cabo ransomware y otros ataques, y comprometer miles de máquinas y redes en todo el mundo. El gigante tecnológico atribuyó la actividad a […]
Webworm usa Discord y MS Graph API para implementar puertas traseras EchoCreep y GraphWorm
Los investigadores de ciberseguridad han alertado sobre una nueva actividad de un actor de amenazas alineado con China conocido como Webworm en 2025, implementando una puerta trasera personalizada que utiliza Discord y Microsoft Graph API para comunicaciones de comando y control (C2 o C&C). El gusano web fue documentado públicamente por primera vez por Symantec, […]
El agente AI está aquí. ¿estás listo?
noticias de piratas informáticos20 de mayo de 2026Seguridad de identidad/Seguridad empresarial Los nuevos datos de la industria recién publicados sugieren lo contrario. El 19 de mayo de 2026, Orchid Security anunció los resultados de Identity Gap: Snapshot 2026. Entre los hallazgos, la «materia oscura de la identidad» (elementos de identidad invisibles y no gestionados) eclipsa […]
Typosquatting ya no es un problema de usuario. es un problema de la cadena de suministro
Los dominios similares generados por IA ahora están integrados en scripts de terceros que se ejecutan en sus propiedades web. He aquí por qué la pila actual no puede reconocerlos y qué requiere realmente la detección: Descargue la guía de expertos de CISO sobre typosquatting en la era de la IA → TL;DR Typosquatting ya […]
Microsoft lanza mitigación para el exploit CVE-2026-45585 de omisión de YellowKey BitLocker
Rabi Lakshmanan20 de mayo de 2026Vulnerabilidades/Cifrado Microsoft lanzó el martes una mitigación para una vulnerabilidad de omisión de BitLocker llamada YellowKey, luego de un lanzamiento público la semana pasada. Esta falla de día cero actualmente se rastrea como CVE-2026-45585 y tiene una puntuación CVSS de 6,8. Esto se describe como eludir la función de seguridad […]
La violación de Grafana GitHub expone el código fuente a través del ataque npm de TanStack
Rabi Lakshmanan20 de mayo de 2026Ataque a la cadena de suministro/seguridad en la nube Grafana Labs anunció el 19 de mayo de 2026 que una investigación sobre una infracción reciente no encontró evidencia de que alguno de los sistemas u operaciones de producción de sus clientes estuviera comprometido. El alcance del incidente se limita al […]
TeamPCP afirma que casi 4000 repositorios internos han sido comprometidos, GitHub está investigando
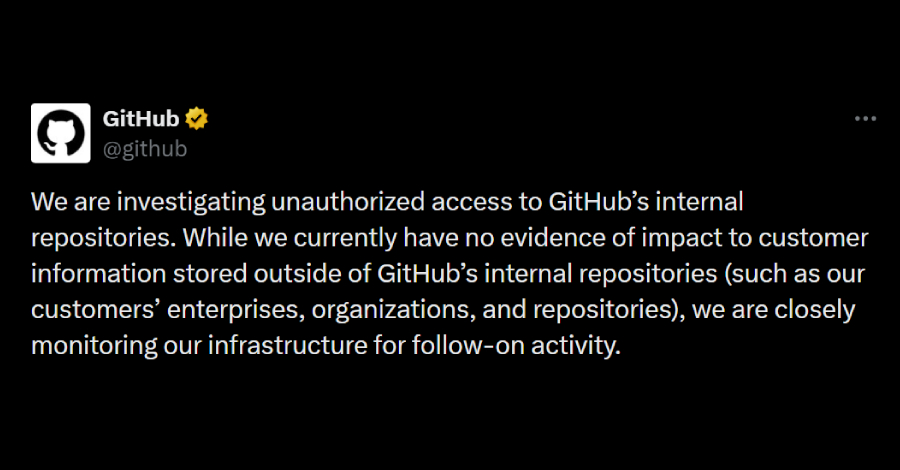
Ravi Lakshmanan20 de mayo de 2026Malware/Seguridad en la nube GitHub anunció el martes que está investigando el acceso no autorizado a sus repositorios internos después de que un notorio actor de amenazas conocido como TeamPCP pusiera a la venta el código fuente de la plataforma y la organización interna en un foro de cibercrimen. «En […]
El esquema de fraude publicitario Trapdoor en Android alcanza 659 millones de solicitudes de oferta por día utilizando 455 aplicaciones
Ravi Lakshmanan19 de mayo de 2026Publicidad maliciosa/seguridad móvil Investigadores de ciberseguridad han revelado detalles de una nueva operación de fraude publicitario y publicidad maliciosa llamada «Trapdoor» dirigida a usuarios de dispositivos Android. Según el equipo de investigación e inteligencia de amenazas Satori de HUMAN, esta actividad involucró 455 aplicaciones maliciosas de Android y 183 dominios […]
DirtyDecrypt PoC lanzado para la vulnerabilidad LPE CVE-2026-31635 del kernel de Linux
Se ha publicado un código de explotación de prueba de concepto (PoC) que podría permitir una escalada de privilegios local (LPE) para una falla de seguridad en el kernel de Linux recientemente parcheado. La vulnerabilidad, conocida como DirtyDecrypt (también conocida como DirtyCBC), fue descubierta e informada por Zellic y el equipo de seguridad de V12 […]