Cómo el consentimiento de OAuth evita MFA
En febrero de 2026, se puso en marcha una plataforma de phishing como servicio (PhaaS) llamada EvilTokens. En cinco semanas, más de 340 organizaciones de Microsoft 365 en cinco países se vieron comprometidas. Los objetivos de la plataforma recibieron un mensaje pidiéndoles que ingresaran un código corto en microsoft.com/devicelogin para completar un desafío MFA regular […]
Drupal lanza una actualización de seguridad central de emergencia el 20 de mayo, se pide a los sitios que se preparen
Ravi Lakshmanan19 de mayo de 2026Vulnerabilidades / Seguridad del sitio web Drupal ha emitido una alerta indicando que planea lanzar una «Versión de seguridad principal» para todas las sucursales admitidas el 20 de mayo de 2026 de 5:00 p.m. a 9:00 p.m. (UTC). Un responsable de mantenimiento de un sistema de gestión de contenidos (CMS) […]
Una vulnerabilidad en SEPPMail Secure E-Mail Gateway permite el acceso a RCE y al tráfico de correo electrónico
Ravi Lakshmanan19 de mayo de 2026Vulnerabilidades/Seguridad del correo electrónico Se ha revelado una vulnerabilidad de seguridad crítica en SEPPMail Secure E-Mail Gateway, una solución de seguridad de correo electrónico de nivel empresarial. Esta vulnerabilidad podría aprovecharse para provocar la ejecución remota de código y permitir que un atacante lea correo electrónico arbitrario desde el dispositivo […]
Nx Console 18.95.0 comprometida y desarrolladores de VS Code atacados por Credential Stealer
Ravi Lakshmanan19 de mayo de 2026Ataques a la cadena de suministro/seguridad del desarrollador Los investigadores de ciberseguridad informaron sobre una versión comprometida de la extensión de la consola Nx publicada en el mercado de Microsoft Visual Studio Code (VS Code). La extensión en cuestión es rwl.angular-console (versión 18.95.0), una interfaz de usuario y complemento popular […]
GitHub Action Supply Chain Attack redirige etiquetas y roba credenciales CI/CD
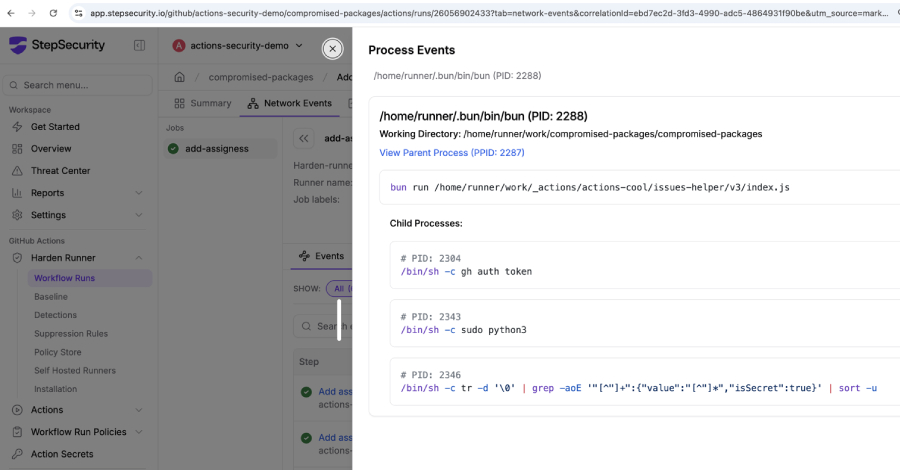
Ravi Lakshmanan19 de mayo de 2026Seguridad del software/malware En otro ataque más a la cadena de suministro de software, los actores de amenazas comprometieron el popular flujo de trabajo GitHub Actions, acciones geniales/problemas auxiliares, recopilaron credenciales confidenciales y ejecutaron código malicioso que se filtró a servidores controlados por atacantes. «Todas las etiquetas existentes en el […]
Mini Shai-Hulud envía paquetes npm AntV maliciosos a través de una cuenta de mantenedor comprometida
Investigadores de ciberseguridad han descubierto una nueva campaña de ataque a la cadena de suministro de software que compromete varios paquetes npm asociados con el ecosistema @antv como parte de la actual ola de ataques Mini Shai-Hulud. «Este ataque afecta a los paquetes asociados con la herramienta de cuenta de mantenedor de npm, incluido echarts-for-react, […]
La Operación Ramz de Interpol desbarata la red de cibercrimen en MENA y arresta a 201 personas
Interpol coordinó su primera ofensiva contra el delito cibernético en Medio Oriente y el Norte de África (MENA), que resultó en 201 arrestos y la identificación de otros 382 sospechosos. El esfuerzo, que se desarrolló entre octubre de 2025 y febrero de 2026, involucró esfuerzos de 13 países de la región y tuvo como objetivo […]
Exchange 0-Day, npm Worm, Fake AI Repo, Cisco Exploit and More
Ravie LakshmananMay 18, 2026Cybersecurity / Hacking Monday opens with a trust problem. A mail server flaw is under active use. A network control system was targeted. Trusted packages were poisoned. A fake model page pushed a stealer. Then came the familiar ransom claim: the data was returned and deleted. The pattern is clear. One weak […]
Cómo reducir la exposición al phishing antes de que provoque una interrupción del negocio
¿Qué pasa si un correo electrónico de phishing parece lo suficientemente seguro como para superar la seguridad, pero es lo suficientemente peligroso como para exponer su empresa con un solo clic? Ésa es la brecha que todavía tienen muchos SOC. El ataque dejó al equipo sin saber qué estaba expuesto, quién más era el objetivo […]
Las estaciones de trabajo para desarrolladores ahora son parte de la cadena de suministro de software
Los atacantes de la cadena de suministro no sólo intentan introducir código malicioso en software confiable. Buscan robar el acceso que habilita software confiable. Recientemente, tres campañas separadas atacaron npm, PyPI y Docker Hub en 48 horas, apuntando a tres secretos de entornos de desarrolladores y canalizaciones de CI/CD, incluidas claves API, credenciales de nube, […]
Ivanti, Fortinet, SAP, VMware, n8n Patch RCE, inyección SQL, falla de escalada de privilegios
Ravi Lakshmanan18 de mayo de 2026Vulnerabilidades/Seguridad del software Ivanti, Fortinet, n8n, SAP y VMware han publicado correcciones de seguridad para varias vulnerabilidades que podrían ser aprovechadas por partes malintencionadas para eludir la autenticación y ejecutar código arbitrario. Encabezando la lista se encuentra una falla crítica que afecta a Ivanti Xtraction (CVE-2026-8043, puntuación CVSS: 9,6) que […]
Cuatro paquetes npm maliciosos generan robo de información y malware Phantom Bot DDoS
Ravi Lakshmanan18 de mayo de 2026Ataque a la cadena de suministro/botnet Investigadores de ciberseguridad han descubierto cuatro nuevos paquetes npm que contienen malware para robar información. Uno de ellos es un clon del gusano Shai-Hulud de código abierto de TeamPCP. La lista de paquetes identificados se encuentra a continuación: chalk-tempalte (825 descargas) @deadcode09284814/axios-util (284 descargas) […]