Stuxnet Fast16 y malware anterior interfieren con la simulación de armas nucleares
Ravi Lakshmanan18 de mayo de 2026Sabotaje industrial/malware Un nuevo análisis del malware fast16 basado en Lua confirma que es una herramienta de interferencia cibernética diseñada para alterar simulaciones de pruebas de armas nucleares. Los equipos Symantec y Carbon Black, propiedad de Broadcom, dicen que las herramientas anteriores a Stuxnet estaban diseñadas para subvertir las simulaciones […]
MiniPlasma Windows 0-Day permite la escalada de privilegios del SISTEMA en sistemas completamente parcheados
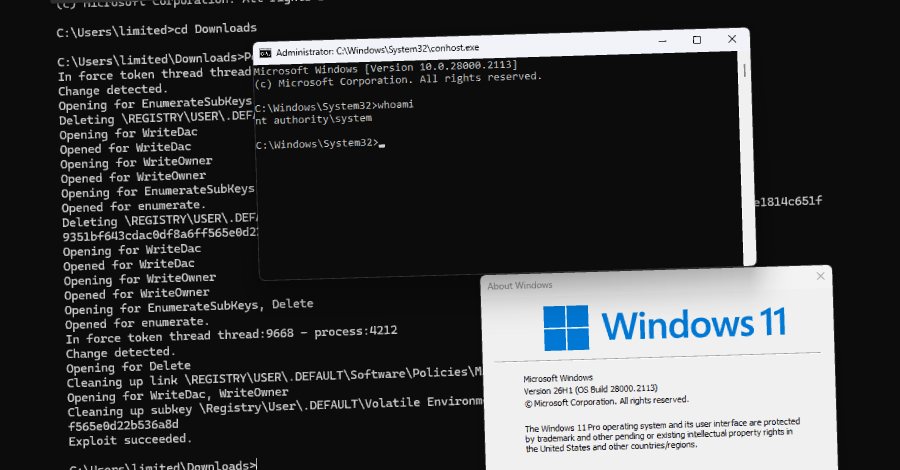
Ravi Lakshmanan18 de mayo de 2026Día cero/vulnerabilidades Chaotic Eclipse, los investigadores de seguridad detrás de las fallas de Windows YellowKey y GreenPlasma recientemente reveladas, han publicado una prueba de concepto (PoC) para una falla de día cero de escalada de privilegios de Windows que otorga a un atacante privilegios de SISTEMA en un sistema Windows […]
NGINX CVE-2026-42945 se puede explotar en estado salvaje para provocar accidentes laborales y posible RCE
Ravi Lakshmanan17 de mayo de 2026Seguridad/vulnerabilidades del servidor Según VulnCheck, una falla de seguridad recientemente revelada que afecta a NGINX Plus y NGINX Open se ha vuelto explotable en la naturaleza pocos días después de su publicación. La vulnerabilidad, rastreada como CVE-2026-42945 (puntuación CVSS: 9.2), es un desbordamiento del búfer de montón en ngx_http_rewrite_module que […]
El compromiso del token de Grafana GitHub provocó descargas de código base e intentos de extorsión
Ravi Lakshmanan17 de mayo de 2026Violación de datos/delito cibernético Grafana reveló que una «parte no autorizada» obtuvo un token que les daba permiso para acceder al entorno GitHub de la empresa y descargar su código base. «Nuestra investigación ha determinado que no se accedió a datos o información personal del cliente en este incidente, y […]
Una falla en el generador de embudos explotada activamente permite hojear el pago de WooCommerce
Ravi Lakshmanan16 de mayo de 2026Vulnerabilidades / Seguridad del sitio web Se ha aprovechado una vulnerabilidad de seguridad crítica que afecta al complemento Funnel Builder para WordPress para inyectar código JavaScript malicioso en las páginas de pago de WooCommerce con el fin de robar datos de pago. Sunsec anunció los detalles de las actividades esta […]
Turla convierte la puerta trasera Kazuar en una botnet P2P modular para acceso persistente
Ravi Lakshmanan15 de mayo de 2026Botnet/inteligencia sobre amenazas Un grupo de hackers patrocinado por el estado ruso conocido como Turla transformó la puerta trasera personalizada Katar en una botnet modular peer-to-peer (P2P) diseñada para un acceso sigiloso y persistente a hosts comprometidos. Según la Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA), […]
Cuatro fallas de OpenClaw permiten el robo de datos, la escalada de privilegios y la persistencia
Ravi Lakshmanan15 de mayo de 2026Vulnerabilidad/Seguridad de IA Los investigadores de ciberseguridad han revelado una serie de cuatro fallas de seguridad en OpenClaw que pueden encadenarse para lograr robo de datos, escalada de privilegios y persistencia. Las vulnerabilidades, denominadas colectivamente «Claw Chain» por Cyera, podrían permitir a los atacantes establecer un punto de apoyo, exponer […]
Lo que puede aprender sobre su superficie de ataque real observando sus herramientas durante 45 días
noticias de piratas informáticos15 de mayo de 2026Seguridad de endpoints/detección de amenazas En «El mayor riesgo de seguridad no es el malware, es lo que usted ya confía», planteé el simple argumento de que la actividad más peligrosa dentro de la mayoría de las organizaciones ya no parece un ataque. Es algo administrativo. PowerShell, WMIC, […]
El ataque a la cadena de suministro de TanStack ataca dos dispositivos de empleados de OpenAI, lo que obliga a actualizar macOS
OpenAI reveló que dos de los dispositivos de sus empleados en su entorno corporativo se vieron afectados por el ataque a la cadena de suministro de Mini Shai-Hulud en TanStack, pero dijo que ningún dato de usuario, sistemas de producción o propiedad intelectual se vio comprometido o modificado de manera no autorizada. «Una vez que […]
Microsoft Exchange Server CVE-2026-42897 local se puede explotar mediante correo electrónico manipulado
Ravi Lakshmanan15 de mayo de 2026Microsoft / Vulnerabilidad Microsoft ha revelado una nueva vulnerabilidad de seguridad que afecta a la versión local de Exchange Server y anunció que está siendo explotada de forma natural. La vulnerabilidad se rastrea como CVE-2026-42897 (puntaje CVSS: 8.1) y se describe como un error de suplantación de identidad debido a […]
CISA agrega Cisco SD-WAN CVE-2026-20182 a KEV después de un exploit de acceso de administrador
Rabi Lakshmanan15 de mayo de 2026Vulnerabilidad/robo de credenciales La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) agregó el jueves una vulnerabilidad recientemente revelada que afecta a los controladores Cisco Catalyst SD-WAN a su catálogo de vulnerabilidades explotadas conocidas (KEV) y pidió a las agencias del poder ejecutivo civil federal (FCEB) que […]
Se abusa activamente de la omisión de autenticación del controlador Cisco Catalyst SD-WAN para obtener acceso administrativo
Rabi Lakshmanan14 de mayo de 2026Vulnerabilidad/Seguridad de la red Cisco ha lanzado una actualización que soluciona una falla de omisión de autenticación de máxima gravedad en los controladores Catalyst SD-WAN que, según anunció, fue explotada en un ataque limitado. Esta vulnerabilidad se rastrea como CVE-2026-20182 y tiene una puntuación CVSS de 10,0. «Una vulnerabilidad en […]