Puerta trasera ladrona que apunta a secretos de desarrolladores encontrada en versiones de IPC de tres nodos
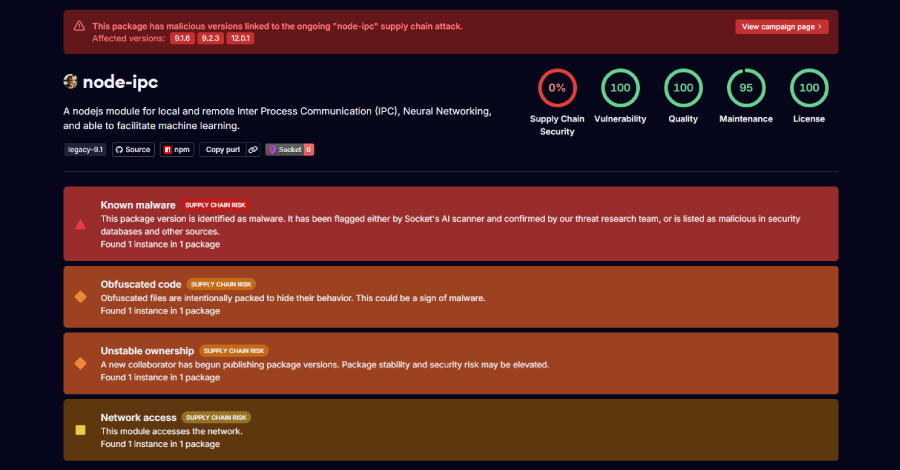
Los investigadores de ciberseguridad están haciendo sonar la alarma sobre una supuesta «actividad maliciosa» en una versión recientemente lanzada de node-ipc. Según Socket y StepSecurity, se ha confirmado que tres versiones diferentes de paquetes npm son maliciosas. nodo-ipc@9.1.6 nodo-ipc@9.2.3 nodo-ipc@12.0.1 «El análisis inicial indica que node-ipc@9.1.6, node-ipc@9.2.3 y node-ipc@12.0.1 contienen comportamientos de ladrón/puerta trasera ofuscados», […]
PAN-OS RCE, Mythos cURL Bug, AI Tokenizer Attacks, and 10+ Stories
Ravie LakshmananMay 14, 2026Hacking News / Cybersecurity News Everything is still on fire. This week feels dumb in the worst way — bad links, weak checks, fake help desks, shady forum posts, and people turning supply chain attacks into some cursed little game for clout and cash. Half of it feels new. Half of it […]
Ghostwriter, phishing de PDF geocercado y Cobalt Strike apuntan al gobierno ucraniano
Se cree que un grupo de amenazas bielorruso conocido como Ghostwriter está detrás de nuevos ataques dirigidos a agencias gubernamentales en Ucrania. Ghostwriter ha estado activo desde al menos 2016 y se dice que está involucrado tanto en ciberespionaje como en operaciones de influencia dirigidas a países vecinos, particularmente Ucrania. También se le ha rastreado […]
PraisonAI CVE-2026-44338 Omisión de autenticación dirigida a las pocas horas de su lanzamiento
Rabi Lakshmanan14 de mayo de 2026Vulnerabilidades/Seguridad API Se ha observado que los actores de amenazas intentan explotar vulnerabilidades de seguridad recientemente reveladas en PraisonAI, un marco de orquestación de múltiples agentes de código abierto, dentro de las cuatro horas posteriores a su publicación. La vulnerabilidad en cuestión es CVE-2026-44338 (puntuación CVSS: 7,3), que expone puntos […]
Cómo las ilusiones de la IA están creando riesgos reales para la seguridad
Las ilusiones de la IA están abusando de la confianza humana a través de resultados confiables pero inexactos, lo que plantea serios riesgos de seguridad para la toma de decisiones sobre infraestructura crítica. Si un modelo de IA carece de certeza, no existe ningún mecanismo para reconocerlo. En cambio, genera la respuesta más probable basada […]
El día cero de Windows expone la omisión de BitLocker y la escalada de privilegios CTFMON
El investigador anónimo de ciberseguridad que reveló tres vulnerabilidades en Microsoft Defender está de regreso con dos días cero más que involucran la omisión de BitLocker y la escalada de privilegios que afectan el Marco de traducción colaborativa de Windows (CTFMON). Los investigadores que operan bajo los alias en línea Chaotic Eclipse y Nightmare-Eclipse, respectivamente, […]
El nuevo kernel LPE de Fragnesia Linux permite el acceso root debido a la corrupción de la caché de la página
Rabi Lakshmanan14 de mayo de 2026Vulnerabilidades/Linux Han surgido detalles sobre una nueva variante de la reciente vulnerabilidad de Escalada de privilegios locales (LPE) de Dirty Frag Linux que permite a atacantes locales obtener acceso de root, lo que lo convierte en el tercer error de este tipo en el kernel en dos semanas. La vulnerabilidad […]
Una falla en el módulo de reescritura NGINX de 18 años permite RCE no autenticado
Rabi Lakshmanan14 de mayo de 2026Vulnerabilidades/Servidor Web Los investigadores de ciberseguridad han descubierto múltiples vulnerabilidades de seguridad que afectan a NGINX Plus y NGINX Open, incluida una falla crítica que no se detectó durante 18 años. Esta vulnerabilidad, descubierta por DepthFirst, es un problema de desbordamiento del búfer de montón que afecta a ngx_http_rewrite_module (CVE-2026-42945, […]
El sistema MDASH AI de Microsoft encuentra 16 fallas en Windows solucionadas en el martes de parches
Rabi Lakshmanan13 de mayo de 2026Vulnerabilidad / Inteligencia Artificial Microsoft anunció un nuevo sistema multimodelo impulsado por inteligencia artificial (IA) llamado MDASH que facilita el descubrimiento y la corrección de vulnerabilidades a escala, y agregó que algunos clientes lo están probando como parte de una vista previa privada limitada. MDASH (abreviatura de Multi-Model Agent Scanning […]
La empresa energética de Azerbaiyán es víctima de repetidos ataques a Microsoft Exchange
Ravi Lakshmanan13 de mayo de 2026Ciberespionaje/malware Los atacantes vinculados a China estuvieron involucrados en «intrusiones de múltiples oleadas» dirigidas a compañías de petróleo y gas no identificadas en Azerbaiyán desde finales de diciembre de 2025 hasta finales de febrero de 2026, lo que indica una expansión de sus objetivos. Bitdefender tiene una confianza de moderada […]
(Seminario web) Cómo las rutas de ataque modernas atraviesan el código, las canalizaciones y la nube
noticias de piratas informáticos13 de mayo de 2026AppSec/seminario web TL;DR: Deja de perseguir miles de alertas de «brindis». Únase a los expertos de Wiz para aprender cómo los piratas informáticos vinculan pequeños fallos para crear «cadenas letales» en sus datos y cómo romperlos. Regístrese para recibir información estratégica aquí. La mayoría de las herramientas de […]
La mayoría de los programas de reparación nunca confirman que la solución realmente funcionó.
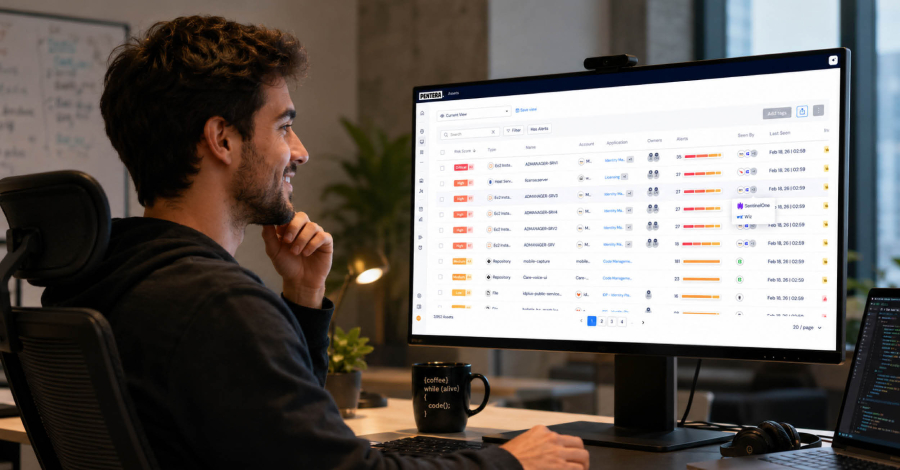
noticias de piratas informáticos13 de mayo de 2026Seguridad/automatización en la nube Los equipos de seguridad nunca han tenido mayor visibilidad de sus entornos y nunca ha sido más difícil garantizar que lo que reparan permanezca fijo. El informe M-Trends 2026 de Mandiant estima que el tiempo promedio de uso es de -7 días. Verizon 2025 […]