Semanas después del ataque a la cadena de suministro de KICS, TeamPCP compromete el complemento AST de Checkmarx Jenkins
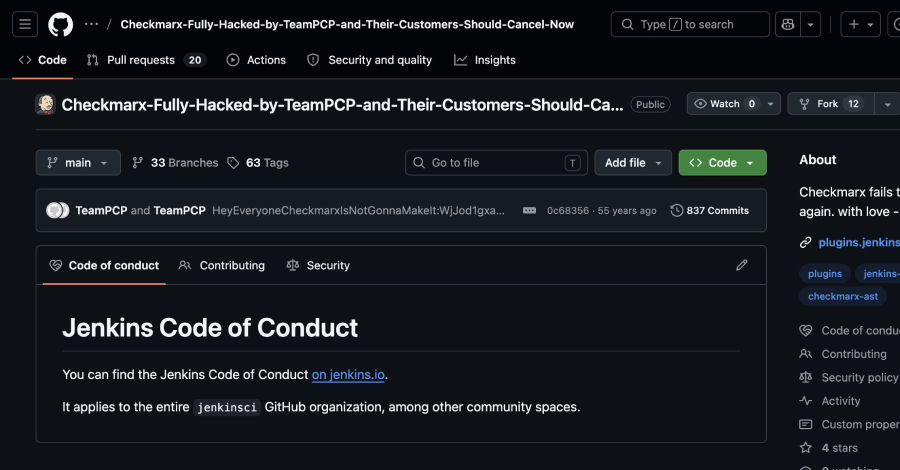
Ravi Lakshmanan11 de mayo de 2026Ataque a la cadena de suministro / DevSecOps Checkmarx ha confirmado que se ha publicado una versión corregida del complemento Jenkins AST en Jenkins Marketplace. «Si está utilizando el complemento AST de Checkmarx Jenkins, debe asegurarse de utilizar la versión 2.0.13-829.vc72453fa_1c16 publicada el 17 de diciembre de 2025 o antes», […]
cPanel CVE-2026-41940 Explotación activa para implementar la puerta trasera de Filemanager
Ravi Lakshmanan11 de mayo de 2026Vulnerabilidad/ransomware Se cree que un actor de amenazas llamado Mr_Rot13 aprovechó una falla crítica revelada recientemente en cPanel para implementar una puerta trasera con nombre en código Filemanager en entornos comprometidos. Este ataque aprovecha la vulnerabilidad CVE-2026-41940, que afecta a cPanel y WebHost Manager (WHM), lo que genera una omisión […]
Los piratas informáticos utilizan la IA para desarrollar el primer bypass 2FA de día cero conocido para explotación a gran escala
Google dijo el lunes que había identificado a un atacante desconocido que utilizaba un exploit de día cero que probablemente se desarrolló en un sistema de inteligencia artificial (IA), marcando la primera vez que la tecnología se utiliza realmente en un contexto malicioso para el descubrimiento de vulnerabilidades y la generación de exploits. Se dice […]
Linux Rootkit, macOS Crypto Stealer, WebSocket Skimmers and More
Ravie LakshmananMay 11, 2026Cybersecurity / Hacking Rough Monday. Somebody poisoned a trusted download again, somebody else turned cloud servers into public housing, and a few crews are still getting into boxes with bugs that should’ve died years ago — the same old holes, same lazy access paths, same “how the hell is this still open” […]
Tu equipo morado no es morado, solo rojo y azul en la misma habitación.

La defensa de la red a las 2:00 a. m. se ve así: el analista copia el hash del PDF y lo pega en la consulta SIEM. El guión del equipo rojo ha sido reescrito manualmente para que lo utilice el equipo azul. El parche está a la espera de un período de aprobación de […]
El repositorio falso de filtros de privacidad OpenAI ocupa el primer lugar con una “cara de abrazo” y atrae 244.000 descargas
Ravi Lakshmanan11 de mayo de 2026Inteligencia sobre amenazas/ataques a la cadena de suministro El repositorio malicioso Hugging Face llegó a la lista de tendencias de la plataforma al hacerse pasar por el modelo de peso abierto del filtro de privacidad de OpenAI y ofrecer un ladrón de información basado en Rust a los usuarios de […]
La vulnerabilidad de lectura fuera de límites de Ollama provoca una pérdida de memoria de proceso remoto
Los investigadores de ciberseguridad han revelado que Ollama tiene importantes vulnerabilidades de seguridad. La explotación exitosa de esta vulnerabilidad podría permitir que un atacante remoto y no autenticado pierda toda la memoria del proceso. Esta falla de lectura fuera de límites puede afectar a más de 300.000 servidores en todo el mundo y se rastrea […]
cPanel WHM lanza correcciones para 3 nuevas vulnerabilidades – Parche ahora
Ravi Lakshmanan9 de mayo de 2026Vulnerabilidades / Alojamiento web cPanel ha publicado actualizaciones que abordan tres vulnerabilidades en cPanel y Web Host Manager (WHM). Estas vulnerabilidades pueden explotarse para lograr escalada de privilegios, ejecución de código y denegación de servicio. Aquí está la lista de vulnerabilidades: CVE-2026-29201 (puntuación CVSS: 4,3): la validación de entrada insuficiente […]
El troyano bancario TCLBANKER ataca plataformas financieras a través de gusanos de WhatsApp y Outlook
Los cazadores de amenazas detectaron un troyano bancario brasileño previamente indocumentado llamado TCLBANKER. Este troyano puede atacar 59 plataformas bancarias, fintech y de criptomonedas. Esta actividad es rastreada por Elastic Security Labs bajo el nombre REF3076. Esta familia de malware está clasificada como una actualización importante de Maverick y se sabe que utiliza un gusano […]
La aplicación de historial de llamadas falsas roba pagos de los usuarios después de 7,3 millones de descargas en Play Store
Ravi Lakshmanan8 de mayo de 2026Android/seguridad móvil Investigadores de ciberseguridad han descubierto una aplicación fraudulenta en la tienda oficial Google Play Store para Android que pretende brindar acceso al historial de llamadas de cualquier número de teléfono, solo para engañar a los usuarios para que proporcionen datos falsos y se registren en una suscripción que […]
Quasar Linux RAT roba credenciales de desarrollador en compromiso de la cadena de suministro de software
Ravi Lakshmanan8 de mayo de 2026Linux/DevOps El implante de Linux no documentado anteriormente, con nombre en código Quasar Linux RAT (QLNX), apunta a los sistemas de los desarrolladores no solo para establecer un punto de apoyo silencioso, sino también para facilitar una amplia gama de funciones posteriores al compromiso, incluida la recolección de credenciales, registro […]
Lo que revelan 25 millones de alertas sobre riesgos de baja gravedad
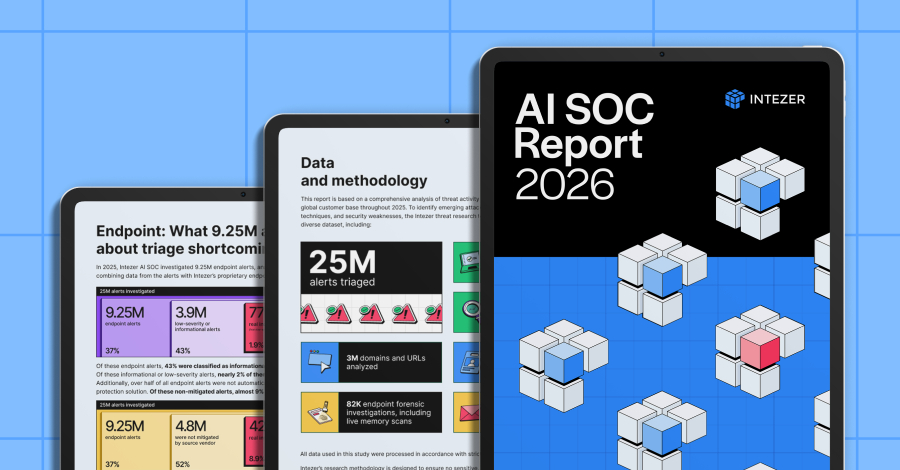
El oscuro secreto de las operaciones de seguridad corporativa es que los defensores han institucionalizado silenciosamente el hábito de no mirar. Esto no es sólo una anécdota, sino que está respaldado por un informe reciente que examinó más de 25 millones de alertas de seguridad, incluidas alertas informativas y de baja gravedad, en entornos empresariales […]