La nueva puerta trasera PamDOORa de Linux utiliza el módulo PAM para robar credenciales SSH
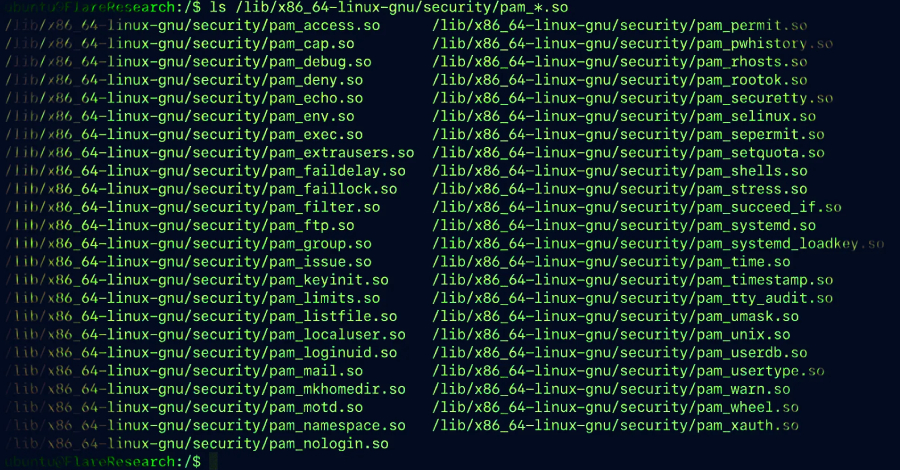
Rabi Lakshmanan8 de mayo de 2026Inteligencia de amenazas/malware Investigadores de ciberseguridad han revelado detalles de una nueva puerta trasera de Linux llamada PamDOORa que un actor de amenazas llamado «darkworm» está anunciando en el foro ruso sobre cibercrimen Rehub por 1.600 dólares. La puerta trasera está diseñada como un conjunto de herramientas de post-explotación basado […]
El exploit activo Ivanti EPMM CVE-2026-6973 permite a RCE otorgar acceso a nivel de administrador
Ravi Lakshmanan7 de mayo de 2026Vulnerabilidad/Seguridad de la red Ivanti advierte que se está investigando una nueva falla de seguridad que afecta a Endpoint Manager Mobile (EPMM) en ataques en vivo limitados. La vulnerabilidad de alta gravedad CVE-2026-6973 (puntuación CVSS: 7.2) es un caso de validación de entrada incorrecta que afecta a las versiones de […]
PCPJack Credential Stealer explota cinco CVE para propagarse como un gusano a través de sistemas en la nube
Rabi Lakshmanan7 de mayo de 2026Inteligencia contra amenazas/seguridad en la nube Los investigadores de ciberseguridad han revelado detalles de un nuevo marco de robo de credenciales llamado PCPJack que apunta a la infraestructura de nube expuesta y expulsa del entorno cualquier artefacto vinculado a TeamPCP. «Este conjunto de herramientas recopila credenciales de la nube, contenedores, […]
Seminario web «Paciente cero» sobre la eliminación de infracciones sigilosas
noticias de piratas informáticos7 de mayo de 2026Inteligencia artificial/detección de amenazas La parte más difícil de la ciberseguridad no es la tecnología, sino las personas. Las grandes infracciones sobre las que hemos leído últimamente suelen empezar de la misma manera: un empleado, un correo electrónico bien elaborado, una infección de «Paciente Cero». En 2026, los […]
El exploit PAN-OS RCE se utiliza activamente para permitir el acceso root y el espionaje
Rabi Lakshmanan7 de mayo de 2026Vulnerabilidades/Ciberespionaje Palo Alto Networks ha revelado que es posible que los atacantes hayan intentado sin éxito explotar una falla de seguridad crítica recientemente revelada ya el 9 de abril de 2026. La vulnerabilidad en cuestión, CVE-2026-0300 (puntaje CVSS: 9.3/8.7), es una vulnerabilidad de desbordamiento de búfer en el servicio Portal […]
Edge Plaintext Passwords, ICS 0-Days, Patch-or-Die Alerts and 25+ New Stories
Ravie LakshmananMay 07, 2026Hacking News / Cybersecurity News Bad week. Turns out the easiest way to get hacked in 2026 is still the same old garbage: shady packages, fake apps, forgotten DNS junk, scam ads, and stolen logins getting dumped into Discord channels like it’s normal. Some of these attack chains don’t even feel sophisticated […]
The Operational Gaps That Break Incident Response
Having an incident response retainer, or even a pre-approved external incident response firm, is not the same as being ready for an incident. A retainer means someone will answer the phone. Operational readiness determines whether that team can do meaningful work the moment they do. That distinction matters far more than many organizations realize. In […]
El paquete PyPI entrega malware ZiChatBot a través de Zulip API en Windows y Linux
Ravi Lakshmanan7 de mayo de 2026Inteligencia de amenazas/malware Investigadores de ciberseguridad han descubierto tres paquetes en el repositorio Python Package Index (PyPI) diseñados para entregar de forma encubierta una familia de malware previamente desconocida llamada ZiChatBot a sistemas Windows y Linux. «Si bien estos paquetes de ruedas implementan la funcionalidad descrita en la página web […]
Una vulnerabilidad en la biblioteca vm2 Node.js permite el escape del sandbox y la ejecución de código arbitrario
Ravi Lakshmanan7 de mayo de 2026Vulnerabilidades/Seguridad del software Se han revelado más de una docena de vulnerabilidades de seguridad críticas en la biblioteca vm2 Node.js que podrían ser aprovechadas por actores maliciosos para violar la zona de pruebas y ejecutar código arbitrario en sistemas susceptibles. vm2 es una biblioteca de código abierto que se utiliza […]
La botnet xlabs_v1 basada en Mirai explota ADB para secuestrar dispositivos IoT y lanzar ataques DDoS
Investigadores de ciberseguridad han publicado una nueva botnet derivada de Mirai que apunta a dispositivos expuestos a Internet que se autoidentifican como xlabs_v1 y ejecutan Android Debug Bridge (ADB), lo que les permite unirse a la red para realizar ataques distribuidos de denegación de servicio (DDoS). Hunt.io, que detalló el malware, dijo que fue descubierto […]
MuddyWater usa Microsoft Teams para robar credenciales en un ataque de ransomware de bandera falsa
Se cree que un grupo de hackers respaldado por el estado iraní conocido como MuddyWater (también conocido como Mango Sandstorm, Seedworm y Static Kitten) fue responsable del ataque de ransomware, denominado «operación de bandera falsa». Se descubrió que este ataque, observado por Rapid7 a principios de 2026, utiliza técnicas de ingeniería social a través de […]
The Hacker News lanza “Cybersecurity Stars Awards 2026”; ahora se aceptan solicitudes
noticias de piratas informáticos6 de mayo de 2026Liderazgo en seguridad/reconocimiento de la industria Durante casi 20 años, en Hacker News hemos estado informando principalmente historias de terror sobre el ciberespacio: ataques masivos, sistemas rotos y nuevas amenazas. Pero detrás de cada titular hay una historia mejor y más tranquila. Esta es la historia de líderes […]