El agente de IA ya se encuentra dentro del perímetro. ¿Sabes lo que hacen?
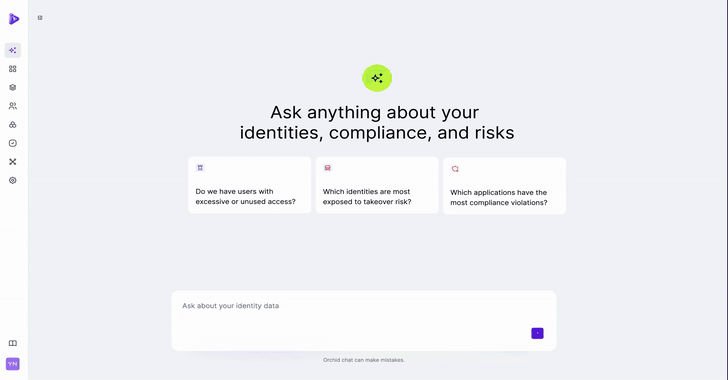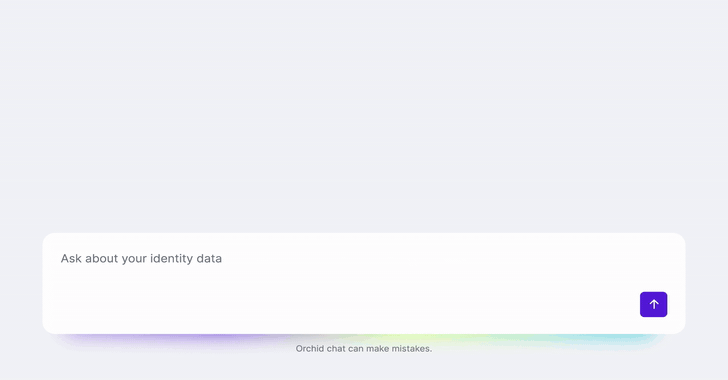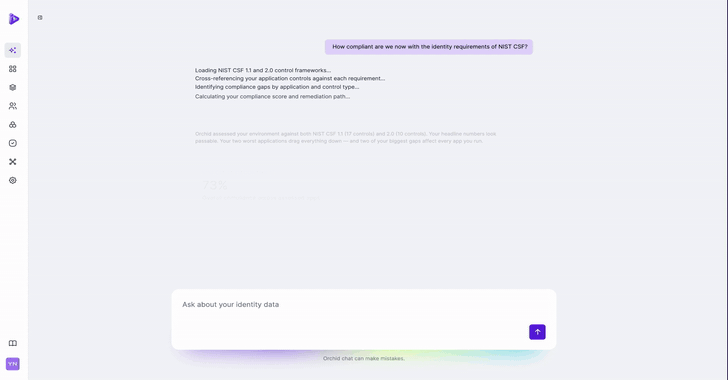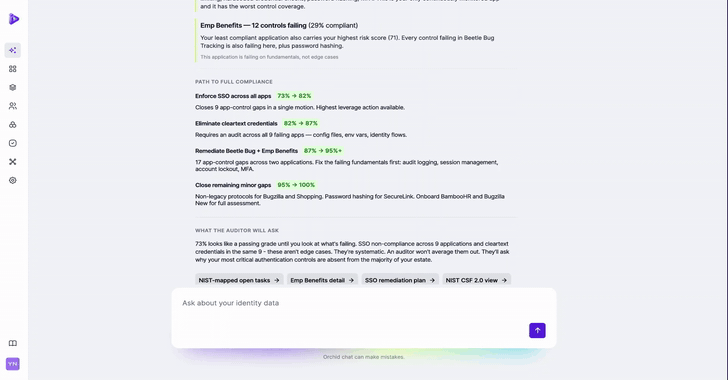
Los analistas confirmaron recientemente lo que preocupa silenciosamente a los equipos de seguridad de identidad. Eso significa que los agentes de IA se están implementando más rápido de lo que las empresas pueden gestionar. Gartner afirma en su primera Guía de mercado para agentes guardianes que «la adopción empresarial de agentes de IA está acelerando […]
La aplicación de Google para Android recibe certificación pública para frustrar ataques a la cadena de suministro
Ravi Lakshmanan6 de mayo de 2026Android/seguridad de datos Google anunció mejoras en la transparencia binaria para Android como una forma de proteger su ecosistema de ataques a la cadena de suministro. Los equipos de productos y seguridad de Google dijeron: «Este nuevo libro de contabilidad público garantiza que las aplicaciones de Google en los dispositivos […]
CloudZ RAT explota los enlaces de Windows Phone para robar credenciales y OTP
Ravi Lakshmanan6 de mayo de 2026Seguridad de endpoints/inteligencia contra amenazas Los investigadores de ciberseguridad han detallado una intrusión que implicó el uso de la herramienta de acceso remoto (RAT) CloudZ y un complemento anterior no documentado llamado Pheno para facilitar el robo de credenciales. «Basado en la funcionalidad del complemento CloudZ RAT y Pheno, estaba […]
Vulnerabilidad de Palo Alto PAN-OS explotada para permitir la ejecución remota de código
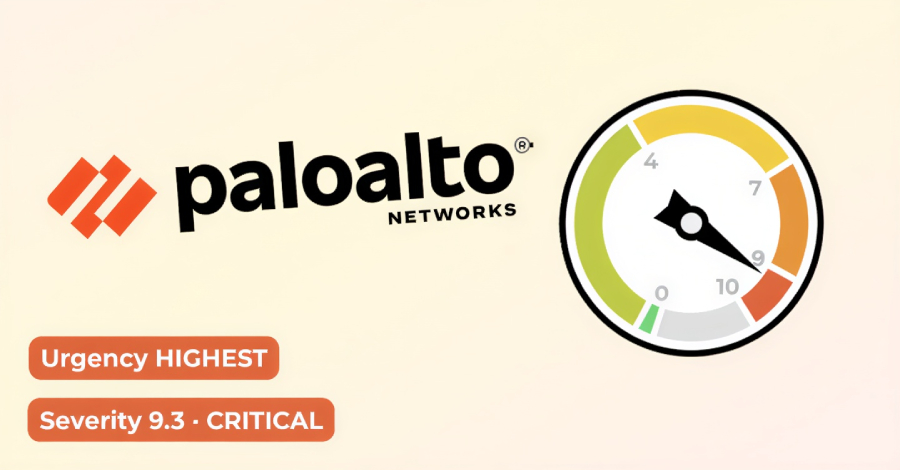
Ravi Lakshmanan6 de mayo de 2026Vulnerabilidad/Seguridad de la red Palo Alto Networks ha emitido una advertencia de que se está explotando una vulnerabilidad crítica de desbordamiento del búfer en el software PAN-OS. Esta vulnerabilidad se rastrea como CVE-2026-0300 y se describe como un caso de ejecución remota de código no autenticado. Si el Portal de […]
Una falla crítica en Apache HTTP/2 (CVE-2026-23918) permite DoS y potencial RCE
Ravi Lakshmanan5 de mayo de 2026Vulnerabilidades / Seguridad del servidor La Apache Software Foundation (ASF) ha publicado actualizaciones de seguridad que abordan varias vulnerabilidades de seguridad en su servidor HTTP, incluida una vulnerabilidad grave que podría conducir a la ejecución remota de código (RCE). La vulnerabilidad se rastrea como CVE-2026-23918 (puntuación CVSS: 8,8) y se […]
El ataque a la cadena de suministro de DAEMON Tools compromete el instalador oficial con malware
Ravi Lakshmanan5 de mayo de 2026Seguridad de endpoints/seguridad de software Los hallazgos de Kaspersky Lab revelan un nuevo ataque a la cadena de suministro dirigido al software DAEMON Tools, cuyo instalador se vio comprometido y entregó una carga útil maliciosa. «Estos instaladores se distribuyen desde el sitio web oficial de DAEMON Tools y están firmados […]
El UAT-8302 vinculado a China utiliza malware APT compartido regionalmente para atacar a los gobiernos
Ravi Lakshmanan5 de mayo de 2026Seguridad de red/seguridad de terminales Se cree que los ataques de grupos de amenazas persistentes avanzadas (APT) alineados con China se dirigirán a agencias gubernamentales en América del Sur desde al menos finales de 2024 en adelante, y en el sureste de Europa para 2025. Cisco Talos está rastreando esta […]
Los atacantes de puerta trasera lo saben, pero la mayoría de los equipos de seguridad aún no los han cerrado
Todas las herramientas de inteligencia artificial, automatización del flujo de trabajo y aplicaciones de productividad que los empleados han conectado a Google y Microsoft este año han dejado algo atrás. Es un token OAuth persistente sin fecha de vencimiento, sin limpieza automática y, en la mayoría de las organizaciones, sin nadie que lo supervise. Los […]
MetInfo CMS CVE-2026-29014 puede explotarse para ataques de ejecución remota de código
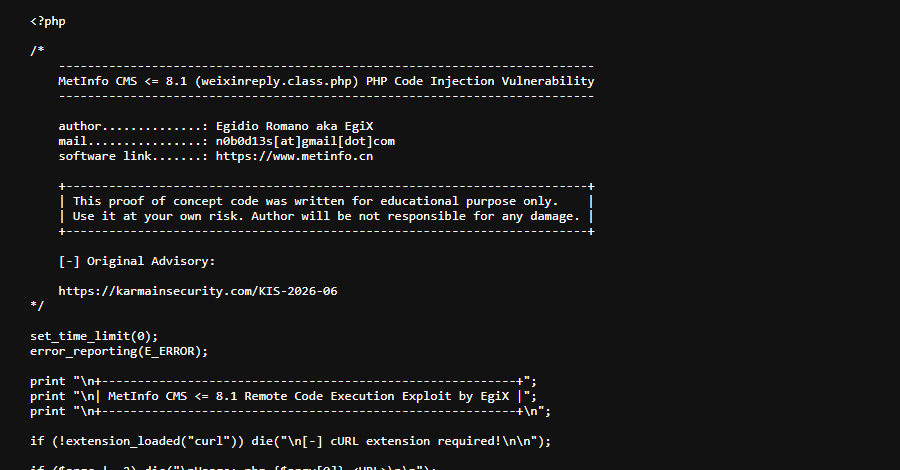
Ravi Lakshmanan5 de mayo de 2026Vulnerabilidad/Seguridad de la red Los actores de amenazas están explotando activamente una falla de seguridad crítica que afecta al sistema de gestión de contenido (CMS) de código abierto conocido como MetInfo, según nuevos hallazgos de VulnCheck. La vulnerabilidad en cuestión es CVE-2026-29014 (puntuación CVSS: 9,8), que es una falla de […]
Analizamos 1 millón de servicios de IA disponibles públicamente. ¿Qué tan mala es realmente la seguridad?
La industria del software ha logrado avances reales en la entrega de productos de forma segura en las últimas décadas, pero el ritmo vertiginoso de la adopción de la IA está poniendo ese progreso en riesgo. La promesa de la IA como multiplicador de poder y la presión para ofrecer más valor y más rápido […]
ScarCruft piratea plataformas de juegos e implementa malware BirdCall en Android y Windows
Ravi Lakshmanan5 de mayo de 2026Ciberespionaje/vigilancia Un grupo de hackers patrocinado por el Estado alineado con Corea del Norte, conocido como ScarCruft, comprometió plataformas de videojuegos con ataques de espionaje a la cadena de suministro y troyanizó sus componentes con una puerta trasera llamada BirdCallto, probablemente dirigida a coreanos étnicos que viven en China. Si […]
El defecto CVE-2026-22679 de Weaver E-cology RCE se puede explotar activamente a través de la API de depuración
Ravi Lakshmanan5 de mayo de 2026Vulnerabilidad/Seguridad de la red Una vulnerabilidad de seguridad crítica en Weaver (Fanwei) E-cology, una plataforma de colaboración y automatización de oficinas empresariales (OA), ha sido explotada en estado salvaje. Esta vulnerabilidad (CVE-2026-22679, puntuación CVSS: 9,8) está relacionada con un caso de ejecución remota de código no autenticado que afecta a […]