Microsoft detalla una campaña de phishing dirigida a 35.000 usuarios en 26 países
Microsoft ha revelado detalles de una campaña de robo de credenciales a gran escala que combina código con temática de señuelo con servicios de correo electrónico legítimos para atraer a los usuarios a dominios controlados por atacantes y robar tokens de autenticación. Esta campaña de varias etapas, observada del 14 al 16 de abril de […]
La campaña de phishing que utiliza las herramientas SimpleHelp y ScreenConnect RMM llega a más de 80 organizaciones
Ravi Lakshmanan4 de mayo de 2026Seguridad de red/seguridad de terminales Desde al menos abril de 2025, hemos observado campañas activas de phishing dirigidas a múltiples vectores, utilizando software legítimo de administración y monitoreo remoto (RMM) como una forma de establecer un acceso remoto persistente a los hosts comprometidos. Según Securonix, la operación, cuyo nombre en […]
Progreso en la corrección de un error crítico de automatización de MOVEit para permitir la omisión de autenticación
Ravi Lakshmanan4 de mayo de 2026Vulnerabilidades/Software empresarial Progress Software ha lanzado una actualización que soluciona dos fallas de seguridad en MOVEit Automation, incluido un error crítico que podría provocar una omisión de autenticación. MOVEit Automation (anteriormente Central) es una solución segura de transferencia de archivos administrada (MFT) basada en servidor que se utiliza para programar […]
AI-Powered Phishing, Android Spying Tool, Linux Exploit, GitHub RCE & More
Ravie LakshmananMay 04, 2026Cybersecurity / Hacking This week, the shadows moved faster than the patches. While most teams were still triaging last month’s alerts, attackers had already turned control panels into kill switches, kernels into open doors, and open-source pipelines into silent delivery systems. The game has shifted from breach to occupation. They’re living inside […]
El año de los ataques asistidos por IA
El 4 de diciembre de 2025, un joven de 17 años fue arrestado en Osaka en virtud de la Ley de Prevención de Acceso No Autorizado de Japón. El joven ejecutaba un código malicioso que extraía los datos personales de más de 7 millones de usuarios de Kaikatsu Club, la cadena de cibercafés más grande […]
Silver Fox implementa el malware ABCDoor en India y Rusia mediante phishing con temática fiscal
Ravi Lakshmanan4 de mayo de 2026Malware/Seguridad de red Se dice que un grupo de cibercrimen con sede en China conocido como Silver Fox está involucrado en una nueva campaña dirigida a organizaciones en Rusia e India utilizando un nuevo malware llamado ABCDoor. La campaña utilizó un correo electrónico de phishing que imitaba una comunicación del […]
Vulnerabilidad crítica de cPanel explotada para apuntar a redes gubernamentales y MSP
Ravi Lakshmanan4 de mayo de 2026Vulnerabilidad/Seguridad de la red Se observó a un atacante previamente desconocido explotando una vulnerabilidad de cPanel revelada recientemente para apuntar a pequeños grupos de proveedores de servicios administrados (MSP) y proveedores de alojamiento en Filipinas, Laos, Canadá, Sudáfrica y Estados Unidos, así como a organizaciones gubernamentales y militares en el […]
La represión global arresta a 276 personas, cierra 9 centros de fraude criptográfico y confisca 701 millones de dólares
Una operación internacional coordinada que involucró a autoridades estadounidenses y chinas resultó en el arresto de al menos 276 sospechosos y el cierre de nueve centros de fraude utilizados en un plan de fraude de inversión en criptomonedas dirigido a estadounidenses, lo que resultó en pérdidas de millones de dólares. La represión fue dirigida por […]
CISA explotó activamente el error de acceso raíz de Linux CVE-2026-31431 agregado a KEV
Ravi Lakshmanan3 de mayo de 2026Vulnerabilidades / Seguridad de contenedores La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) agregó el viernes fallas de seguridad reveladas recientemente que afectan a varias distribuciones de Linux a su catálogo de vulnerabilidades explotadas conocidas (KEV), citando evidencia de que fueron explotadas en la naturaleza. Esta […]
Trellix confirma violación del código fuente debido a acceso no autorizado al repositorio
Ravi Lakshmanan2 de mayo de 2026Violación de datos/seguridad empresarial La empresa de ciberseguridad Trellix ha anunciado que ha sufrido una violación que permitió el acceso no autorizado a «partes» de su código fuente. La compañía dijo que había «identificado recientemente» una violación de su repositorio de código fuente y había comenzado a trabajar con «líderes […]
La campaña de phishing Google AppSheet piratea 30.000 cuentas de Facebook
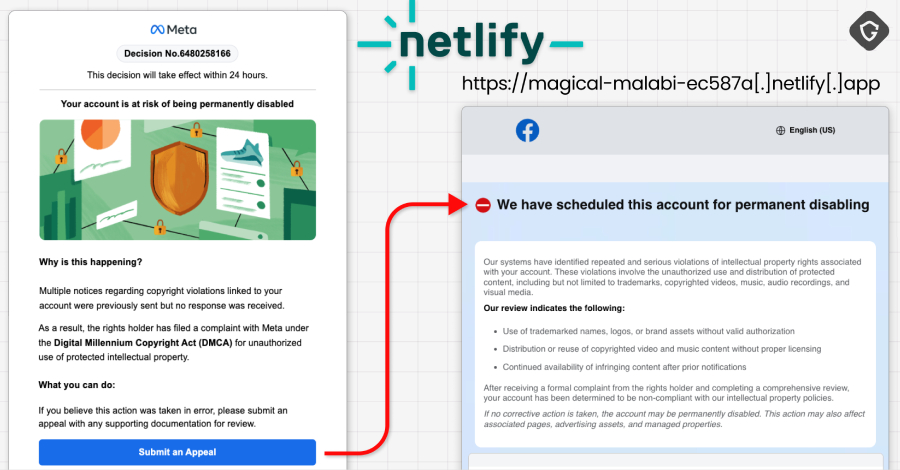
Ravi Lakshmanan1 de mayo de 2026Inteligencia de amenazas/malware Se observó una operación relacionada con Vietnam recientemente descubierta que utilizaba Google AppSheet como «retransmisión de phishing» para distribuir correos electrónicos de phishing destinados a comprometer cuentas de Facebook. La operación recibió el nombre en código de Guardio AccountDumpling, y el plan era vender cuentas robadas a […]
Los grupos cibercriminales explotan Vishing y SSO en rápidos ataques de extorsión SaaS
Ravi Lakshmanan1 de mayo de 2026 Los investigadores de ciberseguridad advierten sobre dos grupos de ciberdelincuentes que están llevando a cabo «ataques rápidos y de alto impacto» principalmente dentro de los límites de entornos SaaS, minimizando al mismo tiempo la huella de sus actividades. Se cree que los grupos Cordial Spider (también conocido como BlackFile, […]