Los piratas informáticos vinculados a China atacan a gobiernos asiáticos, estados de la OTAN, periodistas y activistas
Investigadores de ciberseguridad han revelado detalles de una nueva operación de espionaje vinculada a China dirigida a sectores gubernamentales y de defensa en el sur, este y sudeste de Asia, así como a los gobiernos europeos de la OTAN. Trend Micro ha determinado que esta actividad es el resultado de un grupo de actividad de […]
Cinco desafíos de ventas que afectan los ingresos de ciberseguridad de los MSP
Se prevé que el mercado de servicios de seguridad gestionados crezca de 38.310 millones de dólares en 2025 a 69.160 millones de dólares en 2030(1), siendo la ciberseguridad el segmento de más rápido crecimiento(2). A pesar de esta oportunidad, muchos MSP están frenando sus ingresos porque sus estrategias de comercialización no logran conectar la experiencia […]
Dos expertos en ciberseguridad condenados a cuatro años de prisión por el ataque de ransomware BlackCat
Ravi Lakshmanan1 de mayo de 2026Violación de datos/Aplicación de la ley El Departamento de Justicia de EE. UU. (DoJ) anunció el jueves que dos expertos en ciberseguridad serán sentenciados cada uno a cuatro años de prisión por facilitar el ataque de ransomware BlackCat de 2023. Ryan Goldberg, de 40 años, de Georgia, y Kevin Martin, […]
Las gemas Ruby contaminadas y los módulos Go abusan de las canalizaciones de CI para robar credenciales
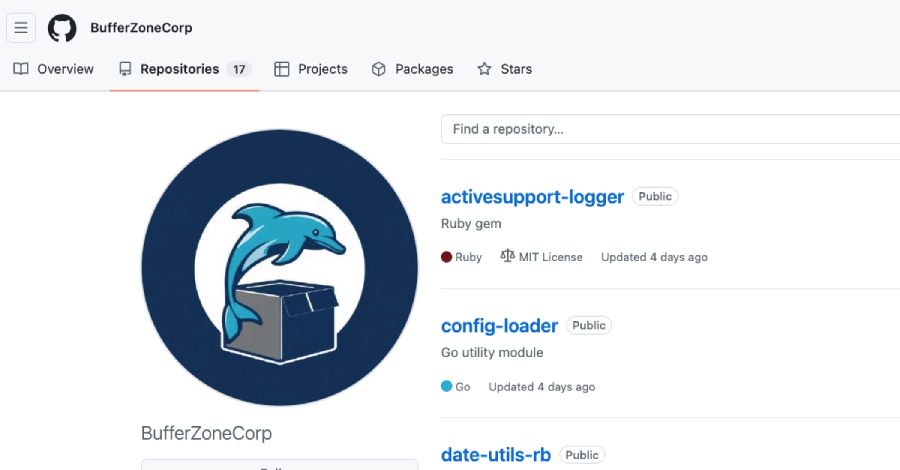
Ravi Lakshmanan1 de mayo de 2026Ataques/malware a la cadena de suministro Se han observado nuevas campañas de ataques a la cadena de suministro de software que utilizan paquetes durmientes como vector para luego impulsar cargas útiles maliciosas que permiten el robo de credenciales, la modificación de GitHub Actions y la persistencia de SSH. Se cree […]
PyTorch Lightning comprometido en un ataque a la cadena de suministro de PyPI para robar credenciales
Ravi Lakshmanan30 de abril de 2026Ataques/malware a la cadena de suministro En otro ataque más a la cadena de suministro de software, los atacantes comprometieron el popular paquete Python Lightning e impulsaron dos versiones maliciosas para realizar el robo de credenciales. Según Aikido Security, Socket y StepSecurity, las dos versiones maliciosas son las versiones 2.6.2 […]
SMS Blaster Busts, OpenEMR Flaws, 600K Roblox Hacks and 25 More Stories
Ravie LakshmananApr 30, 2026Hacking News / Cybersecurity News The internet is noisy this week. We are seeing some wild new tactics, like people using fake cell towers to send scam texts, while some developers are accidentally downloading tools that peek into their private files during a simple install. It is definitely a busy time to […]
La nueva puerta trasera de Python utiliza un servicio de túnel para robar credenciales del navegador y de la nube
Ravi Lakshmanan30 de abril de 2026Seguridad en la nube/inteligencia contra amenazas Investigadores de ciberseguridad han revelado detalles de un marco de puerta trasera sigiloso basado en Python llamado DEEP#DOOR que tiene la capacidad de establecer acceso persistente y recopilar una amplia gama de información confidencial de hosts comprometidos. «La cadena de compromiso comienza con la […]
EtherRAT Distribution Spoofing Administrative Tools via GitHub Facades
Intro A sophisticated, high-resilience malicious campaign was identified by Atos Threat Research Center (TRC) in March 2026. This operation specifically targets the high-privilege professional accounts of enterprise administrators, DevOps engineers, and security analysts by impersonating administrative utilities they rely on for daily operations. By integrating Search Engine Order (SEO) poisoning, a dual-stage GitHub distribution architecture, and decentralized blockchain-based […]
La nueva vulnerabilidad de ‘fallo de copia’ de Linux permite el acceso root en las principales distribuciones
Ravi Lakshmanan30 de abril de 2026Linux / Vulnerabilidades Investigadores de ciberseguridad han revelado detalles de una falla de escalada de privilegios locales (LPE) de Linux que podría permitir a usuarios locales sin privilegios obtener acceso root. Esta vulnerabilidad de alta gravedad, rastreada como CVE-2026-31431 (puntuación CVSS: 7,8), ha recibido el nombre en código Copy Fail […]
Google soluciona el problema con CVSS 10 Gemini CLI CI RCE y la falla del cursor que podría permitir la ejecución de código
Google ha abordado una falla de seguridad de máxima gravedad en la CLI de Gemini (el paquete npm «@google/gemini-cli» y el flujo de trabajo de acciones de GitHub «google-github-actions/run-gemini-cli»). Esta falla podría permitir que un atacante ejecute comandos arbitrarios en el sistema host. «Esta vulnerabilidad podría permitir que un atacante externo no autorizado fuerce la […]
Paquetes npm relacionados con SAP comprometidos en un ataque a la cadena de suministro que roba credenciales
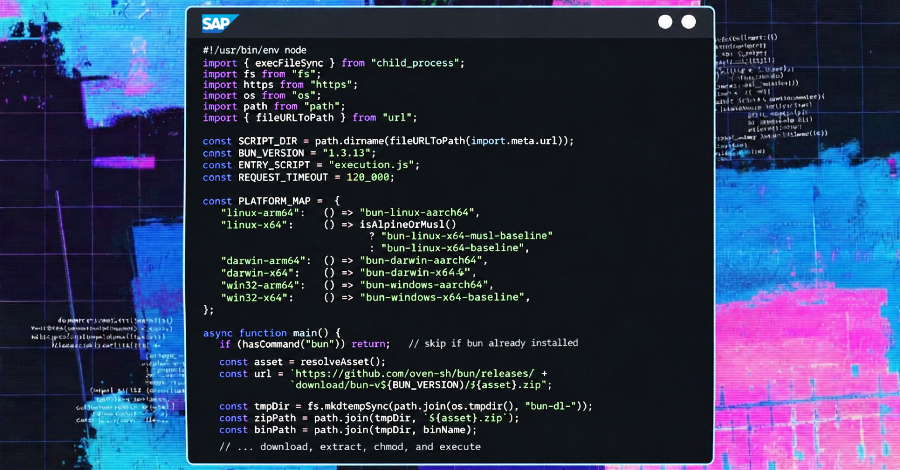
Ravi Lakshmanan29 de abril de 2026Ataques/malware a la cadena de suministro Los investigadores de ciberseguridad están haciendo sonar la alarma sobre una nueva campaña de ataque a la cadena de suministro dirigida a paquetes npm relacionados con SAP que contienen malware de robo de credenciales. Según informes de Aikido Security, SafeDep, Socket, StepSecurity y Wiz, […]
Nueva ola de ataques norcoreanos que utilizan malware npm integrado en IA, empresas falsas y RAT
Los investigadores de ciberseguridad descubrieron código malicioso dentro de un paquete npm después del paquete malicioso como una dependencia de un proyecto del modelo de lenguaje a gran escala (LLM) Claude Opus de Anthropic. El paquete en cuestión es «@validate-sdk/v2» y figura en npm como un kit de desarrollo de software (SDK) de utilidad para […]