Cómo los atacantes entran por la puerta de su casa mediante ataques basados en la identidad
La industria de la ciberseguridad ha pasado los últimos años rastreando amenazas avanzadas como los días cero, las violaciones de la cadena de suministro y los exploits impulsados por la IA. Sin embargo, el punto de entrada más fiable para los atacantes sigue siendo el mismo. Eso es robo de credenciales. Los ataques basados en […]
La campaña de NGate apunta a Brasil y troyaniza HandyPay para robar datos NFC y PIN
Ravi Lakshmanan21 de abril de 2026Seguridad móvil/inteligencia artificial Investigadores de ciberseguridad han descubierto una nueva versión de una familia de malware para Android llamada NGate. Se descubrió que esta versión explotaba una aplicación legítima llamada HandyPay en lugar de NFCGate. «Los atacantes obtuvieron una aplicación utilizada para transmitir datos NFC y la parchearon con un […]
Google corrige una falla en Anti-Gravity IDE que permite la rápida ejecución de código de inyección
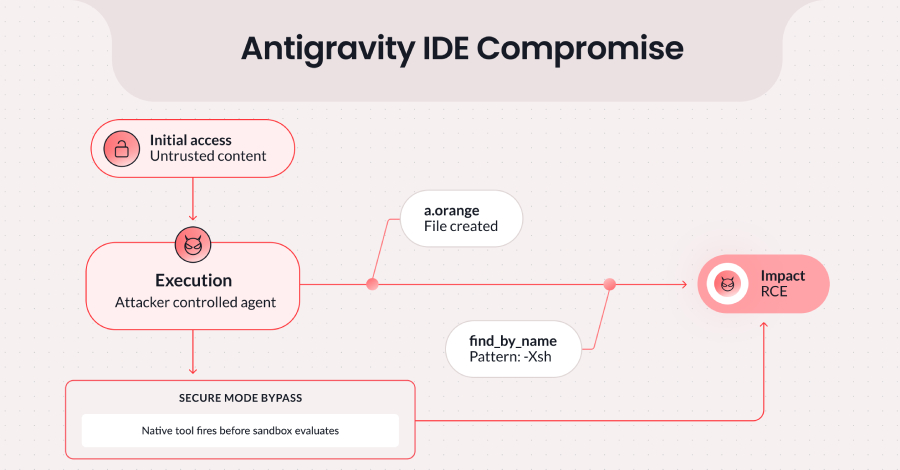
Ravi Lakshmanan21 de abril de 2026Vulnerabilidad / Inteligencia Artificial Investigadores de ciberseguridad han descubierto una vulnerabilidad en el entorno de desarrollo integrado de agentes (IDE) de Google, Antigravity, que podría explotarse para ejecutar código. Desde que se parchó, la falla combina la funcionalidad de creación de archivos autorizada de Antigravity con una desinfección de entrada […]
CISA agrega 8 fallas explotadas a KEV y establece una fecha límite federal para abril-mayo de 2026
Ravi Lakshmanan21 de abril de 2026Seguridad de red/inteligencia sobre amenazas La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) agregó el lunes ocho nuevas vulnerabilidades a su catálogo de Vulnerabilidades Conocidas y Explotadas (KEV), incluidas tres fallas que afectan a Cisco Catalyst SD-WAN Manager, citando evidencia de explotación activa. Aquí está la […]
SGLang CVE-2026-5760 (CVSS 9.8) habilita RCE a través de un archivo de modelo GGUF malicioso
Ravi Lakshmanan20 de abril de 2026Seguridad de código abierto/servidor Se ha revelado una vulnerabilidad de seguridad crítica en SGLang que, si se explota con éxito, podría provocar la ejecución remota de código en un sistema susceptible. Esta vulnerabilidad se rastrea como CVE-2026-5760 y tiene una puntuación CVSS de 9,8 sobre 10,0. Esto se describe como […]
Vercel Hack, Push Fraud, QEMU Abused, New Android RATs Emerge & More
Ravie LakshmananApr 20, 2026Cybersecurity / Hacking Monday’s recap shows the same pattern in different places. A third-party tool becomes a way in, then leads to internal access. A trusted download path is briefly swapped to deliver malware. Browser extensions act normally while pulling data and running code. Even update channels are used to push payloads. […]
Por qué la mayoría de las implementaciones de IA se detienen después de la demostración
noticias de piratas informáticos20 de abril de 2026Inteligencia artificial/privacidad La forma más rápida de enamorarse de una herramienta de inteligencia artificial es ver una demostración. Todo va rápido. Fomente un aterrizaje limpio. Este sistema produce resultados impresionantes en segundos. Se siente como el comienzo de una nueva era para el equipo. Pero la mayoría de […]
La vulnerabilidad en el diseño de MCP antrópico permite RCE y amenaza la cadena de suministro de IA
Ravi Lakshmanan20 de abril de 2026Inteligencia artificial/vulnerabilidades Los investigadores de ciberseguridad han descubierto una debilidad crítica de «diseño» en la arquitectura del Protocolo de contexto modelo (MCP). Esto podría allanar el camino para la ejecución remota de código y tener efectos en cascada en la cadena de suministro de inteligencia artificial (IA). «Esta falla permite […]
Los investigadores detectan el malware ZionSiphon dirigido a los sistemas OT de desalinización y agua israelíes
Los investigadores de ciberseguridad han detectado un nuevo malware llamado ZionSiphon que parece estar diseñado específicamente para atacar los sistemas de tratamiento de agua y desalinización en Israel. El malware, cuyo nombre en código es ZionSiphon de Darktrace, destaca su capacidad para establecer la persistencia, modificar archivos de configuración locales y buscar servicios relacionados con […]
La violación contextual de Vercel relacionada con el hackeo de IA expone las credenciales limitadas de los clientes
Ravi Lakshmanan20 de abril de 2026Seguridad en la nube/violación de datos El proveedor de infraestructura web Vercel ha revelado una violación de seguridad que permitió a partes malintencionadas obtener acceso no autorizado a «ciertos» sistemas internos de Vercel. El incidente se debió a una violación de Context.ai, una herramienta de inteligencia artificial (IA) de terceros […]
Un hack de 13,74 millones de dólares cierra el intercambio autorizado de Grinex después de un aviso
Ravi Lakshmanan18 de abril de 2026Lavado de dinero/cumplimiento normativo Greenex, el exchange de criptomonedas con sede en Kirguistán, que fue sancionado por el Reino Unido y Estados Unidos el año pasado, culpó a las agencias de inteligencia occidentales por un hackeo de 13,74 millones de dólares y anunció que cesaría sus operaciones. El intercambio anunció […]
Mirai Variant Nexcorium explota CVE-2024-3721 para secuestrar TBK DVR y atacar la botnet DDoS
Ravi Lakshmanan18 de abril de 2026Seguridad/vulnerabilidades de IoT Según una investigación de Fortinet FortiGuard Labs y Palo Alto Networks Unit 42, los actores de amenazas están explotando fallas de seguridad en los DVR de TBK y en los enrutadores Wi-Fi TP-Link de fin de vida útil (EoL) para implementar variantes de botnet Mirai en dispositivos […]