Descubrimos ocho vectores de ataque dentro de AWS Bedrock. Esto es lo que un atacante puede hacer con ellos
AWS Bedrock es la plataforma de Amazon para crear aplicaciones impulsadas por IA. Esto brinda a los desarrolladores acceso a modelos y herramientas fundamentales para conectar esos modelos directamente a los datos y sistemas corporativos. Esa conectividad es lo que hace que Bedrock sea tan poderoso, pero también lo que lo convierte en un objetivo. […]
Microsoft ataca a 29.000 usuarios con phishing del IRS, implementa malware RMM y advierte
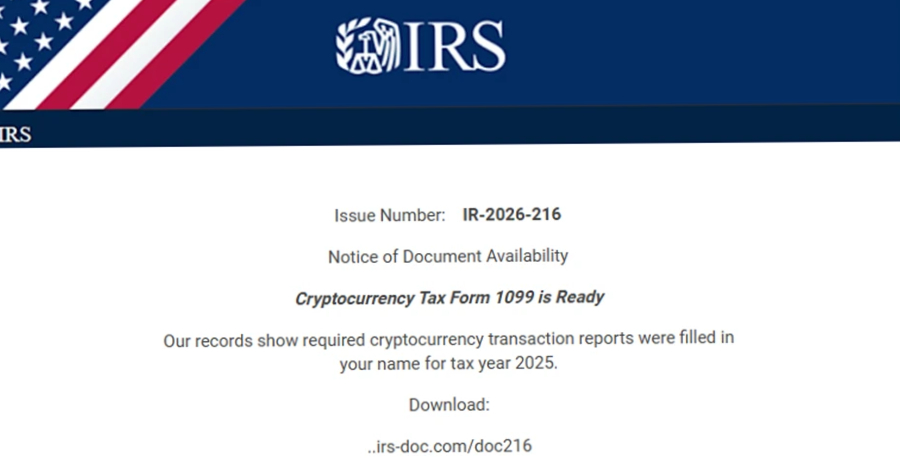
Ravi Lakshmanan23 de marzo de 2026Seguridad del correo electrónico/seguridad en la nube Microsoft ha advertido sobre nuevas campañas que aprovechan la próxima temporada de impuestos en EE.UU. para recolectar credenciales y distribuir malware. Esta campaña de correo electrónico aprovecha la naturaleza urgente y urgente del correo electrónico para enviar mensajes de phishing disfrazados de avisos […]
Trivy Hack propaga Infostealer a través de Docker y activa un gusano y Kubernetes Wiper
Ravi Lakshmanan23 de marzo de 2026Seguridad en la nube/DevOps Los investigadores de ciberseguridad descubrieron artefactos maliciosos distribuidos a través de Docker Hub después del ataque a la cadena de suministro de Trivy, lo que destaca el creciente alcance de la explosión en los entornos de desarrollo. La última versión limpia conocida de Trivy en Docker […]
Los piratas informáticos aprovechan CVE-2025-32975 (CVSS 10.0) para secuestrar sistemas Quest KACE SMA sin parches
Ravi Lakshmanan23 de marzo de 2026Vulnerabilidades/Seguridad de endpoints Según Arctic Wolf, se sospecha que los atacantes explotan una falla de seguridad de máxima gravedad que afecta al dispositivo de administración de sistemas (SMA) Quest KACE. La firma de ciberseguridad dijo que observó actividad maliciosa en los entornos de los clientes a partir de la semana […]
El FBI advierte que los piratas informáticos rusos están apuntando a Signal y WhatsApp en un ataque masivo de phishing
Ravi Lakshmanan21 de marzo de 2026Ciberespionaje/inteligencia sobre amenazas La Agencia de Seguridad de Infraestructura y Ciberseguridad de Estados Unidos (CISA) y el Buró Federal de Investigaciones (FBI) anunciaron el viernes que atacantes afiliados a agencias de inteligencia rusas están llevando a cabo una campaña de phishing para comprometer aplicaciones de mensajería comerciales (CMA) como WhatsApp […]
Oracle parchea CVE-2026-21992 crítico que habilita RCE no autenticado en Identity Manager

Rabi Lakshmanan21 de marzo de 2026Inteligencia sobre vulnerabilidades/amenazas Oracle ha publicado actualizaciones de seguridad para abordar fallas de seguridad críticas que afectan a Identity Manager y Web Services Manager. Esta falla podría explotarse para llevar a la ejecución remota de código. Esta vulnerabilidad se rastrea como CVE-2026-21992 y tiene una puntuación CVSS de 9,8 de […]
CISA señala el error de Apple, Craft CMS y Laravel de KEV y solicita parches antes del 3 de abril de 2026
Ravi Lakshmanan21 de marzo de 2026Inteligencia sobre vulnerabilidades/amenazas La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) agregó el viernes cinco fallas de seguridad que afectan a Apple, Craft CMS y Laravel Livewire a su catálogo de vulnerabilidades explotadas conocidas (KEV), lo que requiere que las agencias federales las parcheen antes del […]
El ataque a la cadena de suministro de Trivy hace que CanisterWorm se propague automáticamente en paquetes de 47 npm
Ravi Lakshmanan21 de marzo de 2026Inteligencia de amenazas/malware Se sospecha que los atacantes detrás del ataque a la cadena de suministro dirigido al popular escáner Trivy llevaron a cabo un ataque de seguimiento que llevó al compromiso de numerosos paquetes npm con un gusano autopropagante previamente indocumentado llamado CanisterWorm. El nombre proviene del hecho de […]
Trivy Security Scanner Acciones de GitHub comprometidas, secuestra 75 etiquetas y roba secretos de CI/CD
Trivy, un popular escáner de vulnerabilidades de código abierto administrado por Aqua Security, se ha visto comprometido por segunda vez en menos de un mes para distribuir malware que roba secretos confidenciales de CI/CD. El último incidente afectó a las acciones de GitHub ‘aquasecurity/trivy-action’ y ‘aquasecurity/setup-trivy’. Estos se utilizan para escanear imágenes del contenedor Docker […]
La falla crítica de Langflow CVE-2026-33017 desencadena ataques dentro de las 20 horas posteriores a la publicación
La falla de seguridad crítica que afecta a Langflow estaba siendo explotada activamente dentro de las 20 horas posteriores a su publicación, lo que destaca la velocidad con la que los actores de amenazas utilizan como arma las vulnerabilidades recientemente reveladas. Esta falla de seguridad, rastreada como CVE-2026-33017 (puntaje CVSS: 9.3), podría resultar en la […]
Google agrega una espera de 24 horas para descargar aplicaciones no verificadas para reducir el malware y el fraude
Ravi Lakshmanan20 de marzo de 2026Privacidad de datos/seguridad móvil Google anunció el jueves un nuevo «flujo avanzado» para la descarga de Android que requiere un período de espera de 24 horas para instalar aplicaciones de desarrolladores no verificados en un esfuerzo por equilibrar la apertura y la seguridad. Los nuevos cambios se producen tras el […]
La importancia del análisis de comportamiento en los ciberataques mediante IA
noticias de piratas informáticos20 de marzo de 2026Inteligencia artificial/protección de datos La inteligencia artificial (IA) está cambiando la forma en que las personas y las organizaciones realizan muchas actividades, incluida la forma en que los ciberdelincuentes realizan ataques de phishing e iteran malware. Los ciberdelincuentes ahora utilizan la IA para generar correos electrónicos de phishing […]