La falla de Magento PolyShell permite cargas no autorizadas, RCE y apropiación de cuentas
Rabi Lakshmanan20 de marzo de 2026Seguridad web/vulnerabilidades Sansec advierte que la API REST de Magento tiene una falla de seguridad crítica que podría permitir que un atacante no autenticado cargue archivos ejecutables arbitrarios y realice la ejecución de código o la apropiación de cuentas. Sansec denominó a esta vulnerabilidad PolyShell debido a que el ataque […]
El Departamento de Justicia frustra la botnet IoT de 3 millones de dispositivos detrás de un ataque DDoS global récord de 31,4 Tbps
El Departamento de Justicia de EE. UU. (DoJ) anunció el jueves que ha interrumpido la infraestructura de comando y control (C2) utilizada por varias botnets de Internet de las cosas (IoT), incluidas AISURU, Kimwolf, JackSkid y Mossad, como parte de una operación policial autorizada por el tribunal. En este esfuerzo, las autoridades de Canadá y […]
Apple advierte que los iPhone más antiguos son vulnerables a los ataques de los kits de exploits Coruña y DarkSword

Ravi Lakshmanan20 de marzo de 2026Seguridad móvil/malware Apple recuerda a los usuarios que aún ejecutan versiones anteriores de iOS que actualicen sus iPhones para protegerse contra ataques basados en web llevados a cabo a través de potentes kits de explotación como Coruna y DarkSword. Estos ataques aprovechan el contenido web malicioso para atacar versiones anteriores […]
El malware Speagle secuestra Cobra DocGuard y roba datos a través de servidores comprometidos
Ravi Lakshmanan19 de marzo de 2026Ciberespionaje/inteligencia sobre amenazas Investigadores de ciberseguridad han informado de un nuevo malware llamado Speagle que secuestra la funcionalidad y la infraestructura de un programa legítimo llamado Cobra DocGuard. «Speagle está diseñado para recopilar de forma encubierta información confidencial de computadoras infectadas y enviarla a un servidor Cobra DocGuard que ha […]
54 asesinos de EDR utilizan BYOVD para explotar 34 controladores de vulnerabilidad firmados para desactivar la seguridad
Un nuevo análisis de los asesinos de detección y respuesta de endpoints (EDR) revela que 54 de ellos aprovechan una técnica conocida como «traiga su propio controlador vulnerable» (BYOVD), para un total de 34 controladores vulnerables. Los programas asesinos de EDR son comunes en las intrusiones de ransomware porque brindan a los afiliados una forma […]
FortiGate RaaS, Citrix Exploits, MCP Abuse, LiveChat Phish & More

Ravie LakshmananMar 19, 2026Cybersecurity / Hacking News ThreatsDay Bulletin is back on The Hacker News, and this week feels off in a familiar way. Nothing loud, nothing breaking everything at once. Just a lot of small things that shouldn’t work anymore but still do. Some of it looks simple, almost sloppy, until you see how […]
El nuevo malware bancario Perseus para Android monitorea la aplicación Notes y extrae datos confidenciales
Ravi Lakshmanan19 de marzo de 2026Malware/Seguridad móvil Los investigadores de ciberseguridad han descubierto una nueva familia de malware para Android llamada Perseus que se distribuye activamente para la adquisición de dispositivos (DTO) y el fraude financiero. Perseus se basa en los cimientos de Cerberus y Phoenix mientras evoluciona hacia una «plataforma más flexible y capaz» […]
Cómo Ceros brinda a los equipos de seguridad visibilidad y control sobre su código
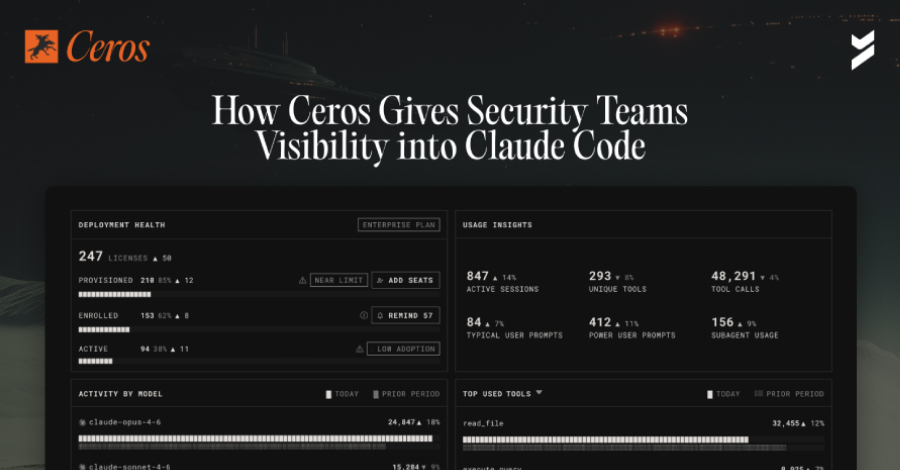
Los equipos de seguridad han pasado años creando controles de identidad y acceso para usuarios humanos y cuentas de servicio. Sin embargo, una nueva categoría de actores se ha infiltrado silenciosamente en la mayoría de los entornos empresariales y opera completamente fuera de su control. El agente de codificación de IA de Anthropic, Claude Code, […]
El kit de exploits DarkSword para iOS utiliza 6 fallas y 3 días cero para apoderarse de todo el dispositivo
Múltiples atacantes han explotado un nuevo kit de explotación para dispositivos Apple iOS diseñado para robar datos confidenciales desde al menos noviembre de 2025, según un informe de Google Threat Intelligence Group (GTIG), iVerify y Lookout. Según GTIG, múltiples proveedores de vigilancia comercial y presuntos atacantes patrocinados por el estado utilizaron el kit de explotación […]
Advertencia de explotación de fallas de CISA, Zimbra y SharePoint. El éxito de día cero de Cisco en ataques de ransomware
Ravi Lakshmanan19 de marzo de 2026Seguridad/vulnerabilidades de la red La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) ha instado a las agencias gubernamentales a corregir dos fallas de seguridad que afectan a Synacor Zimbra Collaboration Suite (ZCS) y Microsoft Office SharePoint, diciendo que están siendo explotadas activamente en la naturaleza. Las […]
La OFAC sanciona a la red de trabajadores de TI de Corea del Norte por financiar un programa de armas de destrucción masiva mediante trabajos remotos falsos
La Oficina de Control de Activos Extranjeros (OFAC) del Departamento del Tesoro de Estados Unidos ha sancionado a seis personas y dos entidades por su participación en el Programa de Trabajadores de Tecnología de la Información (TI) de la República Popular Democrática de Corea (RPDC), que fue diseñado para defraudar a empresas estadounidenses y generar […]
Interlock ransomware explota Cisco FMC Zero-Day CVE-2026-20131 para obtener acceso root
Ravi Lakshmanan18 de marzo de 2026Seguridad de red/ransomware Amazon Threat Intelligence advierte sobre una campaña activa de ransomware Interlock que explota una falla de seguridad crítica revelada recientemente en el software Cisco Secure Firewall Management Center (FMC). La vulnerabilidad en cuestión, CVE-2026-20131 (puntaje CVSS: 10.0), es un caso de deserialización insegura de un flujo de […]