Obtenga su modelo de amenaza correcto
Si la carga útil de Magecart está oculta dentro de los datos EXIF de un favicon de terceros cargado dinámicamente, el código malicioso nunca toca el repositorio y los escáneres del repositorio no pueden detectarlo. Si su equipo emplea Claude Code Security para el análisis estático, este es el límite técnico exacto donde se detiene […]
Nueve fallas críticas de IP KVM permiten acceso raíz no autenticado a través de cuatro proveedores
Ravi Lakshmanan18 de marzo de 2026Seguridad/vulnerabilidades de la red Los investigadores de ciberseguridad advierten sobre los riesgos que plantean los dispositivos IP KVM (teclado, vídeo y ratón sobre protocolo de Internet) de bajo coste. Potencialmente, estos dispositivos pueden brindarle a un atacante un amplio control sobre un host comprometido. Las nueve vulnerabilidades descubiertas por Eclypsium […]
Cómo Mesh CSMA revela y bloquea los vectores de ataque a Crown Jewel
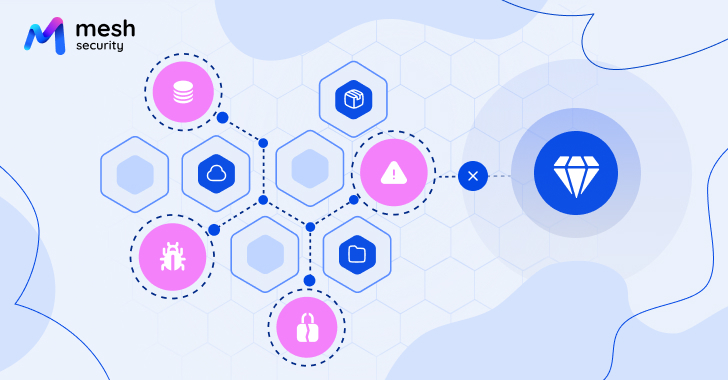
A los equipos de seguridad actuales no les faltan herramientas ni datos. Están abrumados por ambos. Pero en medio de terabytes de alertas, infracciones y configuraciones erróneas, los equipos de seguridad todavía luchan por comprender el contexto. P: ¿Qué exposiciones, configuraciones erróneas y vulnerabilidades se encadenan para crear vectores de ataque viables para ataques valiosos? […]
El error en Ubuntu CVE-2026-3888 permite a los atacantes obtener root aprovechando el tiempo de limpieza de systemd
Ravi Lakshmanan18 de marzo de 2026Linux/seguridad de terminales Una falla de seguridad de alta gravedad que afecta la instalación predeterminada de las versiones 24.04 y posteriores de Ubuntu Desktop podría aprovecharse para escalar privilegios al nivel raíz. Este problema, identificado como CVE-2026-3888 (puntuación CVSS: 7,8), podría permitir a un atacante hacerse con el control de […]
Apple corrige la vulnerabilidad de WebKit que permite eludir la política del mismo origen en iOS y macOS
Ravi Lakshmanan18 de marzo de 2026Vulnerabilidad/día cero Apple lanzó el martes la primera ronda de mejoras de seguridad en segundo plano para abordar una falla de seguridad en WebKit que afecta a iOS, iPadOS y macOS. La vulnerabilidad, rastreada como CVE-2026-20643 (puntuación CVSS: N/A), se describe como un problema de origen cruzado en la API […]
Una falla crítica en Telnetd sin parches (CVE-2026-32746) permite la ruta RCE no autenticada a través del puerto 23
Ravi Lakshmanan18 de marzo de 2026Vulnerabilidad/Protección de datos Investigadores de ciberseguridad han descubierto una falla de seguridad crítica que afecta al demonio Telnet GNU InetUtils (telnetd). Esta falla podría ser aprovechada por un atacante remoto no autenticado para ejecutar código arbitrario con privilegios elevados. Esta vulnerabilidad se rastrea como CVE-2026-32746 y tiene una puntuación CVSS […]
Las fallas de IA en Amazon Bedrock, LangSmith y SGLang permiten violaciones de datos y RCE
Los investigadores de ciberseguridad han detallado un nuevo método para extraer datos confidenciales de entornos de ejecución de código de inteligencia artificial (IA) mediante consultas del Sistema de nombres de dominio (DNS). En un informe publicado el lunes, BeyondTrust reveló que el modo sandbox de Amazon Bedrock AgentCore Code Interpreter permite consultas DNS salientes que […]
El ransomware LeakNet utiliza ClickFix e implementa Deno In-Memory Loader a través de sitios pirateados
La campaña de ransomware conocida como LeakNet empleó tácticas de ingeniería social ClickFix entregadas a través de sitios web comprometidos como método de acceso inicial. El uso de ClickFix, que permite engañar a los usuarios para que ejecuten manualmente comandos maliciosos para solucionar errores inexistentes, supone un alejamiento de los métodos tradicionales para obtener acceso […]
La IA está en todas partes, pero los CISO todavía la protegen con las habilidades y herramientas del pasado, según un estudio
noticias de piratas informáticos17 de marzo de 2026Inteligencia artificial/Liderazgo en seguridad Según el Informe comparativo de pruebas adversas y de inteligencia artificial de 2026 de Penera, la mayoría de los líderes de seguridad luchan por defender sus sistemas de inteligencia artificial con herramientas y habilidades que no son adecuadas para la tarea. Este informe, basado […]
Konni introdujo EndRAT mediante phishing y utilizó KakaoTalk para difundir malware
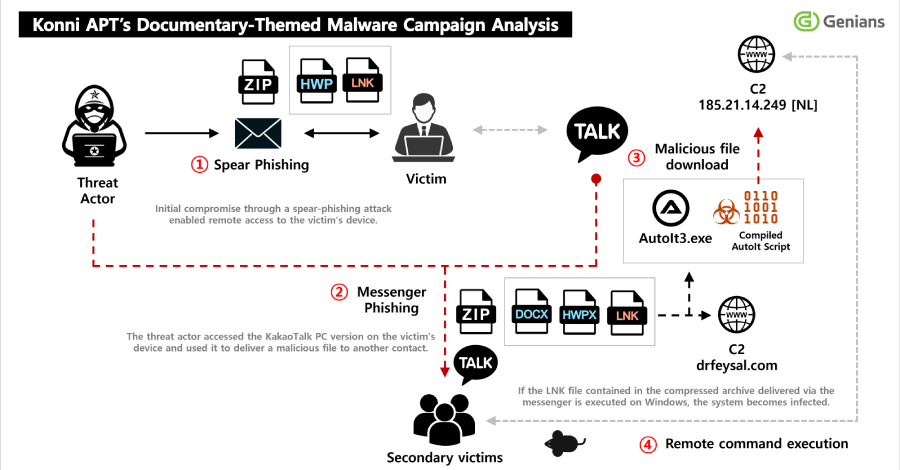
Ravi Lakshmanan17 de marzo de 2026Inteligencia contra amenazas/Seguridad de terminales Se ha observado que los atacantes norcoreanos envían ataques de phishing para comprometer objetivos, obtener acceso a las aplicaciones de escritorio KakaoTalk de las víctimas y distribuir cargas útiles maliciosas a contactos específicos. La firma surcoreana de inteligencia de amenazas Genians atribuye esta actividad a […]
CISA informa que la vulnerabilidad Wing FTP que filtra las rutas del servidor está siendo explotada activamente
Ravi Lakshmanan17 de marzo de 2026Vulnerabilidad/Seguridad de la red La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) agregó el lunes una falla de seguridad de gravedad media que afecta a Wing FTP a su catálogo de vulnerabilidades explotadas conocidas (KEV), citando evidencia de explotación activa. Esta vulnerabilidad, CVE-2025-47813 (puntaje CVSS: 4.3), […]
El ataque GlassWorm utiliza tokens de GitHub robados para forzar el envío de malware a los repositorios de Python
Ravi Lakshmanan16 de marzo de 2026Malware/Criptomoneda La campaña de malware GlassWorm se está utilizando para impulsar un ataque continuo que aprovecha tokens de GitHub robados para inyectar malware en cientos de repositorios de Python. «Este ataque apunta a proyectos Python, incluidas aplicaciones Django, código de investigación de aprendizaje automático, paneles Streamlit y paquetes PyPI, agregando […]