Chrome 0-Days, Router Botnets, AWS Breach, Rogue AI Agents & More

Ravie LakshmananMar 16, 2026Cybersecurity / Hacking Some weeks in security feel normal. Then you read a few tabs and get that immediate “ah, great, we’re doing this now” feeling. This week has that energy. Fresh messes, old problems getting sharper, and research that stops feeling theoretical real fast. A few bits hit a little too […]
Por qué la verificación de seguridad se vuelve agente
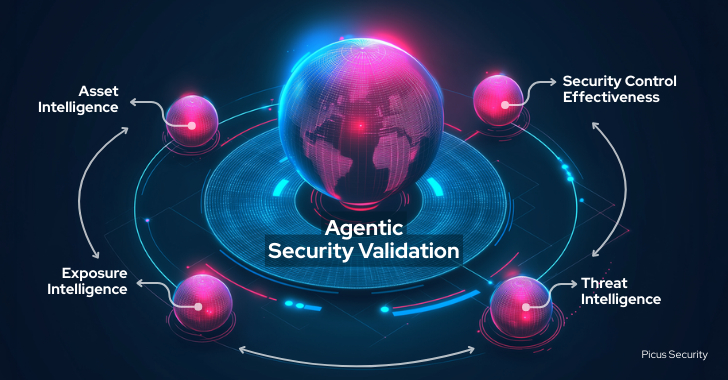
Si está ejecutando seguridad en una organización bastante compleja, su pila de validación probablemente se verá así: en una esquina hay una herramienta BAS. Podría ser otro esfuerzo de prueba de penetración o un producto de prueba de penetración automatizado. Los escáneres de vulnerabilidades proporcionan información para atacar plataformas de gestión de superficies ubicadas en […]
La campaña ClickFix difunde MacSync macOS Infostealer a través de un instalador falso de herramientas de inteligencia artificial
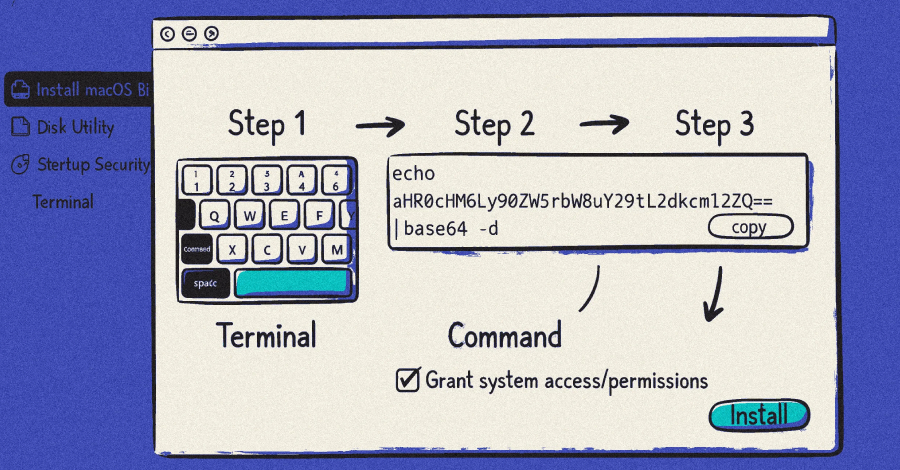
Se descubrió que tres campañas diferentes de ClickFix servían como vectores de entrega para la implementación de un ladrón de información de macOS llamado MacSync. Los investigadores de Sophos Jagadeesh Chandraiah, Tonmoy Jitu, Dmitry Samosseiko y Matt Wixey dijeron: «A diferencia de los ataques tradicionales basados en exploits, esta técnica se basa completamente en la […]
La puerta trasera DRILLAPP apunta a Ucrania y explota la depuración de Microsoft Edge para espionaje sigiloso
Las organizaciones ucranianas han surgido como objetivos de una nueva campaña probablemente orquestada por actores de amenazas vinculados a Rusia, según un informe del equipo de inteligencia de amenazas LAB52 de S2 Grupo. Esta campaña, observada en febrero de 2026, se considera un duplicado de una campaña anterior lanzada por Laundry Bear (también conocida como […]
Android 17 bloquea las aplicaciones no accesibles de las API de accesibilidad para evitar el abuso de malware

Ravi Lakshmanan16 de marzo de 2026Seguridad móvil/protección de datos Google está probando una nueva función de seguridad como parte del Modo protegido avanzado de Android (AAPM) que evita que ciertos tipos de aplicaciones utilicen API de servicios de accesibilidad. Este cambio está incluido en Android 17 Beta 2 y Android Authority lo informó por primera […]
Una falla en el agente OpenClaw AI podría permitir una rápida inyección y fuga de datos
Ravi Lakshmanan14 de marzo de 2026Inteligencia artificial/seguridad de terminales El Equipo de Tecnología de Respuesta a Emergencias de la Red Nacional de Computadoras de China (CNCERT) ha emitido una advertencia sobre la seguridad derivada del uso de OpenClaw (anteriormente Clawdbot y Moltbot), un agente autónomo de inteligencia artificial (IA) autónomo y de código abierto. En […]
El ataque a la cadena de suministro GlassWorm explota 72 extensiones VSX abiertas para apuntar a los desarrolladores
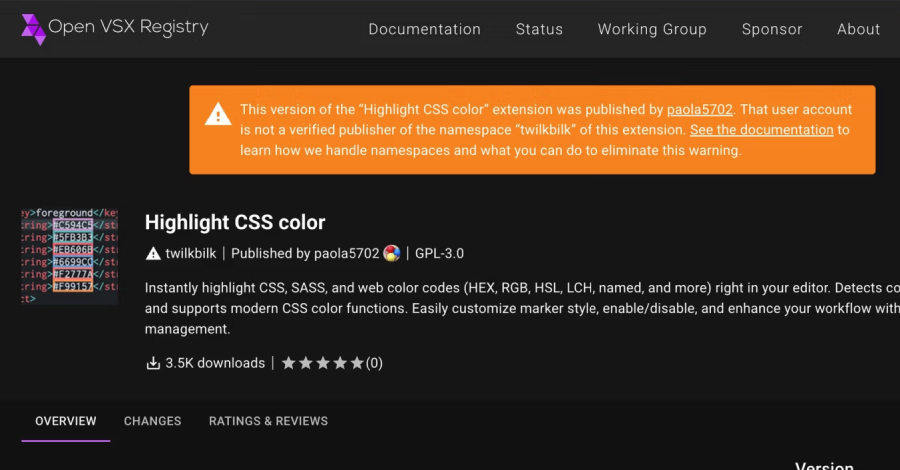
Los investigadores de ciberseguridad han advertido sobre una nueva iteración de la campaña GlassWorm, afirmando que ha «ampliado significativamente» su método de propagación a través del registro Open VSX. «En lugar de requerir que los cargadores estén directamente integrados en cada lista maliciosa, los actores de amenazas ahora están explotando extensionPack y extensionDependency para convertir […]
Los piratas informáticos chinos atacan a los ejércitos del sudeste asiático con el malware AppleChris y MemFun
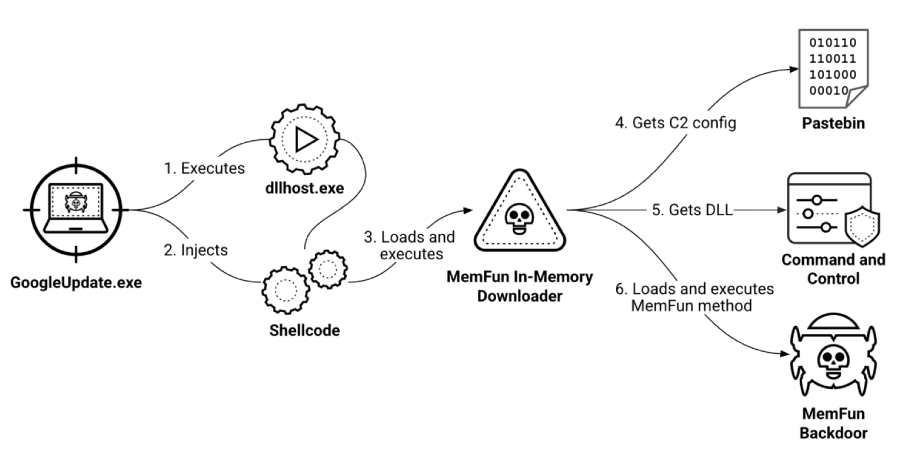
La presunta operación de ciberespionaje con sede en China se ha dirigido a organizaciones militares en el sudeste asiático como parte de una campaña patrocinada por el Estado que se remonta al menos a 2020. La Unidad 42 de Palo Alto Networks está rastreando la actividad de amenazas bajo la designación CL-STA-1087. CL se refiere […]
Meta finalizará el soporte de chat cifrado de extremo a extremo de Instagram a partir de mayo de 2026

Ravi Lakshmanan13 de marzo de 2026Cifrado/protección de datos Meta anunció planes para suspender la compatibilidad con el cifrado de extremo a extremo (E2EE) en los chats de Instagram después del 8 de mayo de 2026. «Si tiene chats que se ven afectados por este cambio, recibirá instrucciones sobre cómo descargar los medios y los mensajes […]
Interpol destruye 45.000 IP maliciosas y arresta a 94 personas en una investigación global sobre cibercrimen

Ravi Lakshmanan13 de marzo de 2026Ransomware/Cibercrimen Interpol anunció el viernes que eliminaría 45.000 direcciones IP y servidores maliciosos utilizados en relación con campañas de phishing, malware y ransomware como parte de los esfuerzos continuos de la agencia para desmantelar redes criminales, frustrar nuevas amenazas y proteger a las víctimas del fraude. Este esfuerzo es parte […]
Storm-2561 propaga clientes VPN troyanos y roba credenciales mediante envenenamiento de SEO
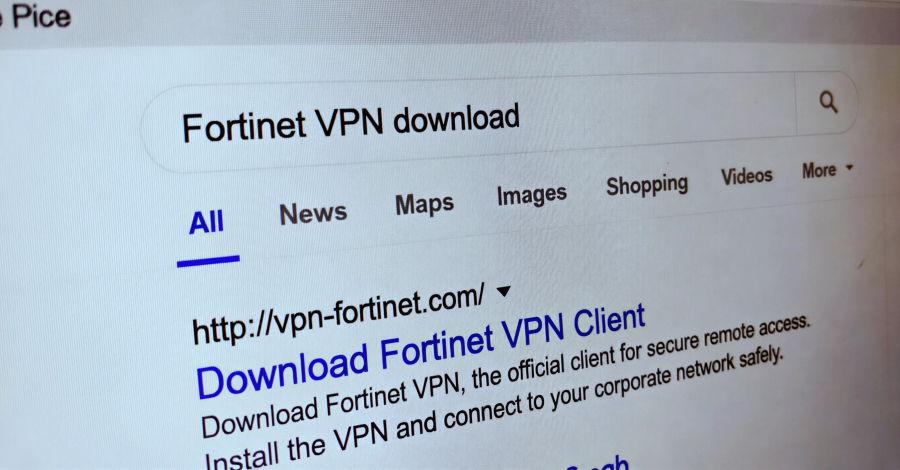
Ravi Lakshmanan13 de marzo de 2026Seguridad VPN/malware Microsoft ha revelado detalles de una campaña de robo de credenciales utilizando clientes falsos de redes privadas virtuales (VPN) distribuidos mediante técnicas de envenenamiento de optimización de motores de búsqueda (SEO). «Esta campaña implementa un caballo de Troya firmado digitalmente que redirige a los usuarios que buscan software […]
Investigando nuevas variantes de clickfix
Descargo de responsabilidad: este informe fue elaborado por el Threat Research Center para aumentar la conciencia sobre la ciberseguridad y respaldar el fortalecimiento de las capacidades defensivas. Esto se basa en investigaciones y observaciones independientes del panorama de amenazas actual disponibles en el momento de la publicación. Este contenido tiene únicamente fines informativos y preparatorios. […]