APT28 utiliza el malware BEARDSHELL y COVENANT para espiar al ejército ucraniano
Ravi Lakshmanan10 de marzo de 2026Ciberespionaje/inteligencia sobre amenazas Se ha observado que un grupo de hackers patrocinado por el estado ruso, rastreado como APT28, utiliza un par de implantes llamados BEARDSHELL y COVENANT para facilitar la vigilancia a largo plazo del personal militar ucraniano. En un nuevo informe compartido con The Hacker News, ESET dijo […]
Los actores de amenazas escanean masivamente Salesforce Experience Cloud a través de la herramienta AuraInspector modificada
Ravi Lakshmanan10 de marzo de 2026Seguridad en la nube/seguridad API Salesforce advirtió sobre una mayor actividad por parte de actores de amenazas que buscan explotar configuraciones erróneas en sitios de Experience Cloud de acceso público utilizando una versión personalizada de una herramienta de código abierto llamada AuraInspector. Según la empresa, esta actividad implica explotar la […]
Vulnerabilidades de CISA, SolarWinds, Ivanti y Workspace One reportadas como explotadas activamente
Ravi Lakshmanan10 de marzo de 2026Vulnerabilidades/Seguridad Empresarial La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) agregó el lunes tres fallas de seguridad a su catálogo de Vulnerabilidades Explotadas Conocidas (KEV) basándose en evidencia de explotación activa. La lista de vulnerabilidades es la siguiente: CVE-2021-22054 (Puntuación CVSS: 7,5): una vulnerabilidad de falsificación […]
El paquete malicioso npm disfrazado de instalador de OpenClaw implementa RAT y roba credenciales de macOS
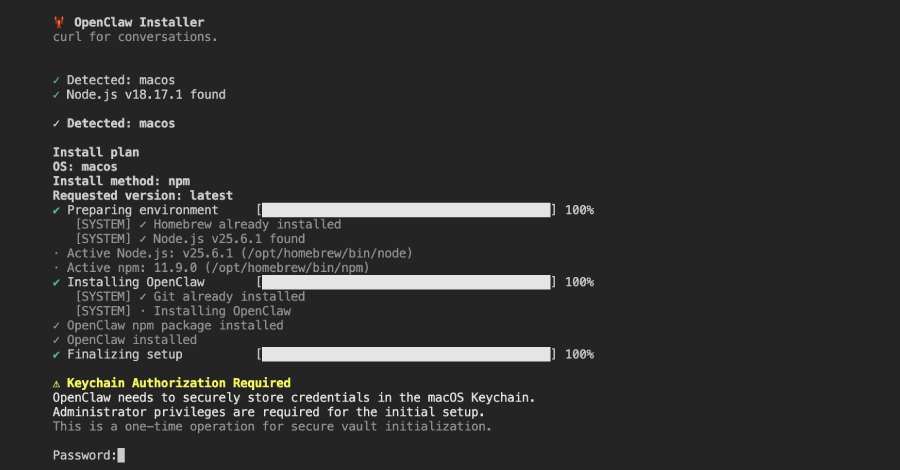
Investigadores de ciberseguridad han descubierto un paquete npm malicioso que se hace pasar por un instalador de OpenClaw para implementar un troyano de acceso remoto (RAT) y robar datos confidenciales de hosts comprometidos. El paquete denominado ‘@openclaw-ai/openclawai’ fue subido al registro el 3 de marzo de 2026 por un usuario llamado ‘openclaw-ai’. Se ha descargado […]
Un desarrollador UNC4899 compromete a una empresa de cifrado después de lanzar archivos troyanizados a dispositivos de trabajo
Ravi Lakshmanan9 de marzo de 2026DevOps/Inteligencia contra amenazas Se sospecha que un actor de amenazas norcoreano conocido como UNC4899 está detrás de una sofisticada campaña de violación de la nube que tuvo como objetivo organizaciones criptográficas en 2025 y robó millones de dólares en criptomonedas. Se ha determinado con cierta confianza que esta actividad proviene […]
Qualcomm 0-Day, iOS Exploit Chains, AirSnitch Attack & Vibe-Coded Malware

Ravie LakshmananMar 09, 2026Cybersecurity / Hacking Another week in cybersecurity. Another week of «you’ve got to be kidding me.» Attackers were busy. Defenders were busy. And somewhere in the middle, a whole lot of people had a very bad Monday morning. That’s kind of just how it goes now. The good news? There were some […]
¿Podrá finalmente entregarse la plataforma de seguridad al mercado medio?

noticias de piratas informáticos9 de marzo de 2026Seguridad de endpoints/operaciones de seguridad Las organizaciones medianas se esfuerzan constantemente por alcanzar el mismo nivel de seguridad que las organizaciones empresariales. A medida que aumenta la conciencia sobre los ataques a la cadena de suministro, los clientes y socios comerciales están definiendo los niveles de seguridad que […]
La extensión de Chrome se vuelve maliciosa después de la transferencia de propiedad, lo que permite la inyección de código y el robo de datos
Dos extensiones de Google Chrome se han vuelto maliciosas después de un aparente incidente de transferencia de propiedad, lo que proporciona a los atacantes los medios para enviar malware a los clientes, inyectar código arbitrario y recopilar datos confidenciales. Las extensiones en cuestión estaban asociadas originalmente con un desarrollador llamado «akshayanuonline@gmail.com» (BuildMelon) y se enumeran […]
Explotación de servidor web y MimiKatz utilizados en ataques dirigidos a infraestructura crítica en Asia
Ravi Lakshmanan9 de marzo de 2026Inteligencia sobre amenazas/seguridad web Las organizaciones de alto valor en el sur de Asia, el sudeste de Asia y el este de Asia han sido atacadas por actores de amenazas chinos como parte de una campaña de larga duración. Esta actividad está dirigida a los sectores de aviación, energía, gobierno, […]
OpenAI Codex Security escanea 1,2 millones de confirmaciones y encuentra 10.561 problemas de alta gravedad
Rabi Lakshmanan7 de marzo de 2026DevSecOps / Inteligencia Artificial OpenAI comenzó el viernes a implementar Codex Security, un agente de seguridad impulsado por inteligencia artificial (IA) diseñado para descubrir, verificar y sugerir soluciones a vulnerabilidades. Esta función está disponible como una vista previa de la investigación para los clientes de ChatGPT Pro, Enterprise, Business y […]
Anthropic descubre 22 vulnerabilidades en Firefox utilizando el modelo de IA Claude Opus 4.6

Rabi Lakshmanan7 de marzo de 2026Seguridad del navegador/inteligencia artificial Anthropic anunció el viernes que descubrió 22 nuevas vulnerabilidades de seguridad en su navegador web Firefox como parte de una asociación de seguridad con Mozilla. De estos, 14 se clasificaron como graves, 7 como moderados y 1 como de gravedad baja. Este problema se resolvió en […]
Transparent Tribe utiliza IA para producir en masa implantes de malware en una campaña dirigida a India
Rabi Lakshmanan6 de marzo de 2026Inteligencia de amenazas/Ciberespionaje Los actores de amenazas alineados con Pakistán conocidos como Transparent Tribe se han convertido en el último grupo de piratas informáticos en utilizar herramientas de codificación impulsadas por inteligencia artificial (IA) para atacar objetivos con varios implantes. Según nuevos hallazgos de Bitdefender, la campaña está diseñada para […]