Malware VOID#GEIST de varias etapas que ofrece XWorm, AsyncRAT y Xeno RAT
Los investigadores de ciberseguridad han detallado una campaña de malware de varias etapas que utiliza scripts por lotes como conducto para entregar varias cargas útiles de troyanos de acceso remoto (RAT) cifrados para XWorm, AsyncRAT y Xeno RAT. Esta cadena de ataque sigiloso recibió el nombre en código VOID#GEIST de Securonix Threat Research. En un […]
Guía de MSP para escalar la ciberseguridad con gestión de riesgos basada en IA

noticias de piratas informáticos6 de marzo de 2026Inteligencia artificial/seguridad empresarial Escalar los servicios de ciberseguridad como MSP o MSSP requiere experiencia técnica y un modelo de negocio que ofrezca valor mensurable a escala. La ciberseguridad basada en riesgos es la base de ese modelo. Si se hace correctamente, genera confianza en el cliente, aumenta las […]
Los piratas informáticos de Muddy Water vinculados a Irán atacan las redes estadounidenses con la nueva puerta trasera Dindoor
Una nueva investigación realizada por el equipo Symantec de Broadcom y Carbon Black Threat Hunters ha descubierto evidencia de que un grupo de piratas informáticos iraníes se infiltra en las redes de múltiples empresas estadounidenses, incluidos bancos, aeropuertos, organizaciones sin fines de lucro y la rama israelí de una empresa de software. Se cree que […]
Los piratas informáticos vinculados a China utilizan TernDoor, PeerTime y BruteEntry en ataques a las comunicaciones en América del Sur
Ravi Lakshmanan6 de marzo de 2026Ciberespionaje/inteligencia sobre amenazas Los atacantes de amenazas persistentes avanzadas (APT) vinculados a China han estado apuntando a infraestructuras de comunicaciones críticas en América del Sur desde 2024, apuntando a sistemas Windows y Linux y dispositivos de borde con tres implantes diferentes. Esta actividad está siendo rastreada por Cisco Talos como […]
Microsoft revela la campaña ClickFix para implementar Lumma Stealer usando la Terminal de Windows
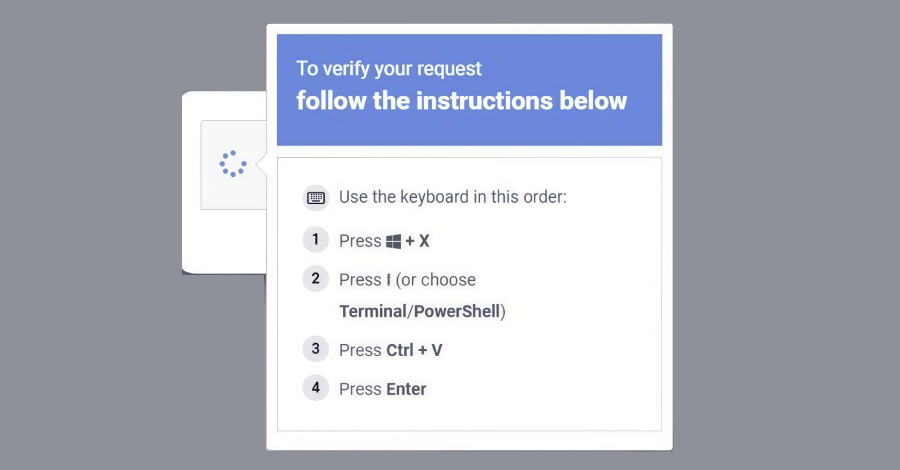
Ravi Lakshmanan6 de marzo de 2026Seguridad de endpoints/seguridad del navegador Microsoft reveló el jueves detalles de una nueva campaña de ingeniería social ClickFix de amplio alcance que aprovechó la aplicación Windows Terminal como una forma de activar una cadena de ataque sofisticada e implementar el malware Lumma Stealer. Esta actividad, observada en febrero de 2026, […]
Defectos de Hikvision y Rockwell Automation CVSS 9.8 agregados al catálogo CISA KEV

Ravi Lakshmanan6 de marzo de 2026Vulnerabilidad/Seguridad de la red La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) agregó el jueves dos fallas de seguridad que afectan a los productos de Hikvision y Rockwell Automation a su catálogo de vulnerabilidades explotadas conocidas (KEV), citando evidencia de explotación activa. Las vulnerabilidades de gravedad […]
Seminario web poscriptografía cuántica para líderes de seguridad
noticias de piratas informáticos5 de marzo de 2026Cifrado/protección de datos La mayoría de las organizaciones asumen que los datos cifrados están seguros. Sin embargo, muchos atacantes ya se están preparando para un futuro en el que se podrá romper el cifrado actual. En lugar de intentar descifrar la información ahora, recopilamos y almacenamos los datos […]
Cisco confirma la explotación activa de dos vulnerabilidades en Catalyst SD-WAN Manager
Ravi Lakshmanan5 de marzo de 2026Vulnerabilidades/Seguridad Empresarial Cisco ha revelado que dos vulnerabilidades más que afectan a Catalyst SD-WAN Manager (anteriormente conocido como SD-WAN vManage) están siendo explotadas en estado salvaje. Las vulnerabilidades en cuestión son las siguientes. CVE-2026-20122 (Puntuación CVSS: 7.1): una vulnerabilidad de sobrescritura arbitraria de archivos podría permitir que un atacante remoto […]
DDR5 Bot Scalping, Samsung TV Tracking, Reddit Privacy Fine & More

Ravie LakshmananMar 05, 2026Cybersecurity / Hacking News Some weeks in cybersecurity feel routine. This one doesn’t. Several new developments surfaced over the past few days, showing how quickly the threat landscape keeps shifting. Researchers uncovered fresh activity, security teams shared new findings, and a few unexpected moves from major tech companies also drew attention. Together, […]
Dust Spectre apunta a funcionarios iraquíes con el nuevo malware SPLITDROP y GHOSTFORM
Ravi Lakshmanan5 de marzo de 2026Inteligencia de amenazas/malware Se cree que un actor sospechoso de estar vinculado a Irán estuvo involucrado en una campaña dirigida a funcionarios del gobierno iraquí haciéndose pasar por el Ministerio de Asuntos Exteriores iraquí y entregando una serie de malware nunca antes visto. Zscaler ThreatLabz, que observó esta actividad en […]
Donde termina la autenticación multifactor y comienza el abuso de credenciales
Las organizaciones suelen implementar autenticación multifactor (MFA) y suponen que una contraseña robada no es suficiente para obtener acceso a un sistema. En entornos Windows, esa suposición suele ser incorrecta. Los atacantes siguen utilizando credenciales válidas para violar las redes todos los días. El problema no es la MFA en sí, sino la cobertura. La […]
La campaña relacionada con APT28 implementa BadPaw Loader y MeowMeow backdoor en Ucrania
Ravi Lakshmanan5 de marzo de 2026Ciberespionaje/inteligencia sobre amenazas Investigadores de ciberseguridad han revelado detalles de una nueva campaña cibernética rusa dirigida a organizaciones en Ucrania utilizando dos familias de malware previamente no documentadas, BadPaw y MeowMeow. «La cadena de ataque comienza con un correo electrónico de phishing que contiene un enlace a un archivo ZIP. […]