La suite de phishing Starkiller utiliza el proxy inverso AitM para evitar la autenticación multifactor
Investigadores de ciberseguridad han revelado detalles de una nueva suite de phishing llamada Starkiller que elude las protecciones de autenticación multifactor (MFA) al utilizar páginas de inicio de sesión legítimas. Un grupo de amenazas que se hace llamar Jinkusu la promueve como una plataforma de cibercrimen, y los clientes tienen acceso a un panel donde […]
Microsoft advierte que el abuso de redireccionamiento de OAuth puede entregar malware a objetivos gubernamentales
Ravi Lakshmanan3 de marzo de 2026Phishing/malware Microsoft advirtió el lunes sobre campañas de phishing que utilizan correos electrónicos de phishing y mecanismos de redireccionamiento de URL OAuth para eludir las defensas de phishing tradicionales implementadas en el correo electrónico y los navegadores. La compañía dice que la campaña está dirigida a organizaciones gubernamentales y del […]
Google confirma que se ha explotado CVE-2026-21385 en el componente Qualcomm Android
Ravi Lakshmanan3 de marzo de 2026Vulnerabilidades / Seguridad Móvil Google reveló el lunes que se explotó una falla de seguridad de alta gravedad que afectaba a un componente de código abierto de Qualcomm utilizado en dispositivos Android. La vulnerabilidad en cuestión es CVE-2026-21385 (puntuación CVSS: 7,8), que es una sobrelectura del búfer en el componente […]
SloppyLemming utiliza una cadena dual de malware para atacar a los gobiernos de Pakistán y Bangladesh
Ravi Lakshmanan3 de marzo de 2026Malware/phishing Se cree que el grupo de actividades de amenazas conocido como SloppyLemming es el resultado de nuevos ataques dirigidos a agencias gubernamentales y operadores de infraestructura crítica en Pakistán y Bangladesh. Según Arctic Wolf, esta actividad ocurrió entre enero de 2025 y enero de 2026. Esta actividad implica el […]
La nueva vulnerabilidad de Chrome permite que una extensión maliciosa escale privilegios a través del panel Gemini
Ravi Lakshmanan2 de marzo de 2026Vulnerabilidad / Inteligencia Artificial Los investigadores de ciberseguridad han detallado una falla de seguridad parcheada en Google Chrome que podría permitir a un atacante escalar privilegios y acceder a archivos locales en el sistema. Esta vulnerabilidad se rastrea como CVE-2026-0628 (puntuación CVSS: 8,8) y se describe como un caso de […]
Google desarrolla un certificado de árbol Merkle para habilitar HTTPS a prueba de cuánticos en Chrome

Ravi Lakshmanan2 de marzo de 2026Cifrado/Seguridad del navegador Google ha anunciado un nuevo programa en su navegador Chrome que garantiza que los certificados HTTPS estén seguros contra los riesgos futuros que plantean las computadoras cuánticas. «Para garantizar la escalabilidad y eficiencia del ecosistema, Chrome no tiene planes inmediatos de agregar certificados X.509 tradicionales, incluida la […]
SD-WAN 0-Day, Critical CVEs, Telegram Probe, Smart TV Proxy SDK and More

Ravie LakshmananMar 02, 2026Cybersecurity / Hacking This week is not about one big event. It shows where things are moving. Network systems, cloud setups, AI tools, and common apps are all being pushed in different ways. Small gaps in access control, exposed keys, and normal features are being used as entry points. The pattern becomes […]
Cómo proteger su SaaS de ataques de bots usando SafeLine WAF

La mayoría de los equipos de SaaS recuerdan el día en que el tráfico de usuarios comenzó a aumentar rápidamente. Pocas personas se dan cuenta del día en que los robots empiezan a apuntar a ellos. Sobre el papel, todo parece estar bien: más registros, más sesiones, más llamadas API. Pero en realidad algo no […]
APT28 está relacionado con CVE-2026-21513 MSHTML 0-Day explotado antes del martes de parche de febrero de 2026
Ravi Lakshmanan2 de marzo de 2026Inteligencia sobre vulnerabilidades/amenazas Nuevos hallazgos de Akamai revelan que una falla de seguridad recientemente revelada y reparada por Microsoft puede haber sido explotada por un actor de amenazas patrocinado por el estado vinculado a Rusia conocido como APT28. La vulnerabilidad en cuestión es CVE-2026-21513 (puntuación CVSS: 8,8), una característica de […]
Los piratas informáticos norcoreanos publican paquetes de 26 npm que ocultan RAT Pastebin C2 multiplataforma
Ravi Lakshmanan2 de marzo de 2026Ataques/malware a la cadena de suministro Los investigadores de ciberseguridad han revelado una nueva versión de la campaña en curso Entrevista de Contagio. En esta campaña, los actores de amenazas norcoreanos publicaron un conjunto de 26 paquetes maliciosos en el registro npm. Aunque estos paquetes se presentan como herramientas para […]
La falla de ClawJacked permite a sitios maliciosos secuestrar agentes locales de OpenClaw AI a través de WebSockets
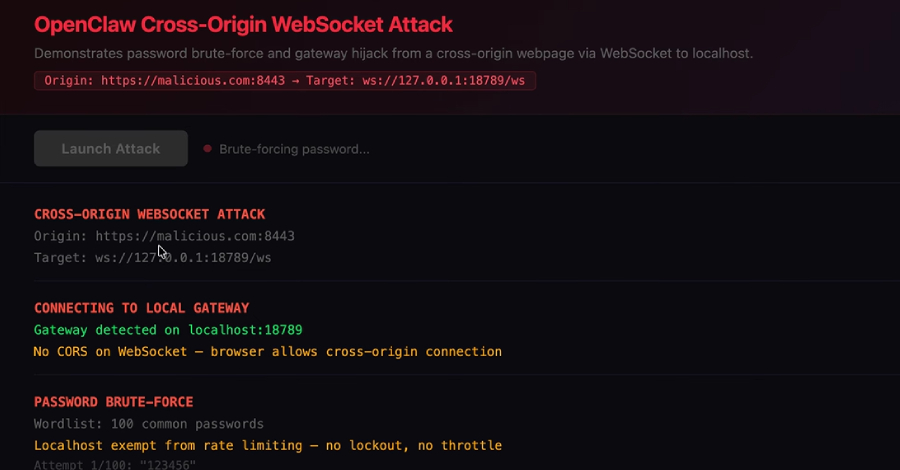
OpenClaw ha solucionado un problema de seguridad de alta gravedad que, si se explota con éxito, podría permitir que un sitio web malicioso se conecte y tome el control de un agente de inteligencia artificial (IA) que se ejecuta localmente. «Nuestra vulnerabilidad reside en el sistema central mismo, sin complementos, mercados ni extensiones instaladas por […]
Gemini Access expone miles de claves API públicas de Google Cloud después de la activación de la API
Una nueva investigación revela que las claves API de Google Cloud, generalmente designadas como identificadores de proyectos con fines de facturación, pueden usarse indebidamente para autenticar puntos finales sensibles de Gemini y acceder a datos privados. Los hallazgos provienen de Truffle Security, que descubrió aproximadamente 3000 claves API de Google (identificadas por el prefijo «AIza») […]