El Departamento de Defensa designa riesgos en la cadena de suministro inducidos por humanos en torno al conflicto militar de IA
Ravi Lakshmanan28 de febrero de 2026Seguridad Nacional/Inteligencia Artificial Anthropic Inc. respondió el viernes después de que el Secretario de Defensa de Estados Unidos, Pete Hegseth, ordenara al Pentágono que designara las nuevas empresas de inteligencia artificial (IA) como un «riesgo para la cadena de suministro». «Esta acción sigue a meses de negociaciones estancadas sobre dos […]
El Departamento de Justicia incauta 61 millones de dólares en Tether vinculado a la estafa criptográfica del sacrificio de cerdos

Ravi Lakshmanan27 de febrero de 2026Delitos financieros/ingeniería social El Departamento de Justicia de EE. UU. (DoJ) anunció esta semana que había incautado Tether por valor de 61 millones de dólares supuestamente vinculado a un esquema de criptomoneda falso conocido como Pig Butchering. La agencia agregó que los fondos incautados se rastrearon hasta una dirección de […]
El ataque web shell en curso compromete más de 900 instancias de Sangoma FreePBX
Ravi Lakshmanan27 de febrero de 2026Seguridad/vulnerabilidades de la red La Fundación Shadowserver reveló que más de 900 instancias de Sangoma FreePBX permanecen infectadas con web shells como parte de un ataque que explota una vulnerabilidad de inyección de comandos a partir de diciembre de 2025. De ellos, 401 están en Estados Unidos, seguidos de 51 […]
El módulo criptográfico Malicious Go roba contraseñas e implementa una puerta trasera de Rekoobe
Ravi Lakshmanan27 de febrero de 2026Seguridad contra malware/Linux Investigadores de ciberseguridad han revelado detalles de un módulo Go malicioso diseñado para recopilar contraseñas, crear acceso persistente a través de SSH y distribuir una puerta trasera de Linux llamada Rekoobe. El módulo Go github(.)com/xinfeisoft/crypto se hace pasar por el código base legítimo «golang.org/x/crypto», pero inyecta código […]
ScarCruft utiliza Zoho WorkDrive y malware USB para infiltrarse en redes aisladas
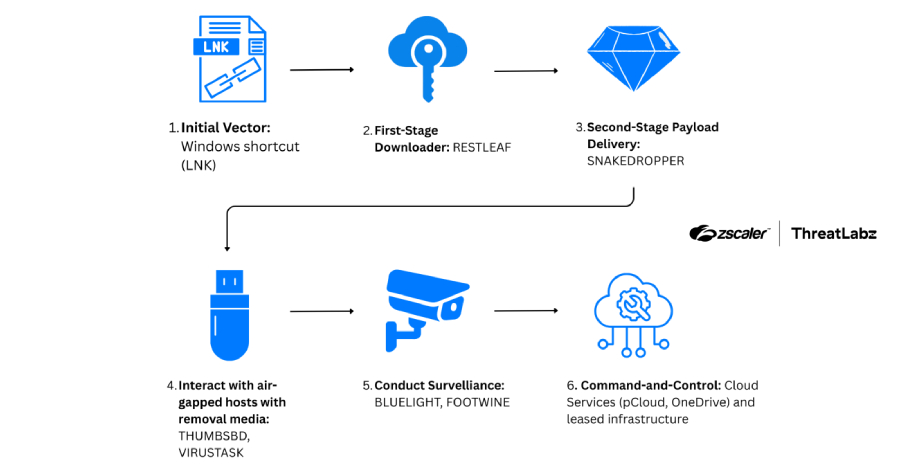
Ravi Lakshmanan27 de febrero de 2026Malware/Vigilancia Se dice que el actor de amenazas norcoreano conocido como ScarCruft está detrás de un nuevo conjunto de herramientas, que incluyen puertas traseras que utilizan Zoho WorkDrive para comunicaciones de comando y control (C2) para recuperar más cargas útiles, e implantes que usan medios extraíbles para transmitir comandos y […]
La herramienta de juego troyanizada difunde RAT basado en Java a través de navegadores y plataformas de chat
Ravi Lakshmanan27 de febrero de 2026Seguridad de terminales/seguridad de Windows Los actores de amenazas atraen a usuarios desprevenidos para que ejecuten utilidades de juegos troyanizadas. Esta utilidad se distribuye a través de navegadores y plataformas de chat y ofrece un troyano de acceso remoto (RAT). «Un descargador malicioso organizó un tiempo de ejecución de Java […]
Meta presenta una demanda contra anunciantes en Brasil, China y Vietnam por fraude de acoso a celebridades

Ravi Lakshmanan27 de febrero de 2026Fraude en línea/publicidad digital Meta anunció el jueves que emprenderá acciones legales para combatir el fraude en su plataforma mediante la presentación de demandas contra lo que llama anunciantes fraudulentos con sede en Brasil, China y Vietnam. Como parte del esfuerzo, se suspendió el método de pago del anunciante, se […]
La botnet Aeternum C2 almacena comandos cifrados en la cadena de bloques Polygon para evitar su eliminación
Investigadores de ciberseguridad han revelado detalles de un nuevo cargador de botnet llamado Aeternum C2. Este cargador de botnet utiliza una infraestructura de comando y control (C2) basada en blockchain para hacerlo más resistente a los esfuerzos de eliminación. «En lugar de depender de servidores o dominios tradicionales para el comando y control, Aeternum almacena […]
La puerta trasera UAT-10027 Dohdoor apunta a la educación y la atención médica de EE. UU.
Ravi Lakshmanan26 de febrero de 2026Inteligencia de amenazas/malware Se cree que el grupo de actividad de amenazas previamente indocumentado proviene de una campaña maliciosa en curso dirigida a los sectores de educación y atención médica en los Estados Unidos desde al menos diciembre de 2025. Cisco Talos realiza un seguimiento de esta campaña con el […]
Kali Linux + Claude, Chrome Crash Traps, WinRAR Flaws, LockBit & 15+ Stories

Ravie LakshmananFeb 26, 2026Cybersecurity / Hacking News Nothing here looks dramatic at first glance. That’s the point. Many of this week’s threats begin with something ordinary, like an ad, a meeting invite, or a software update. Behind the scenes, the tactics are sharper. Access happens faster. Control is established sooner. Cleanup becomes harder. Here is […]
Recomendación de experto: prepárese para PQC hoy 26 de febrero de 2026 Descripción general de cifrado/protección de datos: robe hoy, rompa en 10 años La evolución digital es imparable y, aunque el ritmo varía, tarde o temprano las cosas tienden a mantenerse. Por supuesto, esto también se aplica a los adversarios. El aumento del ransomware y la ciberextorsión ha creado financiación para un ecosistema criminal complejo y altamente especializado. La era de la nube ha hecho que la capacidad de almacenamiento sea casi ilimitada y esté comúnmente disponible. Por lo tanto, literalmente no hay nada que impida a los delincuentes robar e intercambiar grandes cantidades de datos, cifrados o no. El adversario del paciente es "Coseche ahora, descifre más tarde" (HNDL) Estrategia. Acumulan en secreto datos cifrados con la intención de descifrarlos posteriormente mediante ordenadores cuánticos. Los datos que requieren seguridad a largo plazo, como secretos comerciales o diseños confidenciales, inevitablemente tendrán una vida útil más larga que el cifrado actual, lo que los hará más vulnerables. Por lo tanto, es importante que las organizaciones comiencen a planificar su transición a PQC.

Recomendación de experto: prepárese para PQC hoy 26 de febrero de 2026 Descripción general de cifrado/protección de datos: robe hoy, rompa en 10 años La evolución digital es imparable y, aunque el ritmo varía, tarde o temprano las cosas tienden a mantenerse. Por supuesto, esto también se aplica a los adversarios. El aumento del ransomware […]
Microsoft advierte a los desarrolladores sobre el repositorio de trabajos falso Next.js que distribuye malware en la memoria
Una «campaña coordinada dirigida a desarrolladores» utiliza repositorios maliciosos disfrazados de proyectos Next.js legítimos y evaluaciones técnicas para engañar a las víctimas para que ejecuten los proyectos y establezcan acceso permanente a las máquinas comprometidas. «Esta actividad es consistente con un grupo más amplio de amenazas que utilizan señuelos con temas laborales para integrarse en […]