Advertencia sobre phishing de señales dirigido a agencias gubernamentales, políticos, militares y periodistas alemanes
La Oficina Federal Alemana para la Protección de la Constitución (también conocida como Bundesamt für Verfassungsschutz o BfV) y la Oficina Federal para la Seguridad de la Información (BSI) han emitido una advertencia conjunta sobre una campaña cibernética maliciosa llevada a cabo por un probable actor de amenazas patrocinado por el estado, incluida la realización […]
Marco DKnife AitM vinculado a China, enrutadores destinados al secuestro de tráfico y distribución de malware
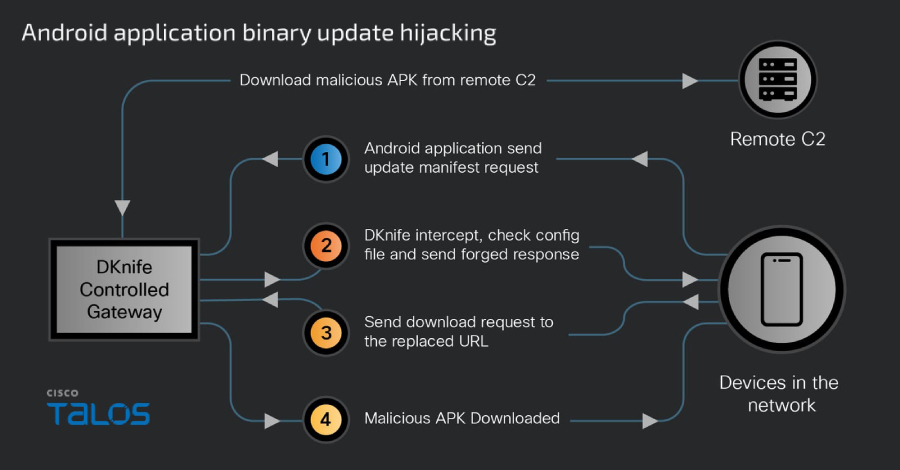
Rabi Lakshmanan6 de febrero de 2026Seguridad contra malware/IoT Los investigadores de ciberseguridad han descubierto los secretos de un marco de monitoreo de puerta de enlace y atacante en el hombre (AitM) llamado DKnife, que ha sido operado por atacantes vinculados a China desde al menos 2019. El marco consta de siete implantes basados en Linux […]
CISA ordena la eliminación de dispositivos perimetrales no compatibles para reducir el riesgo para las redes federales
Rabi Lakshmanan6 de febrero de 2026Seguridad Federal/Seguridad de Infraestructura La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) ha ordenado a las agencias del poder ejecutivo civil federal (FCEB) que fortalezcan la gestión del ciclo de vida de los activos de los dispositivos de red perimetrales y eliminen los dispositivos que ya […]
El Grupo Asiático de Asistencia Estatal TGR-STA-1030 viola 70 gobiernos y organizaciones relacionadas con la infraestructura
Rabi Lakshmanan6 de febrero de 2026Ciberespionaje/malware Una nueva investigación de la Unidad 42 de Palo Alto Networks revela que un grupo de ciberespionaje previamente indocumentado con sede en Asia se ha infiltrado en las redes de al menos 70 gobiernos y organizaciones de infraestructura crítica en 37 países durante el año pasado. Además, se observó […]
Cómo Samsung Knox previene las violaciones de seguridad de la red
Como usted sabe, la seguridad de las redes empresariales ha evolucionado significativamente durante la última década. Los firewalls se han vuelto más inteligentes, los métodos de detección de amenazas han avanzado y los controles de acceso se han vuelto más granulares. Sin embargo (y este es un gran «sin embargo»), el mayor uso de dispositivos […]
Los paquetes dYdX npm y PyPI comprometidos generan malware RAT y ladrones de billeteras
Investigadores de ciberseguridad han descubierto un nuevo ataque a la cadena de suministro que compromete paquetes legítimos en npm y el repositorio Python Package Index (PyPI), impulsando versiones maliciosas para facilitar el robo de credenciales de billetera y la ejecución remota de código. Las versiones comprometidas de los dos paquetes se muestran a continuación. «Los […]
Claude Opus 4.6 descubre más de 500 fallas de alta gravedad en las principales bibliotecas de código abierto
Rabi Lakshmanan6 de febrero de 2026Inteligencia artificial/vulnerabilidades La empresa de inteligencia artificial (IA) Anthropic ha revelado que su último modelo de lenguaje a gran escala (LLM), Claude Opus 4.6, ha descubierto más de 500 fallas de seguridad de alta gravedad previamente desconocidas en bibliotecas de código abierto como Ghostscript, OpenSC y CGIF. Claude Opus 4.6, […]
La botnet AISURU/Kimwolf lanza un ataque DDoS récord de 31,4 Tbps
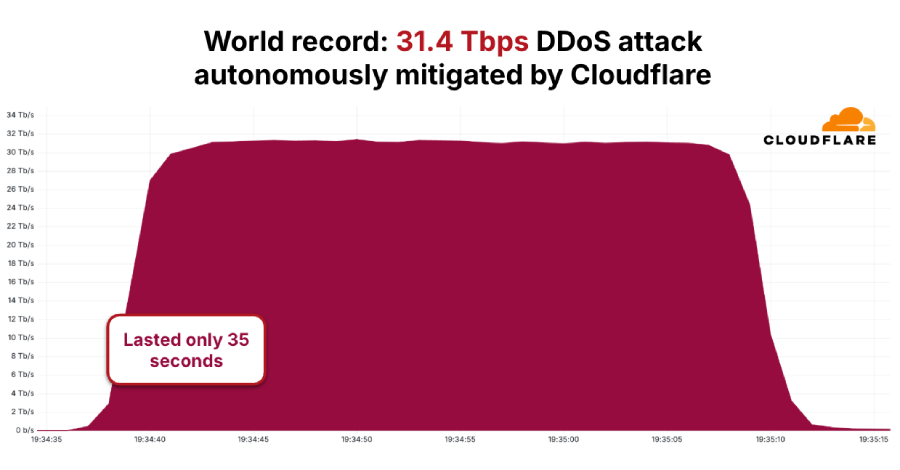
Rabi Lakshmanan5 de febrero de 2026Seguridad de redes/botnets Se cree que la botnet de denegación de servicio distribuido (DDoS) conocida como AISURU/Kimwolf es responsable del ataque récord, que duró sólo 35 segundos a un máximo de 31,4 terabits por segundo (Tbps). Cloudflare, que detectó y mitigó automáticamente esta actividad, dijo que era parte de un […]
Codespaces RCE, AsyncRAT C2, BYOVD Abuse, AI Cloud Intrusions & 15+ Stories

Ravie LakshmananFeb 05, 2026Cybersecurity / Hacking News This week didn’t produce one big headline. It produced many small signals — the kind that quietly shape what attacks will look like next. Researchers tracked intrusions that start in ordinary places: developer workflows, remote tools, cloud access, identity paths, and even routine user actions. Nothing looked dramatic […]
Guía del comprador sobre el control del uso de la IA
La realidad actual de «IA en todas partes» está entretejida en los flujos de trabajo diarios de toda la empresa, integrada en un mundo de plataformas SaaS, navegadores, copilotos, extensiones y herramientas paralelas que se están expandiendo rápidamente más rápido de lo que los equipos de seguridad pueden rastrear. Sin embargo, la mayoría de las […]
Los piratas informáticos de Infy reanudan sus operaciones con nuevos servidores C2 después de que finaliza el apagón de Internet en Irán
Rabi Lakshmanan5 de febrero de 2026Malware/Ciberespionaje El elusivo grupo de amenaza iraní conocido como Infy (también conocido como Príncipe de Persia) ha evolucionado sus tácticas como parte de un esfuerzo por cubrir sus huellas, incluso mientras prepara una nueva infraestructura de comando y control (C2) para coincidir con el fin de un apagón generalizado de […]
La falla crítica de n8n CVE-2026-25049 permite la ejecución de comandos del sistema a través de flujos de trabajo maliciosos
Rabi Lakshmanan5 de febrero de 2026Automatización/vulnerabilidades del flujo de trabajo Se ha revelado una nueva vulnerabilidad de seguridad crítica en la plataforma de automatización de flujo de trabajo n8n que podría explotarse con éxito para ejecutar comandos arbitrarios del sistema. Esta falla, rastreada como CVE-2026-25049 (puntuación CVSS: 9,4), se debe a una desinfección inadecuada que […]