Los piratas informáticos aprovechan React2Shell para secuestrar el tráfico web a través de servidores NGINX comprometidos
Rabi Lakshmanan5 de febrero de 2026Seguridad web/vulnerabilidades Los investigadores de ciberseguridad han detallado una campaña activa de secuestro de tráfico web dirigida a instalaciones de NGINX y paneles administrativos como Baota (BT) en un intento de enrutarlos a través de la infraestructura de los atacantes. Datadog Security Labs dijo que ha observado actores de amenazas […]
Microsoft desarrolla un escáner para detectar puertas traseras en modelos de lenguaje abiertos a gran escala
Rabi Lakshmanan4 de febrero de 2026Inteligencia artificial/seguridad del software Microsoft anunció el miércoles que ha desarrollado un escáner liviano que puede detectar puertas traseras en modelos de lenguaje a gran escala (LLM) abiertos y mejorar la confiabilidad general de los sistemas de inteligencia artificial (IA). Según el equipo de seguridad de inteligencia artificial del gigante […]
La campaña de malware DEAD#VAX implementa AsyncRAT a través de archivos de phishing VHD alojados en IPFS
Rabi Lakshmanan4 de febrero de 2026Malware/Seguridad de terminales Los cazadores de amenazas han revelado detalles de una nueva campaña de malware sigilosa llamada DEAD#VAX. La campaña combina «técnicas disciplinadas y explotación sofisticada de la funcionalidad legítima del sistema» para eludir los mecanismos de detección tradicionales e implementar un troyano de acceso remoto (RAT) conocido como […]
Amaranth-Dragon, vinculado a China, explota las fallas de WinRAR para espionaje
Se cree que los actores de amenazas vinculados a China estarán involucrados en nuevas operaciones de ciberespionaje dirigidas a gobiernos y agencias de aplicación de la ley en todo el sudeste asiático a lo largo de 2025. Check Point Research está rastreando un grupo de actividad previamente indocumentado bajo el nombre «Amaranth-Dragon», que, según dice, […]
Orchid Security aporta observabilidad continua de la identidad a las aplicaciones empresariales
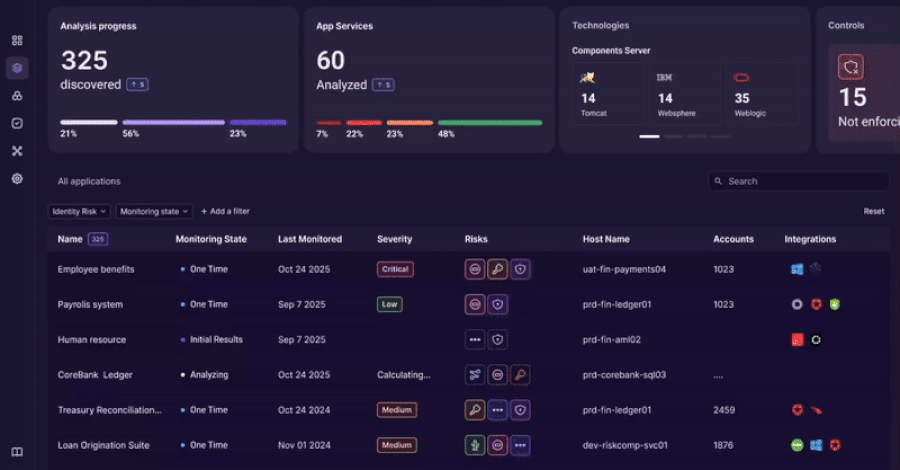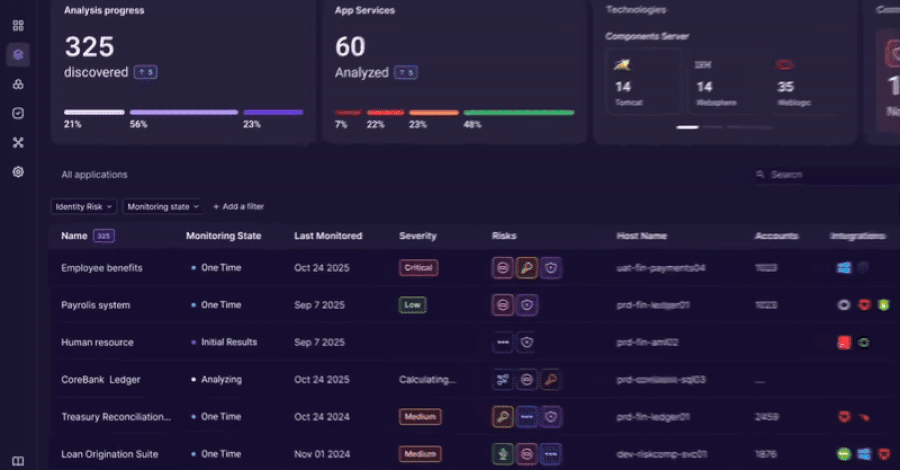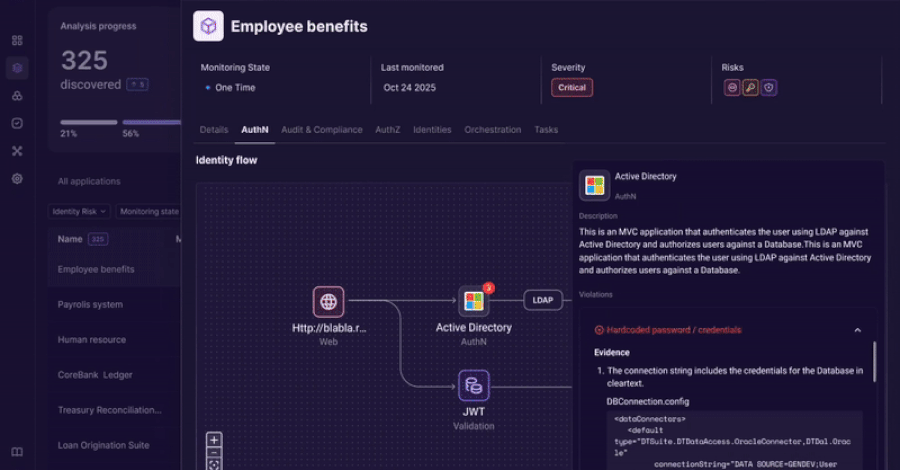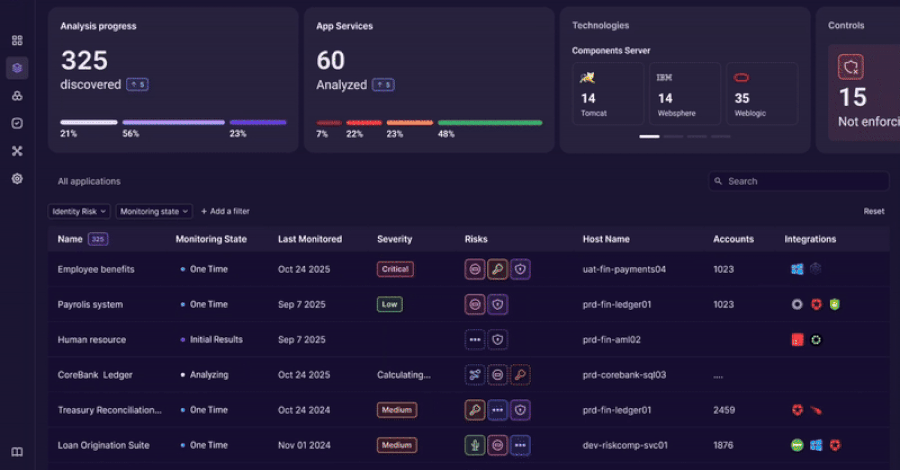
noticias de piratas informáticos4 de febrero de 2026Seguridad de identidad/Operaciones de seguridad Un enfoque innovador para descubrir, analizar y gestionar el uso de identidades que va más allá de los controles tradicionales de IAM. Desafío: la identidad existe fuera de la pila de identidades Se crearon herramientas de gestión de identidades y accesos para gestionar […]
Cómo las decisiones tempranas dan forma a las investigaciones de respuesta a incidentes

Muchas fallas en la respuesta a incidentes no se deben a la falta de herramientas, inteligencia o habilidades técnicas. Resultan de lo que sucede inmediatamente después de la detección, cuando la presión es alta y la información es incompleta. Hemos visto equipos de IR recuperarse de intrusiones avanzadas con telemetría limitada. También he visto equipos […]
Microsoft advierte que Python Infostears se dirige a macOS mediante anuncios e instaladores falsos
Ravi Lakshmanan4 de febrero de 2026Publicidad maliciosa/ladrones de información Microsoft advirtió que los ataques de robo de información se están «expandiendo rápidamente» más allá de Windows para apuntar al entorno macOS de Apple aprovechando lenguajes multiplataforma como Python y abusando de plataformas confiables para la distribución a gran escala. El equipo Defender Security Research del […]
Eclipse Foundation requiere controles de seguridad previos a la publicación para extensiones VSX abiertas

Ravi Lakshmanan4 de febrero de 2026Seguridad de la cadena de suministro/codificación segura La Fundación Eclipse, que gestiona el Registro Open VSX, anunció planes para realizar controles de seguridad antes de que se publiquen las extensiones de Microsoft Visual Studio Code (VS Code) en repositorios de código abierto para combatir las amenazas a la cadena de […]
Docker corrige una falla crítica de Ask Gordon AI que permite la ejecución de código a través de metadatos de imágenes
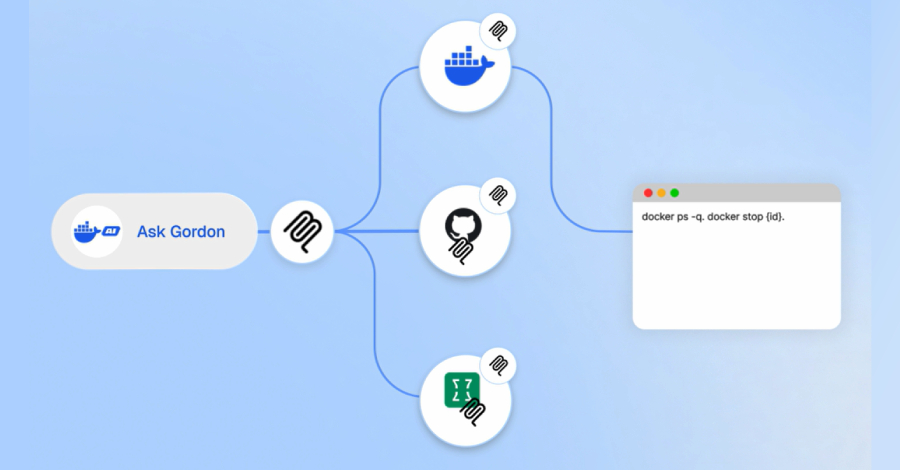
Ravi Lakshmanan3 de febrero de 2026Inteligencia artificial/vulnerabilidades Los investigadores de ciberseguridad han detallado una falla de seguridad parcheada que afecta a Ask Gordon, el asistente de inteligencia artificial (IA) integrado en Docker Desktop y la interfaz de línea de comandos (CLI) de Docker. Esta falla podría explotarse para ejecutar código o filtrar datos confidenciales. Esta […]
Aprenda qué construir, comprar y automatizar

noticias de piratas informáticos3 de febrero de 2026Detección de amenazas/seguridad empresarial La mayoría de los equipos de seguridad actuales están enterrados en herramientas. Demasiados paneles de control. Demasiado ruido. No hay suficientes avances reales. Todos los proveedores prometen “cobertura total” y “automatización impulsada por IA”, pero dentro de la mayoría de los SOC, los equipos […]
Los piratas informáticos explotan la falla de Metro4Shell RCE en el paquete npm de React Native CLI
Ravi Lakshmanan3 de febrero de 2026Código abierto/vulnerabilidades Se ha observado que los actores de amenazas explotan una falla de seguridad crítica que afecta a Metro Development Server en el popular paquete npm «@react-native-community/cli». La empresa de ciberseguridad VulnCheck anunció el 21 de diciembre de 2025 que observó el primer exploit de CVE-2025-11953 (también conocido como […]
APT28 utiliza Microsoft Office CVE-2026-21509 en un ataque de malware centrado en el espionaje
Ravi Lakshmanan3 de febrero de 2026Vulnerabilidades/Malware Se cree que un actor de amenazas patrocinado por el estado vinculado a Rusia conocido como APT28 (también conocido como UAC-0001) aprovechó una falla de seguridad recientemente revelada en Microsoft Office como parte de una campaña con el nombre en código Operación Neusploit. Zscaler ThreatLabz dijo que observó a […]