El paquete malicioso PyPI se hace pasar por SymPy e implementa XMRig Miner en hosts Linux
Rabi Lakshmanan22 de enero de 2026Criptojacking/Malware Se descubrió que un nuevo paquete malicioso descubierto en el Índice de paquetes de Python (PyPI) se hacía pasar por una popular biblioteca matemática simbólica e implementaba una carga útil maliciosa, incluido un minero de criptomonedas, en hosts Linux. El paquete, llamado sympy-dev, imita SymPy y copia exactamente la […]
La omisión de autenticación de SmarterMail explotada 2 días después del lanzamiento del parche
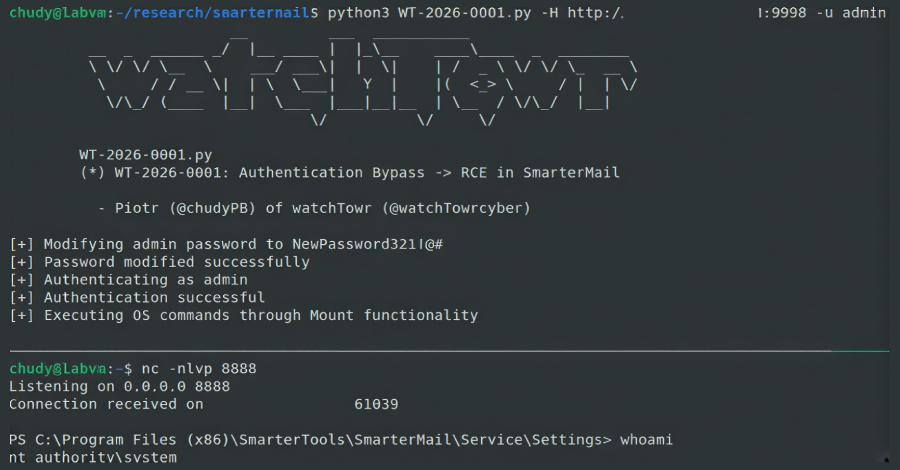
Rabi Lakshmanan22 de enero de 2026Vulnerabilidades/Seguridad del correo electrónico Una nueva falla de seguridad en el software de correo electrónico SmarterTools SmarterMail ahora está siendo explotada dos días después del lanzamiento de un parche. Esta vulnerabilidad actualmente no tiene un identificador CVE y watchTowr Labs la rastrea como WT-2026-0001. Parchado por SmarterTools con la compilación […]
El ataque automatizado FortiGate aprovecha el SSO de FortiCloud para cambiar la configuración del firewall

Rabi Lakshmanan22 de enero de 2026Seguridad/vulnerabilidades de la red La firma de ciberseguridad Arctic Wolf advirtió sobre un «nuevo grupo de actividad maliciosa automatizada» que involucra cambios no autorizados en la configuración del firewall en los dispositivos Fortinet FortiGate. El grupo dijo que la campaña comenzó el 15 de enero de 2026, y agregó que […]
Cisco corrige CVE-2026-20045 de día cero explotado activamente en Unified CM y Webex

Ravi Lakshmanan22 de enero de 2026Vulnerabilidad/día cero Cisco ha lanzado un nuevo parche para abordar lo que describe como una vulnerabilidad de seguridad «crítica» que afecta a múltiples productos de comunicaciones unificadas (CM) e instancias dedicadas de Webex Calling. Esta vulnerabilidad se está explotando activamente como un ataque de día cero. La vulnerabilidad CVE-2026-20045 (puntuación […]
La campaña ‘PurpleBravo’ de Corea del Norte apunta a 3.136 direcciones IP con entrevistas de trabajo falsas
Se han identificado hasta 3.136 direcciones IP individuales asociadas con posibles objetivos de la campaña Contagious Interview, que afirma incluir 20 organizaciones víctimas potenciales en los sectores de inteligencia artificial (IA), criptomonedas, servicios financieros, servicios de TI, marketing y desarrollo de software en Europa, el sur de Asia, Medio Oriente y América Central. Este nuevo […]
Zoom y GitLab lanzan actualizaciones de seguridad que corrigen fallas de derivación de RCE, DoS y 2FA
Rabi Lakshmanan21 de enero de 2026Vulnerabilidad/Seguridad de la red Zoom y GitLab han lanzado actualizaciones de seguridad que resuelven una serie de vulnerabilidades de seguridad que podrían provocar una denegación de servicio (DoS) o la ejecución remota de código. El problema más grave es una falla de seguridad crítica que afecta al enrutador multimedia Zoom […]
Cómo los MSSP inteligentes aprovechan la IA para aumentar las ganancias con la mitad de su personal

noticias de piratas informáticos21 de enero de 2026Inteligencia artificial/automatización En 2026, todos los proveedores de seguridad gestionada se enfrentarán al mismo problema. Clientes que tienen demasiadas alertas, muy pocos analistas y requieren «protección de nivel CISO» en los presupuestos de pequeñas empresas. ¿verdad? La mayoría de los MSSP funcionan con mayor intensidad, no de forma […]
Las plataformas de evaluación de exposición señalan un cambio de enfoque
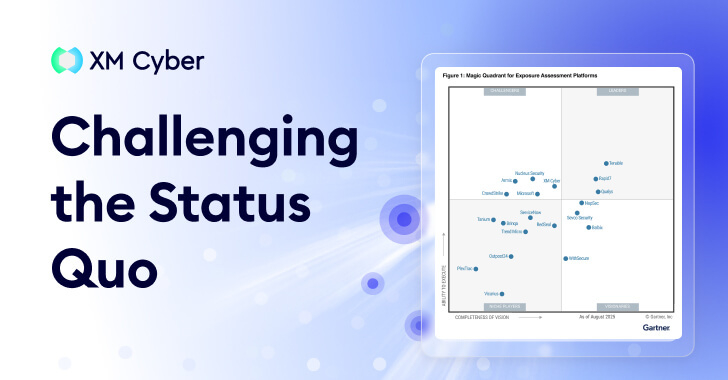
Gartner® no crea nuevas categorías a la ligera. Normalmente, las nuevas siglas surgen sólo cuando resulta matemáticamente imposible completar una «lista de tareas pendientes» para toda la industria. Por lo tanto, la introducción de la categoría Plataforma de evaluación de exposición (EAP) parece ser un reconocimiento formal de que la gestión de vulnerabilidades (VM) tradicional […]
Una falla en el marco de IA de Chainlit permite el robo de datos mediante la lectura de archivos y errores SSRF

Rabi Lakshmanan21 de enero de 2026Vulnerabilidad / Inteligencia Artificial Se ha descubierto una vulnerabilidad de seguridad en el popular marco de inteligencia artificial (IA) de código abierto Chainlit. Esta vulnerabilidad podría permitir a un atacante robar datos confidenciales y potencialmente permitir el movimiento lateral dentro de una organización susceptible. Zafran Security dijo que las fallas […]
El marco de malware VoidLink Linux creado con asistencia de IA alcanza 88.000 líneas de código

Se cree que un sofisticado marco de malware para Linux descubierto recientemente, conocido como VoidLink, fue desarrollado por una sola persona con la ayuda de modelos de inteligencia artificial (IA). Esto se debe a los nuevos hallazgos de Check Point Research, que identifican errores de seguridad operativa por parte de los creadores del malware y […]
LastPass advierte sobre mensajes de mantenimiento falsos dirigidos a las contraseñas maestras de los usuarios

Rabi Lakshmanan21 de enero de 2026Seguridad del correo electrónico/malware LastPass advierte a los usuarios que hay activa una nueva campaña de phishing que se hace pasar por el servicio de administración de contraseñas y tiene como objetivo engañar a los usuarios para que revelen sus contraseñas maestras. La campaña, que comenzó alrededor del 19 de […]
CERT/CC advierte que un error en el analizador binario podría permitir la ejecución de código privilegiado de Node.js
Rabi Lakshmanan21 de enero de 2026Código abierto/vulnerabilidades Se ha revelado una vulnerabilidad de seguridad en la popular biblioteca npm del analizador binario que podría explotarse con éxito para ejecutar JavaScript arbitrario. Esta vulnerabilidad se rastrea como CVE-2026-1245 (puntuación CVSS: N/A) y afecta a todas las versiones del módulo anteriores a la versión 2.3.0, lo que […]