Los piratas informáticos vinculados a Corea del Norte atacan a los desarrolladores a través de proyectos maliciosos de VS Code
Se ha observado que los actores de amenazas norcoreanos asociados con la campaña Contagion Interview de larga duración utilizan proyectos maliciosos de Microsoft Visual Studio Code (VS Code) como señuelos que proporcionan puertas traseras a los puntos finales comprometidos. Según Jamf Threat Labs, los últimos hallazgos demuestran la evolución continua de nuevas tácticas descubiertas por […]
Tres fallas en el servidor Git de Anthropic MCP permiten el acceso a archivos y la ejecución de código
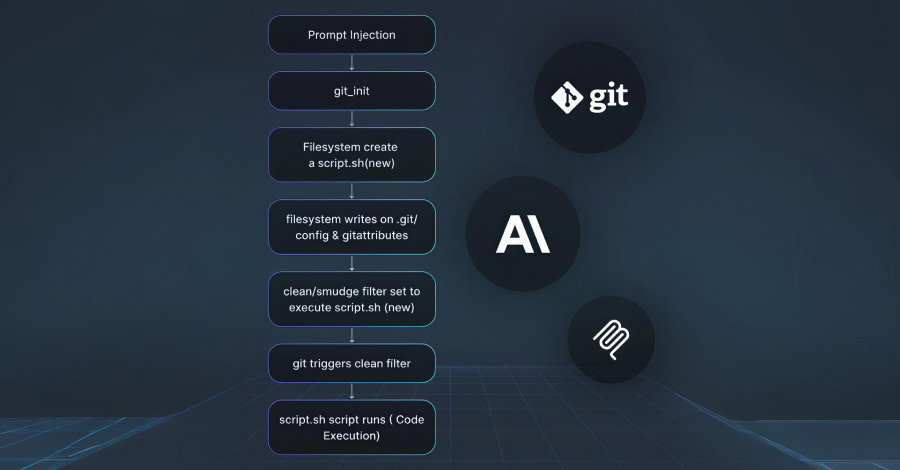
Ravi Lakshmanan20 de enero de 2026Vulnerabilidad / Inteligencia Artificial Se ha revelado una serie de tres vulnerabilidades de seguridad en mcp-server-git, el servidor oficial Git Model Context Protocol (MCP) mantenido por Anthropic. Esto se puede aprovechar para leer o eliminar archivos arbitrarios y ejecutar código bajo ciertas condiciones. «Estas fallas pueden explotarse mediante inyección rápida, […]
Los piratas informáticos utilizan mensajes de LinkedIn para difundir malware RAT mediante la descarga de DLL
Rabi Lakshmanan20 de enero de 2026Inteligencia de amenazas/malware Investigadores de ciberseguridad han descubierto una nueva campaña de phishing que explota mensajes privados de redes sociales para propagar cargas útiles maliciosas. Es probable que esto tenga como objetivo implementar un troyano de acceso remoto (RAT). ReliaQuest dijo en un informe compartido con The Hacker News que […]
Los riesgos ocultos de las cuentas huérfanas
noticias de piratas informáticos20 de enero de 2026Seguridad empresarial/Seguridad de IA El problema: la identidad residual A medida que las organizaciones crecen y evolucionan, los empleados, contratistas, servicios y sistemas van y vienen, pero a menudo esas cuentas permanecen. Estas cuentas abandonadas o “huérfanas” permanecen inactivas en aplicaciones, plataformas, activos y consolas en la nube. […]
El malware Evelyn Stealer explota la extensión VS Code para robar credenciales y criptografía de desarrollador
Rabi Lakshmanan20 de enero de 2026Seguridad en la nube/seguridad del desarrollador Investigadores de ciberseguridad han revelado detalles de una campaña de malware dirigida a desarrolladores de software con una nueva herramienta de robo de información llamada Evelyn Stealer, armada con el ecosistema de extensión Microsoft Visual Studio Code (VS Code). «Este malware está diseñado para […]
Cloudflare corrige el error de validación de ACME y permite omitir WAF al servidor de origen
Rabi Lakshmanan20 de enero de 2026Seguridad web/vulnerabilidades Cloudflare ha abordado una vulnerabilidad de seguridad que afecta la lógica de validación del Entorno de gestión de certificados automatizado (ACME) y permite el acceso a los servidores de origen eludiendo los controles de seguridad. «La vulnerabilidad se debió a la forma en que nuestra red de borde […]
Por qué todavía se pasa por alto el secreto de los paquetes de JavaScript
Las filtraciones de claves API ya no son infrecuentes, al igual que las infracciones posteriores. Entonces, ¿por qué los tokens sensibles siguen estando expuestos tan fácilmente? Para averiguarlo, el equipo de investigación de Intruder investigó qué cubren realmente los escáneres de vulnerabilidades tradicionales y creó un nuevo método de detección secreto para abordar las lagunas […]
Tudou Guaranteed Marketplace detiene el comercio de Telegram después de procesar más de $12 mil millones

Rabi Lakshmanan20 de enero de 2026Criptomoneda/Inteligencia Artificial Un mercado de garantía basado en Telegram conocido por promover una amplia gama de servicios ilegales parece estar cerrando sus operaciones, según una nueva investigación de Elliptic. La empresa de inteligencia Blockchain, Tudou Guarantee, dijo que efectivamente dejó de operar a través de su grupo público Telegram después […]
La falla de inyección rápida de Google Gemini expone datos privados del calendario a través de invitaciones maliciosas
Los investigadores de ciberseguridad han detallado una falla de seguridad que aprovecha la inyección indirecta dirigida a Google Gemini como una forma de eludir las barreras de autorización y utilizar Google Calendar como mecanismo de extracción de datos. Según Liad Eliyahu, jefe de investigación de Miggo Security, la vulnerabilidad permitió a un atacante eludir los […]
Fortinet Exploits, RedLine Clipjack, NTLM Crack, Copilot Attack & More

Ravie LakshmananJan 19, 2026Hacking News / Cybersecurity In cybersecurity, the line between a normal update and a serious incident keeps getting thinner. Systems that once felt reliable are now under pressure from constant change. New AI tools, connected devices, and automated systems quietly create more ways in, often faster than security teams can react. This […]
The High (and Hidden) Costs for Cloud-First Businesses

Just a few years ago, the cloud was touted as the «magic pill» for any cyber threat or performance issue. Many were lured by the «always-on» dream, trading granular control for the convenience of managed services. In recent years, many of us have learned (often the hard way) that public cloud service providers are not […]
Una nueva falla de hardware StackWarp rompe la protección AMD SEV-SNP en las CPU Zen 1-5
Ravi Lakshmanan19 de enero de 2026Seguridad/vulnerabilidades del hardware Un equipo de académicos del Centro Helmholtz de Seguridad de la Información CISPA de Alemania ha revelado detalles de una nueva vulnerabilidad de hardware que afecta a los procesadores AMD. La falla de seguridad, cuyo nombre en código es StackWarp, podría permitir que un atacante malicioso con […]