La extensión CrashFix Chrome sirve a ModeloRAT utilizando señuelos de bloqueo del navegador estilo ClickFix
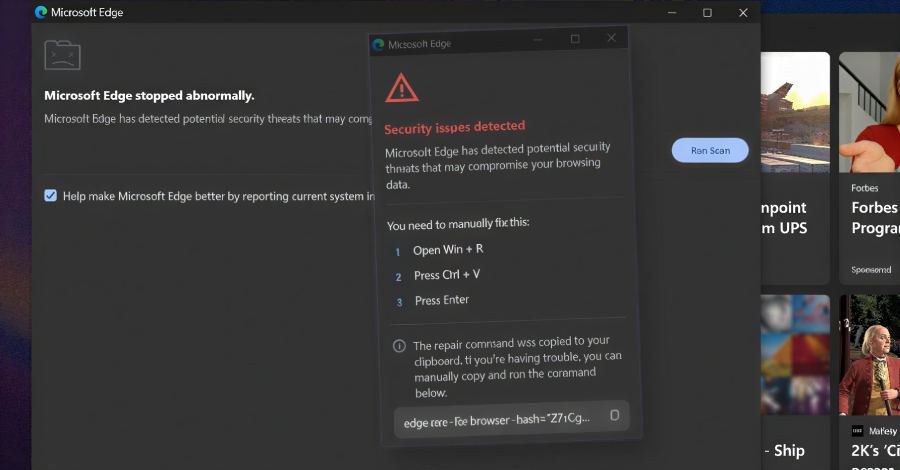
Investigadores de ciberseguridad han revelado detalles de una campaña en curso llamada KongTuke que utiliza una extensión maliciosa de Google Chrome que se hace pasar por un bloqueador de anuncios para bloquear intencionalmente los navegadores web, utiliza señuelos similares a ClickFix para engañar a las víctimas para que ejecuten comandos arbitrarios y entrega un troyano […]
Un error de seguridad en el panel de malware StealC permite a los investigadores monitorear las operaciones de los actores de amenazas

Ravi Lakshmanan19 de enero de 2026Inteligencia de amenazas/malware Investigadores de ciberseguridad han revelado una vulnerabilidad de secuencias de comandos entre sitios (XSS) en el panel de control basado en web utilizado por los operadores de ladrones de información StealC. Esto nos permite recopilar información importante sobre uno de los atacantes que utiliza el malware en […]
El líder del ransomware Black Basta se añade a las notificaciones rojas de los más buscados de la UE y de INTERPOL

Ravi Lakshmanan17 de enero de 2026Aplicación de la ley/delito cibernético Las autoridades policiales de Ucrania y Alemania han identificado a dos ciudadanos ucranianos sospechosos de trabajar para el grupo de ransomware como servicio (RaaS) Black Basta, vinculado a Rusia. Además, las autoridades señalaron que el presunto líder del grupo, el ruso Oleg Evgenievich Nefedov (Нефедов […]
OpenAI muestra anuncios en ChatGPT a adultos estadounidenses registrados en planes Free and Go

17 de enero de 2026Ravi LakshmananInteligencia artificial/privacidad de datos OpenAI anunció el viernes que comenzará a mostrar anuncios en ChatGPT a usuarios adultos de EE. UU. que hayan iniciado sesión en los niveles gratuito y ChatGPT Go en las próximas semanas, a medida que la compañía de inteligencia artificial (IA) amplía el acceso a suscripciones […]
El malware GootLoader utiliza entre 500 y 1000 archivos ZIP concatenados para evadir la detección
16 de enero de 2026Ravi LakshmananPublicidad maliciosa/inteligencia sobre amenazas Se ha observado que un cargador de malware JavaScript (también conocido como JScript) llamado GootLoader utiliza archivos ZIP maliciosos diseñados para evadir los esfuerzos de detección al concatenar entre 500 y 1000 archivos. «Los adversarios están creando archivos fraudulentos como técnica anti-análisis», dijo Aaron Walton, investigador […]
Cinco extensiones maliciosas de Chrome se hacen pasar por Workday y NetSuite para hacerse cargo de las cuentas
Investigadores de ciberseguridad han descubierto cinco nuevas extensiones maliciosas del navegador web Google Chrome que se hacen pasar por plataformas de recursos humanos (RRHH) y planificación de recursos empresariales (ERP), como Workday, NetSuite y SuccessFactors, para tomar el control de las cuentas de las víctimas. «Las extensiones funcionan juntas para robar tokens de autenticación, bloquear […]
Su huella digital puede terminar justo en su puerta

16 de enero de 2026noticias de piratas informáticosPrivacidad/Protección de Datos Cierra la puerta por la noche. Evitas llamadas incompletas. Tienes cuidado con lo que publicas en las redes sociales. Pero ¿qué pasa con la información sobre ti que ya ha sido publicada sin tu permiso? Su nombre. dirección de casa. número telefónico. trabajo pasado. Querida […]
La puerta trasera de LOTUSLITE apunta a agencias políticas de EE. UU. que utilizan phishing con temática de Venezuela

16 de enero de 2026Ravi LakshmananMalware/Ciberespionaje Expertos en seguridad han revelado detalles de una nueva campaña dirigida al gobierno de Estados Unidos y a actores políticos que utilizan señuelos de temática política para ofrecer una puerta trasera conocida como LOTUSLITE. La campaña de malware dirigido utiliza señuelos relacionados con los recientes acontecimientos geopolíticos entre Estados […]
APT vinculada a China explota el día cero de Sitecore para atacar infraestructura crítica de EE. UU.

16 de enero de 2026Ravi LakshmananDía Cero/Ciberespionaje Se ha observado que actores de amenazas que se cree están alineados con China apuntan a sectores de infraestructura críticos en América del Norte desde al menos el año pasado. Cisco Talos, que está rastreando esta actividad bajo el nombre UAT-8837, ha evaluado con confianza media que se […]
Cisco parchea RCE de día cero explotado por APT vinculado a China en una puerta de enlace de correo electrónico segura

16 de enero de 2026Ravi LakshmananVulnerabilidades/Seguridad Web Cisco lanzó el jueves una actualización de seguridad para fallas de seguridad de máxima gravedad que afectan el software Cisco AsyncOS para Cisco Secure Email Gateway y Cisco Secure Email and Web Manager. Esto se produce casi un mes después de que la compañía revelara que había sido […]
La mala configuración de AWS CodeBuild expuso el repositorio de GitHub a posibles ataques a la cadena de suministro
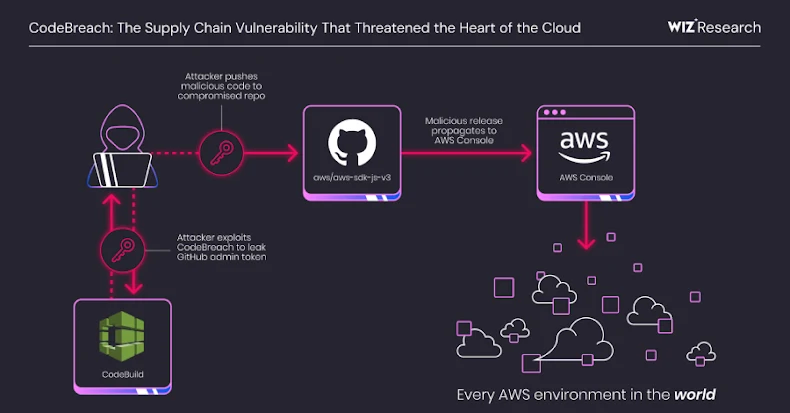
Una mala configuración crítica en CodeBuild de Amazon Web Services (AWS) podría resultar en una adquisición completa del propio repositorio GitHub de un proveedor de servicios en la nube que contiene el SDK de JavaScript de AWS, lo que podría poner en riesgo todos los entornos de AWS. La vulnerabilidad recibió el nombre en código […]
Una falla crítica en el complemento WordPress Modular DS se puede explotar activamente para obtener acceso de administrador

15 de enero de 2026Ravi LakshmananSeguridad web/vulnerabilidades Según Patchstack, se está explotando una falla de seguridad de máxima gravedad en un complemento de WordPress llamado Modular DS. Esta vulnerabilidad se rastrea como CVE-2026-23550 (puntuación CVSS: 10.0) y se describe como un caso de escalada de privilegios no autenticado que afecta a todas las versiones del […]