Los investigadores descubren un ataque de repetición que permite extraer datos de Microsoft Copilot con un solo clic
15 de enero de 2026Ravi LakshmananInyección rápida/seguridad empresarial Investigadores de ciberseguridad han revelado detalles de un nuevo método de ataque llamado «Reprompt». Esta técnica de ataque podría permitir a atacantes malintencionados robar datos confidenciales de chatbots de inteligencia artificial (IA) como Microsoft Copilot con un solo clic, evitando por completo los controles de seguridad corporativos. […]
AI Voice Cloning Exploit, Wi-Fi Kill Switch, PLC Vulns, and 14 More Stories

Jan 15, 2026Ravie LakshmananCybersecurity / Hacking News The internet never stays quiet. Every week, new hacks, scams, and security problems show up somewhere. This week’s stories show how fast attackers change their tricks, how small mistakes turn into big risks, and how the same old tools keep finding new ways to break in. Read on […]
La seguridad del modelo es el marco equivocado: el riesgo real es la seguridad del flujo de trabajo
15 de enero de 2026noticias de piratas informáticosSeguridad de datos/inteligencia artificial Incluso cuando los copilotos y asistentes de IA se convierten en parte de las operaciones diarias, los equipos de seguridad siguen centrados en proteger los propios modelos. Sin embargo, incidentes recientes sugieren que el mayor riesgo reside en otra parte: en los flujos de […]
4 hábitos obsoletos que destruirán el MTTR de su SOC en 2026
Aunque estamos en 2026, muchos SOC siguen funcionando de la misma manera que hace unos años, con herramientas y procesos diseñados para un panorama de amenazas completamente diferente. Dado el creciente volumen y complejidad de las ciberamenazas, las prácticas obsoletas ya no pueden satisfacer plenamente las necesidades de los analistas, lo que ralentiza significativamente las […]
La acción legal de Microsoft interrumpe la infraestructura de cibercrimen de RedVDS utilizada para fraude en línea
Microsoft anunció el miércoles que ha emprendido «medidas legales coordinadas» en Estados Unidos y el Reino Unido para interrumpir un servicio de suscripción de delitos cibernéticos llamado RedVDS que se dice que ha causado pérdidas millonarias por fraude. El gigante tecnológico dijo que el esfuerzo era parte de una operación policial más amplia en colaboración […]
Palo Alto corrige la falla DoS de GlobalProtect que podría bloquear el firewall sin iniciar sesión
15 de enero de 2026Ravi LakshmananSeguridad/vulnerabilidades de la red Palo Alto Networks ha publicado una actualización de seguridad para una falla de seguridad de alta gravedad que afecta a GlobalProtect Gateway y Portal. Afirma que existe un exploit de prueba de concepto (PoC) para esta falla. Esta vulnerabilidad se rastrea como CVE-2026-0227 (puntuación CVSS: 7,7) […]
Los investigadores rootean nulamente más de 550 servidores de comando de botnets Kimwolf y Aisuru
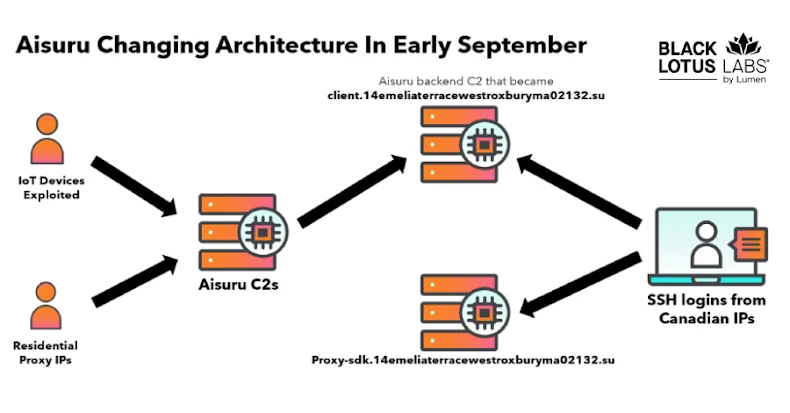
El equipo de Black Lotus Labs de Lumen Technologies anunció que había estado enrutando tráfico nulo a más de 550 nodos de comando y control (C2) asociados con la botnet AISURU/Kimwolf desde principios de octubre de 2025. AISURU y su homólogo de Android, Kimwolf, han surgido recientemente como una de las botnets más grandes, capaces […]
Los agentes de IA se están convirtiendo en una vía de escalada de privilegios
Los agentes de IA han pasado rápidamente de herramientas experimentales a componentes centrales de los flujos de trabajo diarios en seguridad, ingeniería, TI y operaciones. Lo que comenzó como asistentes de código personal, chatbots y copilotos para ayudar a las personas a mejorar su productividad ha evolucionado hasta convertirse en agentes compartidos en toda la […]
Los piratas informáticos aprovechan la descarga de archivos DLL de c-ares para eludir la seguridad e implementar malware
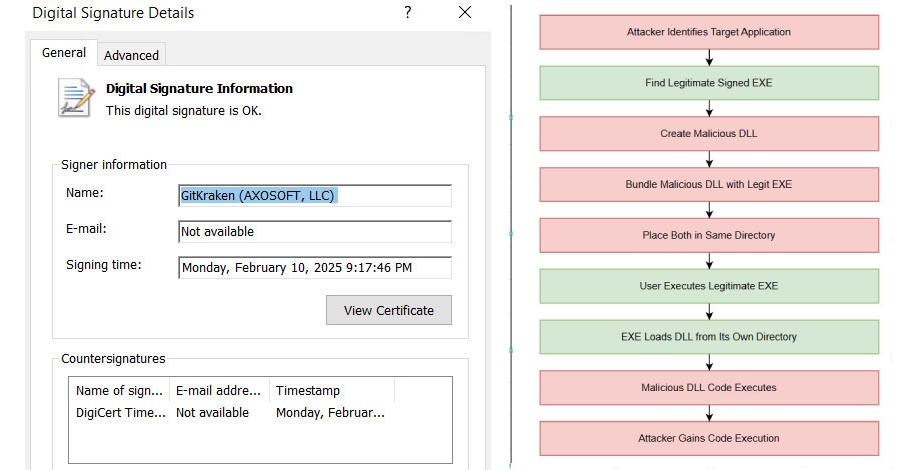
Los expertos en seguridad han detallado una campaña activa de malware que explota una vulnerabilidad de descarga de DLL en archivos binarios legítimos relacionados con la biblioteca c-ares de código abierto para eludir los controles de seguridad y ofrecer una amplia gama de troyanos y ladrones básicos. «El atacante logra la evasión combinando el malicioso […]
Fortinet corrige una falla crítica de FortiSIEM que permite la ejecución remota de código no autenticado
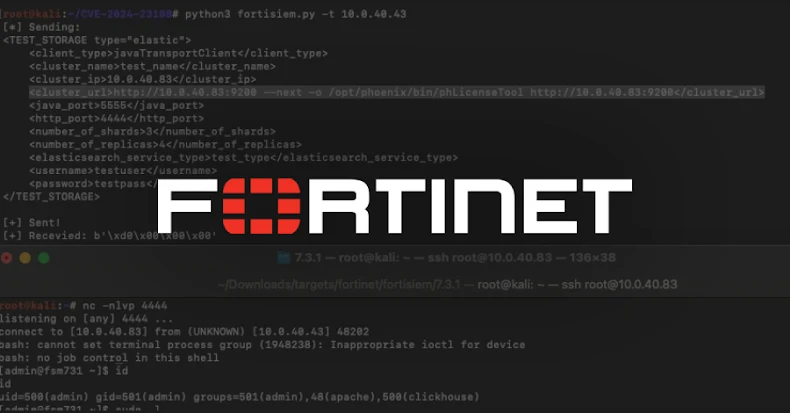
14 de enero de 2026Ravi LakshmananGestión de vulnerabilidades/parches Fortinet ha lanzado una actualización que corrige una falla de seguridad crítica que afecta a FortiSIEM y que podría permitir que un atacante no autenticado ejecute código en una instancia susceptible. La vulnerabilidad de inyección del sistema operativo (SO) rastreada como CVE-2025-64155 tiene una calificación de 9,4 […]
El 64% de las aplicaciones de terceros acceden a datos confidenciales sin motivo legítimo
El estudio, que analizó 4.700 sitios web importantes, encontró que el 64% de las aplicaciones de terceros ahora acceden a datos confidenciales sin una razón comercial legítima, frente al 51% en 2024. La actividad maliciosa en el sector gubernamental saltó del 2% al 12,9%, y 1 de cada 7 sitios educativos mostró un compromiso activo. […]
Microsoft corrige 114 fallas de Windows en el parche de enero de 2026, 1 de las cuales está siendo explotada activamente
Microsoft lanzó el martes su primera actualización de seguridad para 2026, abordando 114 fallas de seguridad, incluida una vulnerabilidad que anunció que estaba siendo explotada activamente en la naturaleza. De las 114 deficiencias, 8 se califican como críticas y 106 como importantes. Hasta 58 vulnerabilidades se clasificaron como escalada de privilegios, seguidas de 22 fallas […]