Una vulnerabilidad crítica en Node.js podría causar una falla del servidor debido al desbordamiento de la pila async_hooks

14 de enero de 2026Ravi LakshmananSeguridad/vulnerabilidades de la aplicación Node.js ha lanzado una actualización que soluciona un problema descrito como un problema de seguridad crítico que afecta a «prácticamente todas las aplicaciones de producción de Node.js». La explotación de este problema podría provocar una condición de denegación de servicio (DoS). «Node.js/V8 hace su mejor esfuerzo […]
El malware PLUGGYAPE utiliza Signal y WhatsApp para atacar a las Fuerzas Armadas de Ucrania
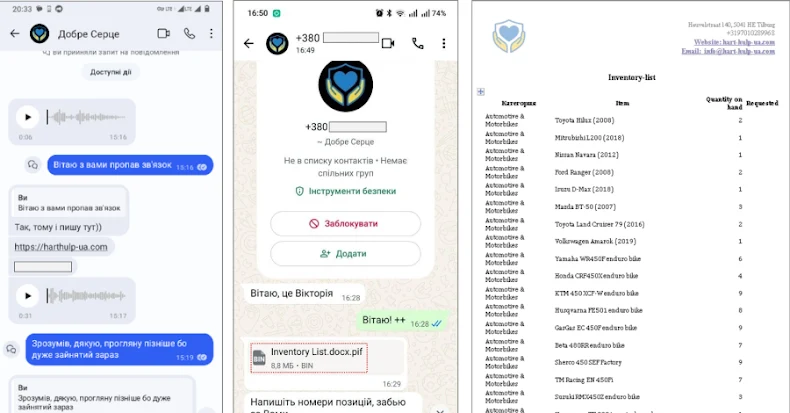
14 de enero de 2026Ravi LakshmananCiberespionaje/inteligencia sobre amenazas El Equipo de Respuesta a Emergencias Informáticas de Ucrania (CERT-UA) ha revelado detalles de un nuevo ciberataque dirigido a las Fuerzas Armadas entre octubre y diciembre de 2025 con un malware conocido como PLUGGYAPE. Se cree con confianza media que esta actividad es obra de un grupo […]
Una campaña de skimming web de larga duración roba tarjetas de crédito de las páginas de pago en línea
13 de enero de 2026Ravi Lakshmanan Seguridad web/robo de datos Los investigadores de ciberseguridad han descubierto una campaña de skimming web a gran escala que ha estado activa desde enero de 2022, dirigida a varias redes de pago importantes, incluidas American Express, Diners Club, Discover, JCB Co., Ltd., Mastercard y UnionPay. «Las organizaciones empresariales que […]
La extensión maliciosa de Chrome roba claves API de MEXC haciéndose pasar por una herramienta comercial
13 de enero de 2026Ravi LakshmananSeguridad web/fraude en línea Investigadores de ciberseguridad han detallado una extensión maliciosa de Google Chrome que puede robar claves API relacionadas con MEXC, un intercambio centralizado de criptomonedas (CEX) disponible en más de 170 países, haciéndose pasar por una herramienta para automatizar transacciones en la plataforma. La extensión se llama […]
Desde MCP y acceso a herramientas hasta la expansión de claves de API ocultas

13 de enero de 2026noticias de piratas informáticosInteligencia artificial/seguridad de automatización Los agentes de IA ya no se limitan a escribir código. lo están haciendo. Con herramientas como Copilot, Claude Code y Codex, ahora puede crear, probar e implementar software de un extremo a otro en minutos. Esta velocidad está remodelando la ingeniería, pero también […]
El nuevo malware avanzado VoidLink de Linux se dirige a entornos de nube y contenedores

13 de enero de 2026Ravi LakshmananInteligencia de amenazas/Ciberespionaje Investigadores de ciberseguridad han revelado detalles de un marco de malware rico en funciones y previamente indocumentado cuyo nombre en código es VoidLink y que está diseñado específicamente para el acceso sigiloso a largo plazo a entornos de nube basados en Linux. Según un nuevo informe de […]
¿Qué deberíamos aprender de cómo los atacantes aprovecharán la IA en 2025?

13 de enero de 2026noticias de piratas informáticosInteligencia contra amenazas/seguridad de identidad Vieja estrategia, nueva escala: mientras los defensores persiguen tendencias, los atacantes optimizan los fundamentos. A la industria de la seguridad le encanta hablar de «nuevas» amenazas. Ataques usando IA. Cifrado resistente a lo cuántico. Arquitectura de confianza cero. Pero si miras a tu […]
ServiceNow corrige una falla crítica en la plataforma de IA que permite la suplantación de usuarios no autenticados

13 de enero de 2026Ravi LakshmananVulnerabilidades / Seguridad SaaS ServiceNow ha revelado detalles de una falla de seguridad crítica que afecta a la plataforma ServiceNow AI y que actualmente se está reparando. Esta falla podría permitir que un usuario no autenticado se haga pasar por otro usuario y realice acciones arbitrarias como ese usuario. Esta […]
Una nueva campaña de malware ofrece Remcos RAT a través de un ataque de Windows de varias etapas
13 de enero de 2026Ravi LakshmananMalware/Seguridad de terminales Investigadores de ciberseguridad han revelado detalles de una nueva campaña llamada «SHADOW#REACTOR». La campaña utiliza una cadena de ataque evasiva de varias etapas para distribuir una herramienta de administración remota disponible comercialmente llamada Remcos RAT para establecer un acceso remoto persistente y encubierto. «La cadena de infección […]
CISA advierte que se está explotando activamente la vulnerabilidad de Gogs que permite la ejecución de código

13 de enero de 2026Ravi LakshmananVulnerabilidad/Seguridad de la red La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) ha agregado una falla de seguridad de alta gravedad que afecta a Gogs a su catálogo de vulnerabilidades explotadas conocidas (KEV), advirtiendo que puede explotarse activamente. Esta vulnerabilidad se rastrea como CVE-2025-8110 (puntuación CVSS: […]
El ataque a la cadena de suministro n8n explota los nodos comunitarios para robar tokens OAuth
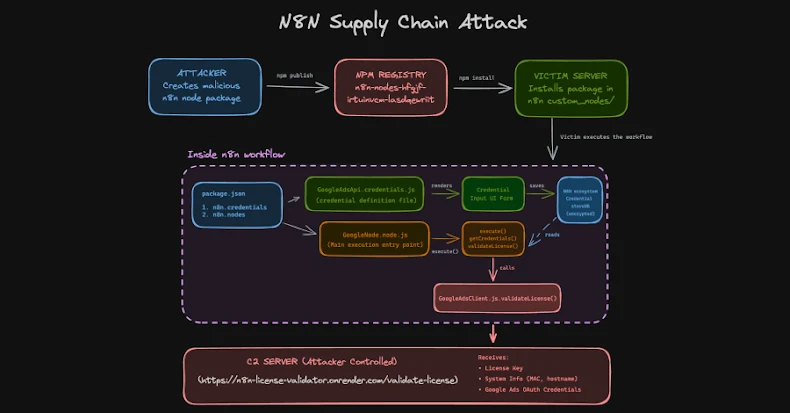
12 de enero de 2026Ravi LakshmananVulnerabilidad/Automatización del flujo de trabajo Se ha observado que los actores de amenazas cargan un conjunto de ocho paquetes en el registro npm haciéndose pasar por integraciones dirigidas a la plataforma de automatización del flujo de trabajo n8n para robar las credenciales OAuth de los desarrolladores. Uno de esos paquetes, […]
AI Automation Exploits, Telecom Espionage, Prompt Poaching & More

Jan 12, 2026Ravie LakshmananHacking News / Cybersecurity This week made one thing clear: small oversights can spiral fast. Tools meant to save time and reduce friction turned into easy entry points once basic safeguards were ignored. Attackers didn’t need novel tricks. They used what was already exposed and moved in without resistance. Scale amplified the […]