La botnet GoBruteforcer explota credenciales débiles para apuntar a bases de datos de proyectos criptográficos
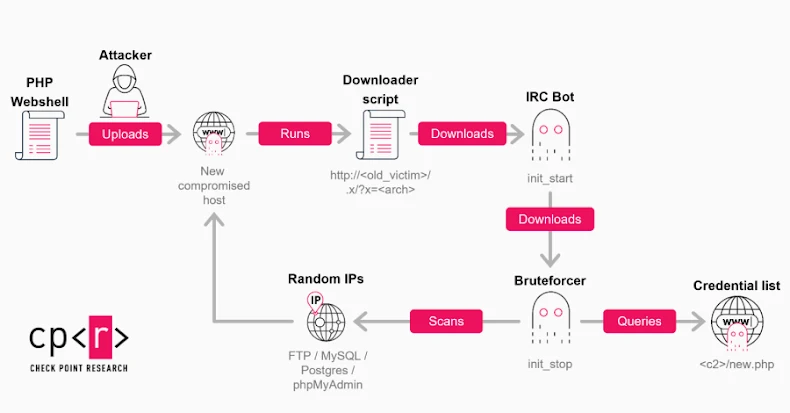
Una nueva ola de ataques GoBruteforcer tiene como objetivo las bases de datos de criptomonedas y proyectos blockchain, colocándolos en botnets que pueden forzar contraseñas de usuario para servicios como FTP, MySQL, PostgreSQL y phpMyAdmin en servidores Linux. «La ola actual de campañas está siendo impulsada por dos factores: la reutilización masiva de implementaciones de […]
Anthropic lanza Claude AI para atención médica con acceso seguro a registros médicos
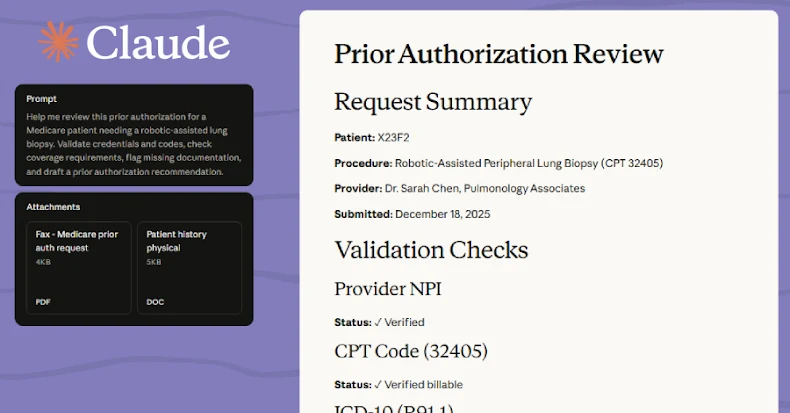
12 de enero de 2026Ravi LakshmananInteligencia artificial/salud Anthropic se ha convertido en la última empresa de inteligencia artificial (IA) en anunciar un nuevo conjunto de funciones que brindarán a los usuarios de su plataforma Claude una comprensión más profunda de su información de salud. Bajo una iniciativa llamada Claude for Healthcare, los suscriptores de los […]
Los investigadores descubren que los proveedores de servicios facilitan estafas en la matanza de cerdos a escala industrial
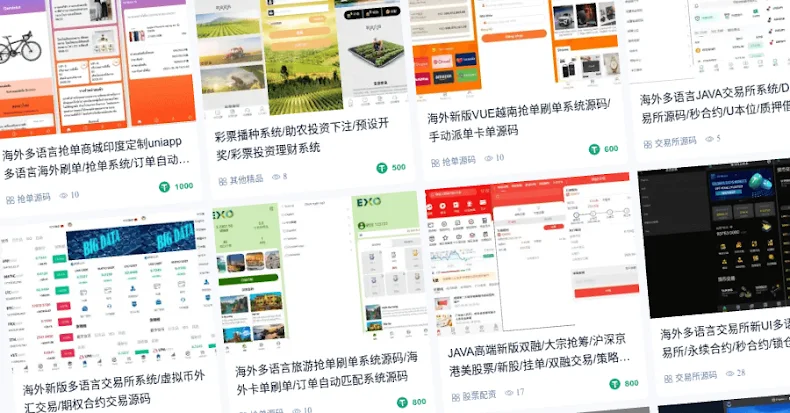
Los investigadores de ciberseguridad han destacado dos proveedores de servicios que brindan a las redes criminales en línea las herramientas y la infraestructura necesarias para facilitar la economía de la matanza de cerdos como servicio (PBaaS). Desde al menos 2016, grupos criminales de habla china han establecido centros de fraude a escala industrial en todo […]
MuddyWater lanza RustyWater RAT mediante phishing en todo el sector de Medio Oriente
10 de enero de 2026Ravi LakshmananCiberespionaje/malware Se cree que el actor de amenazas iraní conocido como MuddyWater participó en campañas de phishing dirigidas a instituciones diplomáticas, marítimas, financieras y de comunicaciones en el Medio Oriente utilizando un implante basado en Rust conocido con el nombre en clave RustyWater. «La campaña utiliza suplantación de íconos y […]
Europol detiene a 34 miembros españoles de Black Axe por fraude de 5,9 millones de euros y crimen organizado

10 de enero de 2026Ravi LakshmananDelitos cibernéticos/delitos financieros Europol anunció el viernes que había detenido en España a 34 personas sospechosas de ser miembros de la organización criminal internacional Black Axe. En el marco de una operación llevada a cabo por la Policía Nacional española en colaboración con la Policía Criminal de Baviera y Europol, […]
Los piratas informáticos vinculados a China explotan el día cero de VMware ESXi para escapar de las máquinas virtuales
9 de enero de 2026Ravi LakshmananVirtualización/Vulnerabilidad Se sospecha que los atacantes de habla china utilizan dispositivos VPN de SonicWall comprometidos como vector de acceso inicial para implementar un exploit de VMware ESXi que puede haberse desarrollado en febrero de 2024. La empresa de ciberseguridad Huntress, que observó la actividad en diciembre de 2025 y la […]
El APT28 de Rusia lleva a cabo una campaña de robo de credenciales dirigida a organizaciones energéticas y políticas
9 de enero de 2026Ravi LakshmananSeguridad del correo electrónico/inteligencia contra amenazas Los actores de amenazas patrocinados por el Estado ruso han estado implicados en una serie de nuevos ataques de recolección de credenciales dirigidos a personas asociadas con el Instituto de Investigación Nuclear y Energética de Turquía, así como a personal afiliado a organizaciones y […]
El revuelo que puedes ignorar (y los riesgos que no puedes ignorar)

9 de enero de 2026noticias de piratas informáticosInteligencia artificial/seguridad empresarial Mientras las organizaciones planifican para 2026, las predicciones sobre ciberseguridad están en todas partes. Sin embargo, muchas estrategias todavía están determinadas por los titulares y la especulación más que por la evidencia. El verdadero desafío no es la falta de previsibilidad. Se trata de identificar […]
La puntuación de defectos de Trend Micro Apex Central RCE es 9,8 CVSS para la versión local de Windows
9 de enero de 2026Ravi LakshmananVulnerabilidades/Seguridad de endpoints Trend Micro ha publicado actualizaciones de seguridad para abordar múltiples vulnerabilidades de seguridad que afectan a la versión local de Apex Central para Windows. Contiene un error crítico que podría provocar la ejecución de código arbitrario. Esta vulnerabilidad se rastrea como CVE-2025-69258 y tiene una puntuación CVSS […]
CISA deroga 10 directivas de emergencia de ciberseguridad emitidas entre 2019 y 2024

9 de enero de 2026Rabi LakshmananGobierno/Gestión de vulnerabilidad La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) anunció el jueves que rescindirá 10 Directivas de Emergencia (Eds) emitidas entre 2019 y 2024. Aquí hay una lista de directivas que actualmente se consideran cerradas: CISA dijo que estas directivas se emitieron para proteger […]
El FBI advierte que los piratas informáticos norcoreanos están utilizando códigos QR maliciosos en el phishing

9 de enero de 2026Ravi LakshmananSeguridad móvil/Seguridad del correo electrónico La Oficina Federal de Investigaciones (FBI) de Estados Unidos emitió el jueves una advertencia de que atacantes patrocinados por el estado de Corea del Norte están utilizando códigos QR maliciosos en campañas de phishing dirigidas a organizaciones del país. «A partir de 2025, los actores […]
Gusano de WhatsApp propaga el troyano bancario Astaroth por todo Brasil a través de mensajes automatizados de contacto
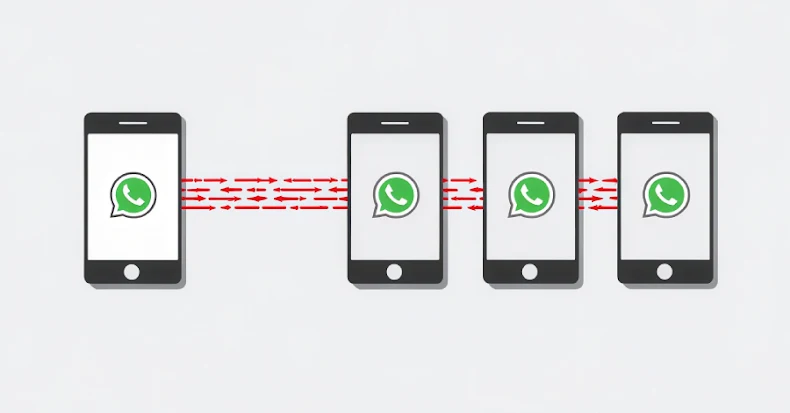
8 de enero de 2026Rabi LakshmananMalware/delitos financieros Investigadores de ciberseguridad han revelado detalles de una nueva campaña que utiliza WhatsApp como vector de distribución de un troyano bancario de Windows llamado Astaroth en un ataque dirigido a Brasil. La campaña recibió el nombre en código «Boto Cor-de-Rosa» de la Unidad de Investigación de Amenazas de […]