UAT-7290 vinculado a China apunta a empresas de telecomunicaciones con malware de Linux y nodos ORB
8 de enero de 2026Ravi LakshmananInteligencia de amenazas/malware Se cree que un actor de amenazas afiliado a China conocido como UAT-7290 está realizando infiltraciones basadas en espionaje contra organizaciones en el sur de Asia y el sudeste de Europa. Según un informe de Cisco Talos publicado hoy, este grupo de actividades ha estado activo desde […]
RustFS Flaw, Iranian Ops, WebUI RCE, Cloud Leaks, and 12 More Stories

Jan 08, 2026Ravie LakshmananCybersecurity / Hacking News The internet never stays quiet. Every week, new hacks, scams, and security problems show up somewhere. This week’s stories show how fast attackers change their tricks, how small mistakes turn into big risks, and how the same old tools keep finding new ways to break in. Read on […]
El estado actual del código abierto confiable
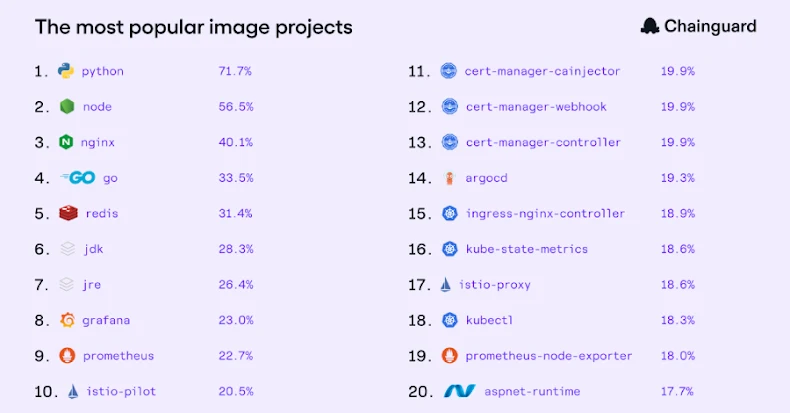
Chainguard, la fuente de referencia para el código abierto, tiene una perspectiva única sobre cómo las organizaciones modernas utilizan realmente el software de código abierto y dónde enfrentan riesgos y cargas operativas. Con una base de clientes en crecimiento y un catálogo extenso de más de 1800 proyectos de imágenes de contenedores, 148 000 versiones, […]
Cisco parchea la vulnerabilidad de seguridad de ISE después de que se publica el exploit PoC público
8 de enero de 2026Rabi LakshmananSeguridad/vulnerabilidades de la red Cisco ha lanzado actualizaciones que abordan fallas de seguridad de gravedad media en Identity Services Engine (ISE) y ISE Passive Identity Connector (ISE-PIC) mediante exploits públicos de prueba de concepto (PoC). Esta vulnerabilidad, registrada como CVE-2026-20029 (puntuación CVSS: 4,9), existe en la función de licencia y […]
Los investigadores descubren NodeCordRAT oculto en paquetes npm con temática de Bitcoin
8 de enero de 2026Ravi LakshmananMalware/Seguridad en la nube Los investigadores de ciberseguridad descubrieron tres paquetes npm maliciosos diseñados para entregar malware previamente no documentado llamado NodeCordRAT. A continuación se muestran los nombres de todos los paquetes eliminados hasta noviembre de 2025. Estos fueron subidos por un usuario llamado ‘wenmoonx’. «Los paquetes bitcoin-main-lib y bitcoin-lib-js […]
Coolify revela 11 fallas críticas que permiten comprometer completamente el servidor en instancias autohospedadas
8 de enero de 2026Ravi LakshmananVulnerabilidades / Seguridad de contenedores Los investigadores de ciberseguridad han detallado fallas de seguridad de gravedad múltiple que afectan a Coolify, una plataforma de autohospedaje de código abierto. Esto podría provocar una omisión de autenticación o la ejecución remota de código. Aquí está la lista de vulnerabilidades: CVE-2025-66209 (Puntuación CVSS: […]
OpenAI lanza ChatGPT Health con controles de datos de salud aislados y cifrados

8 de enero de 2026Ravi LakshmananPrivacidad / Inteligencia Artificial La empresa de inteligencia artificial (IA) OpenAI anunció el miércoles el lanzamiento de ChatGPT Health, un espacio dedicado donde los usuarios pueden conversar con chatbots sobre su salud. Es por eso que la experiencia Sandbox brinda a los usuarios la opción de conectar de forma segura […]
CISA informa que los errores en Microsoft Office y HPE OneView están siendo explotados activamente

8 de enero de 2026Rabi LakshmananVulnerabilidades / Catálogo KEV La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) agregó el miércoles dos fallas de seguridad que afectan a Microsoft Office y OneView de Hewlett Packard Enterprise (HPE) a su catálogo de vulnerabilidades explotadas conocidas (KEV), citando evidencia de explotación activa. Las vulnerabilidades […]
Black Cat está detrás de una campaña de malware que daña el SEO y que se dirige a la búsqueda de software popular
7 de enero de 2026Ravi LakshmananCibercrimen/Seguridad del software Se cree que una organización cibercriminal conocida como Black Cat está involucrada en campañas de envenenamiento de optimización de motores de búsqueda (SEO) que utilizan sitios fraudulentos que promocionan software popular para engañar a los usuarios para que descarguen puertas traseras que pueden robar datos confidenciales. Según […]
Una vulnerabilidad crítica en n8n (CVSS 10.0) permite a un atacante no autenticado obtener control total
7 de enero de 2026Rabi LakshmananVulnerabilidad/Automatización Los investigadores de ciberseguridad han detallado otra falla de seguridad de máxima gravedad en n8n, una popular plataforma de automatización del flujo de trabajo. Esta falla permite que un atacante remoto no autenticado obtenga el control completo de una instancia susceptible. Cyera Research Labs rastrea esta vulnerabilidad como CVE-2026-21858 […]
Descubra cómo Zero Trust, impulsado por IA, detecta ataques sin archivos ni indicadores
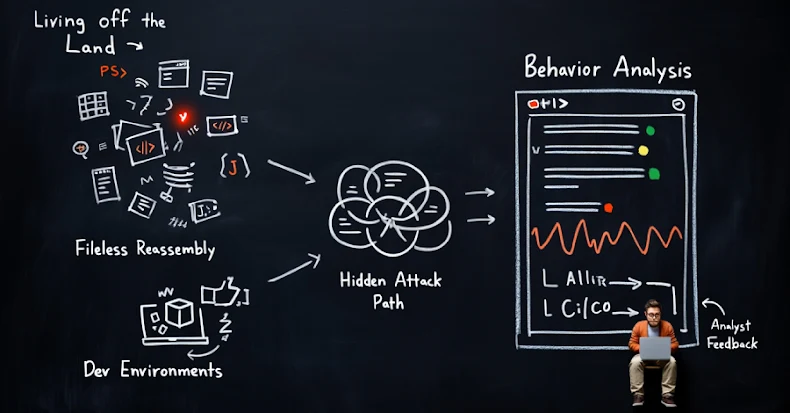
7 de enero de 2026noticias de piratas informáticosDetección de amenazas/seguridad de terminales Los equipos de seguridad todavía están detectando malware. La pregunta es ¿qué es lo que no están captando? Actualmente, cada vez hay más ataques que no llegan como archivos. No descarta binarios. Las alertas tradicionales no se activan. En cambio, se ejecuta silenciosamente […]
n8n advierte sobre la vulnerabilidad CVSS 10.0 RCE que afecta a las versiones autohospedadas y en la nube

7 de enero de 2026Rabi LakshmananVulnerabilidad / Seguridad en la Nube La plataforma de automatización de flujo de trabajo de código abierto n8n advirtió sobre una falla de seguridad de máxima gravedad que, si se explota con éxito, podría conducir a la ejecución remota de código (RCE) autenticado. A esta vulnerabilidad se le ha asignado […]