El futuro de la ciberseguridad incluye empleados no humanos
7 de enero de 2026noticias de piratas informáticosSeguridad empresarial/inteligencia artificial Los empleados no humanos se están convirtiendo en el futuro de la ciberseguridad y las empresas deben prepararse en consecuencia. A medida que las organizaciones amplían la inteligencia artificial (IA) y la automatización de la nube, las identidades no humanas (NHI), como bots, agentes de […]
Veeam corrige una vulnerabilidad crítica de RCE en CVSS 9.0 para respaldo y replicación
7 de enero de 2026Ravi LakshmananVulnerabilidades/Seguridad Empresarial Veeam ha lanzado una actualización de seguridad que soluciona múltiples fallas en su software de respaldo y replicación, incluido un problema «crítico» que podría conducir a la ejecución remota de código (RCE). Esta vulnerabilidad se rastrea como CVE-2025-59470 y tiene una puntuación CVSS de 9,0. «Esta vulnerabilidad permite […]
Microsoft advierte que una configuración incorrecta de enrutamiento de correo electrónico puede permitir el phishing interno del dominio
7 de enero de 2026Ravi LakshmananSeguridad del correo electrónico/fraude financiero Los atacantes de phishing aprovechan escenarios de enrutamiento y protecciones contra suplantación de identidad mal configuradas para hacerse pasar por el dominio de una organización y distribuir correos electrónicos que parecen enviados internamente. «Los actores de amenazas están aprovechando este vector para entregar una variedad […]
Un exploit activo afecta a los enrutadores D-Link DSL heredados debido a una falla crítica en la ejecución remota de código
7 de enero de 2026Ravi LakshmananSeguridad/vulnerabilidades de la red Una falla de seguridad crítica recientemente descubierta en los enrutadores de puerta de enlace D-Link DSL heredados está siendo explotada en la naturaleza. La vulnerabilidad, rastreada como CVE-2026-0625 (puntuación CVSS: 9,3), implica un caso de inyección de comando en el punto final ‘dnscfg.cgi’ debido a una […]
Se descubre que dos extensiones de Chrome roban chats ChatGPT y DeepSeek de 900.000 usuarios
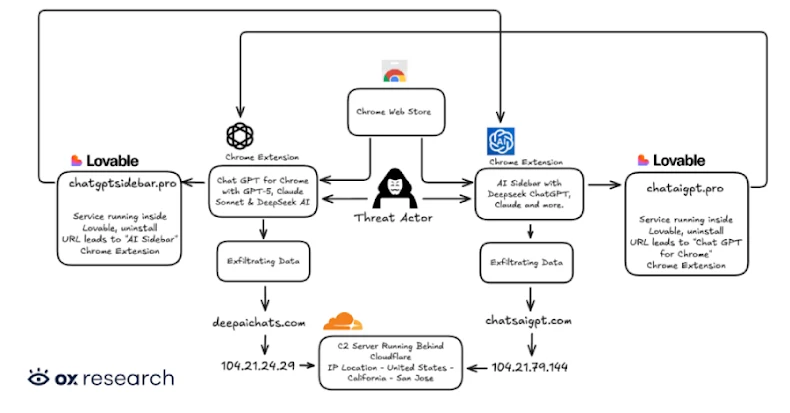
Investigadores de ciberseguridad han descubierto dos nuevas extensiones maliciosas en Chrome Web Store diseñadas para filtrar conversaciones de OpenAI ChatGPT y DeepSeek junto con datos de navegación a servidores bajo control de atacantes. A continuación se nombran las extensiones con más de 900.000 usuarios en total. Chatea GPT con GPT-5, Claude Sonnet, DeepSeek AI para […]
Una falla de firmware sin parche deja al TOTOLINK EX200 abierto a la toma remota total del dispositivo

6 de enero de 2026Ravi LakshmananSeguridad/vulnerabilidades de IoT El Centro de Coordinación CERT (CERT/CC) ha detallado una falla de seguridad sin parchear que afecta al extensor de alcance inalámbrico TOTOLINK EX200. Esta falla podría permitir que un atacante autenticado remotamente obtenga el control total del dispositivo. Esta falla, CVE-2025-65606 (puntuación CVSS: N/A), se caracteriza como […]
El correo electrónico de reserva falso redirige al personal del hotel a una página BSoD falsa que entrega DCRat
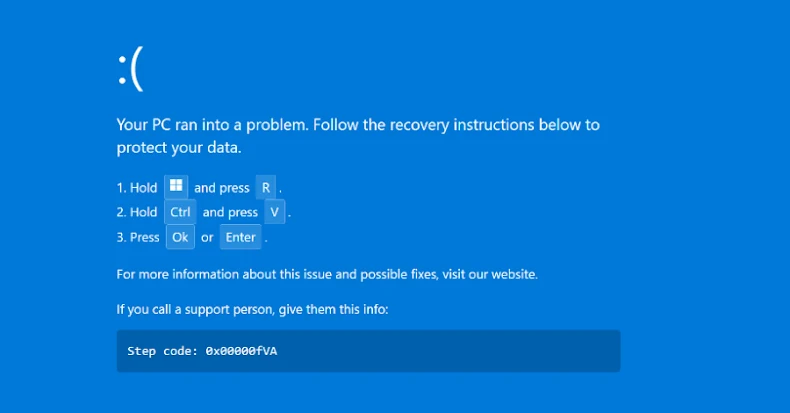
6 de enero de 2026Ravi LakshmananMalware/Seguridad de terminales Fuente: Securónica Investigadores de ciberseguridad han revelado detalles de una nueva campaña llamada PHALT#BLYX que aprovecha señuelos estilo ClickFix para mostrar falsas correcciones de errores de pantalla azul de la muerte (BSoD) en ataques dirigidos a empresas hoteleras europeas. Según la firma de ciberseguridad Securonix, el objetivo […]
¿Qué es la identidad de la materia oscura?

6 de enero de 2026noticias de piratas informáticosSeguridad SaaS/Seguridad empresarial La mitad invisible del universo identitario La identidad existía en un solo lugar, como un directorio LDAP, un sistema de recursos humanos o un único portal de IAM. No más. Hoy en día, las identidades están fragmentadas en aplicaciones SaaS, locales, IaaS, PaaS, propias y […]
Las bifurcaciones de VS Code recomiendan extensiones faltantes y plantean riesgos para la cadena de suministro con Open VSX

6 de enero de 2026Ravi LakshmananInteligencia contra amenazas/seguridad en la nube Se ha descubierto que las bifurcaciones populares de Microsoft Visual Studio Code (VS Code) impulsadas por inteligencia artificial (IA), como Cursor, Windsurf, Google Antigravity y Trae, promueven extensiones que no están presentes en el registro Open VSX, lo que podría abrir la puerta al […]
La nueva vulnerabilidad n8n (9.9 CVSS) permite a usuarios autenticados ejecutar comandos del sistema
6 de enero de 2026Ravi LakshmananVulnerabilidades/DevOps Se ha revelado una nueva vulnerabilidad de seguridad crítica en n8n, una plataforma de automatización de flujo de trabajo de código abierto, que podría permitir a un atacante autenticado ejecutar comandos arbitrarios del sistema en el host subyacente. Esta vulnerabilidad se rastrea como CVE-2025-68668 y tiene una calificación de […]
Una falla crítica en AdonisJS Bodyparser (CVSS 9.2) permite la escritura de archivos arbitrarios en el servidor
6 de enero de 2026Ravi LakshmananVulnerabilidades/Seguridad Web Se recomienda a los usuarios del paquete npm ‘@adonisjs/bodyparser’ que actualicen a la última versión luego de la revelación de una vulnerabilidad de seguridad crítica que, si se explota con éxito, podría permitir que un atacante remoto escriba archivos arbitrarios en el servidor. Esta falla se rastrea como […]
Hackers alineados con Rusia explotan Viber para atacar al ejército y al gobierno de Ucrania

5 de enero de 2026Ravi LakshmananCiberespía / Seguridad de Windows Se ha observado que un atacante alineado con Rusia conocido como UAC-0184 aprovecha la plataforma de mensajería Viber para distribuir archivos ZIP maliciosos y apuntar a agencias militares y gubernamentales en Ucrania. «La organización continuará sus operaciones de recopilación de inteligencia de alta intensidad contra […]