PYPI bloquea 1.800 correos electrónicos de dominio vencidos para evitar adquisiciones de cuentas y ataques de la cadena de suministro
19 de agosto de 2025Ravi LakshmananSeguridad de la cadena de suministro Los mantenedores del repositorio del índice de paquetes de Python (PYPI) han anunciado que los administradores de paquetes ahora verifican los dominios caducados para evitar ataques de la cadena de suministro. «Estos cambios mejorarán la actitud general de seguridad de la cuenta de PYPI […]
La campaña de malware de fideos expande el alcance global con señuelos de pesca de derechos de autor
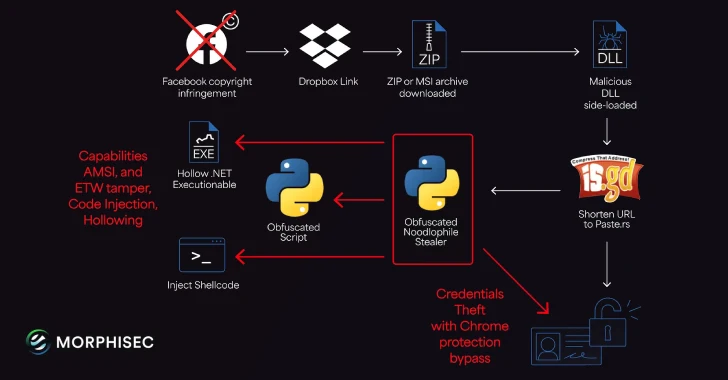
18 de agosto de 2025Ravi LakshmananSeguridad de malware/empresa Los actores de amenaza detrás del malware de fideos están aprovechando los correos electrónicos de phishing de Spear y los mecanismos de entrega actualizados para lanzar información de robo en ataques dirigidos a empresas en los Estados Unidos, Europa, los Estados Bálticos y la Región de Asia-Pacífico […]
Se explotó una vulnerabilidad de Microsoft Windows para implementar malware Ransomexx Ransomexx
18 de agosto de 2025Ravi LakshmananVulnerabilidad/seguridad en la nube Los investigadores de seguridad cibernética están levantando la tapa de la explotación de los actores de amenaza defectuosa de seguridad que actualmente están parcheados en Microsoft Windows e implementando malware de plomería en ataques de ransomware RansomExx. Los ataques incluyen la explotación de CVE-2025-29824, una vulnerabilidad […]
NFC Fraud, Curly COMrades, N-able Exploits, Docker Backdoors & More

Aug 18, 2025Ravie LakshmananCybersecurity / Hacking News Power doesn’t just disappear in one big breach. It slips away in the small stuff—a patch that’s missed, a setting that’s wrong, a system no one is watching. Security usually doesn’t fail all at once; it breaks slowly, then suddenly. Staying safe isn’t about knowing everything—it’s about acting […]
Se ha descubierto que los paquetes de PYPI y NPM maliciosos explotan las dependencias de los ataques de la cadena de suministro
Los investigadores de ciberseguridad han descubierto paquetes maliciosos en el repositorio de Python Package Index (PYPI). Esto introduce un comportamiento malicioso a través de dependencias que pueden establecer persistencia y habilitar la ejecución del código. Un paquete llamado Themcolor ofrece su funcionalidad espeluznante a través de un paquete de dependencia llamado Colorinal con operaciones de […]
wazuh para cumplimiento regulatorio

18 de agosto de 2025Noticias de hackerInfracción de datos/cumplimiento regulatorio Las organizaciones que procesan varias formas de datos confidenciales o información de identificación personal (PII) deben cumplir con los estándares y marcos de cumplimiento regulatorio. Estos estándares de cumplimiento también se aplican a las organizaciones que operan en sectores regulatorios como la atención médica, las […]
El código fuente de Troyano bancario ERMAC v3.0 fugas expone la infraestructura de malware completa
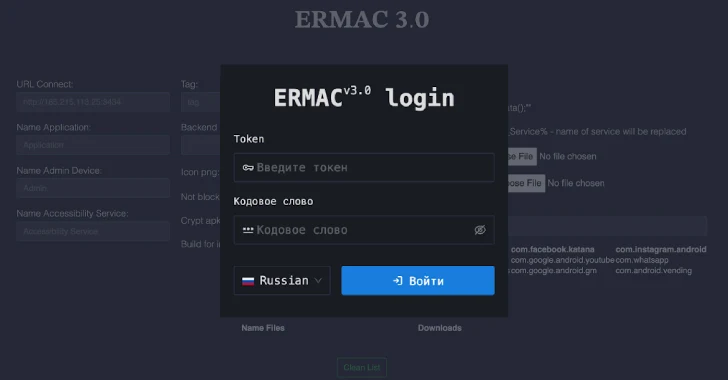
16 de agosto de 2025Ravi LakshmananAndroid/malware Los investigadores de ciberseguridad detallan los mecanismos internos de un troyano de banca Android llamado ERMAC 3.0, revelando deficiencias serias en la infraestructura del operador. «La versión 3.0 recientemente descubierta revela una evolución importante de malware y expande las capacidades de inyección y robo de datos para apuntar a […]
Russian Group CiCrypThub explota la vulnerabilidad en MSC Eviltwin para implementar malware de robo
16 de agosto de 2025Ravi LakshmananMalware/vulnerabilidades Un actor de amenaza conocido como CiCryPThub continúa proporcionando cargas útiles maliciosas al explotar fallas de seguridad que actualmente mantienen parches que afectan a Microsoft Windows. Trustwave SpiderLabs dijo que recientemente había observado una campaña de Enliptob que vincula la explotación de vulnerabilidades en el marco de la consola […]
Servidor web taiwanés violado por UAT-7237 utilizando herramientas de piratería de código abierto personalizadas
15 de agosto de 2025Ravi LakshmananMalware/código abierto Se ha observado que los actores de amenaza persistente avanzada (APT) de habla china se dirigen a entidades de infraestructura web taiwanesas que utilizan versiones personalizadas de herramientas personalizadas de código abierto destinadas a establecer un acceso a largo plazo en entornos de víctimas de alto valor. Esta […]
Sanciones de Garantex y Grinex que exceden los $ 100 millones para transacciones criptográficas ilegales relacionadas con el rescate

La Oficina de Activos Exteriores del Departamento del Tesoro de los Estados Unidos (OFAC) actualizó las sanciones el jueves contra la plataforma de intercambio de criptomonedas rusa Garantex para promover actores de ransomware y otros ciberdelincuentes mediante el procesamiento de más de $ 100 millones de transacciones vinculadas a actividades ilegales desde 2019. El Tesoro […]
Privacidad en la era del agente ai

Vimos la privacidad como un tema límite. Sobre paredes, cerraduras, permisos y políticas. Sin embargo, en un mundo donde los agentes artificiales se están convirtiendo en actores autónomos, la privacidad ya no se trata de control, ya que interactúan con datos, sistemas y humanos sin vigilancia constante. Se trata de confianza. Y la confianza, por […]
Cisco advierte defectos de radio CVSS 10.0 FMC y permite la ejecución del código remoto
15 de agosto de 2025Ravi LakshmananVulnerabilidad/Seguridad de la red Cisco ha lanzado una actualización de seguridad para abordar las fallas de seguridad más grandes en el software Secure Firewall Management Center (FMC), que permite a los atacantes ejecutar código arbitrario en los sistemas afectados. Una vulnerabilidad asignada al identificador CVE CVE-2025-20265 (puntaje CVSS: 10.0) afecta […]