Extensión basada en DOM El clickjacking expone a los administradores de contraseñas populares a credenciales y robo de datos
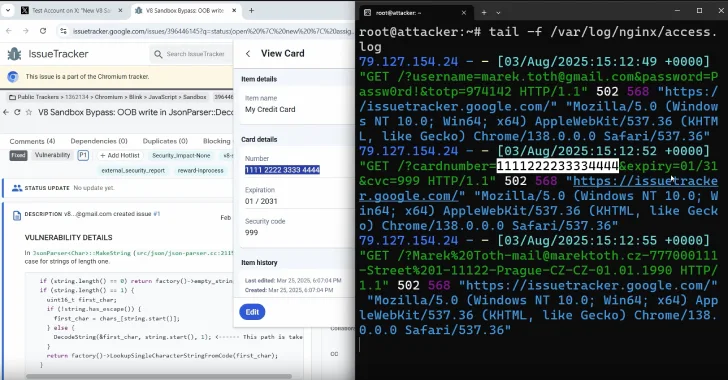
20 de agosto de 2025Ravi LakshmananVulnerabilidad/Seguridad del navegador Se ha descubierto que los populares navegadores web de complementos de Password Manager podrían hacer clic en las vulnerabilidades de seguridad que podrían explotarse para robar la elegibilidad de la cuenta, los códigos de autenticación de dos factores (2FA) y los detalles de la tarjeta de crédito […]
FBI advierte a los piratas informáticos vinculados a FSB que explotan dispositivos Cisco parcheados para ciber spionage
20 de agosto de 2025Ravi LakshmananCyberspy/vulnerabilidad Se ha observado que el grupo cibernético patrocinado por el estado ruso, conocido como la tundra estática, está explotando activamente los defectos de seguridad de siete años de software Cisco IOS y Cisco IOS XE como un medio para establecer acceso permanente a las redes de destino. Cisco Talos, […]
Los expertos han descubierto que los navegadores de IA pueden ser engañados por exploits de prosptfix para ejecutar indicaciones ocultas maliciosas
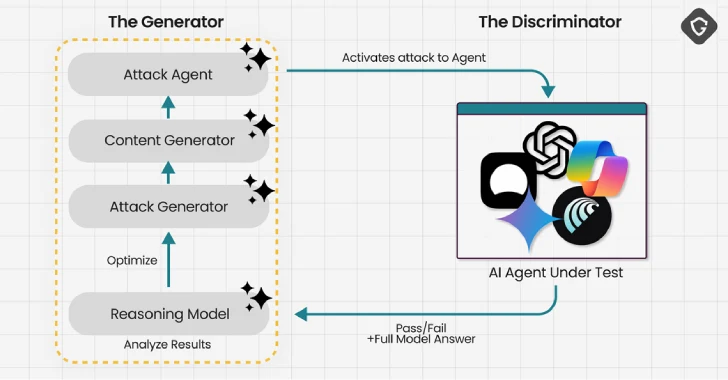
Los investigadores de seguridad cibernética han demostrado una nueva técnica de inyección rápida llamada TRAdFix, que engaña al modelo generado de inteligencia artificial (Genai) para realizar la acción prevista al incrustar instrucciones maliciosas dentro de las verificaciones falsas de Captcha en las páginas web. La técnica de ataque descrita por Guardio Labs como «AI-ERA acepta […]
Descubra y controle a los agentes de IA Shadow en su empresa antes de que los hackers lo hagan

20 de agosto de 2025Noticias de hackerInteligencia artificial/seguridad empresarial ¿Sabes cuántos agentes de IA se ejecutan actualmente dentro de tu negocio? Si no sabe la respuesta, entonces no está solo. Eso es exactamente lo que se preocupa. Los agentes de IA se establecen todos los días en toda la industria. A veces es por eso, […]
Convertir las ideas de BIA en recuperación resistente
El negocio moderno se enfrenta a un panorama de amenazas en rápida evolución y creciente, ¿qué significa esto para su negocio? Eso significa más riesgos con mayor frecuencia, diversidad, complejidad, gravedad e impacto comercial potencial. La verdadera pregunta es: «¿Cómo abordamos estas crecientes amenazas?» La respuesta radica en tener una estrategia robusta de BCDR. Sin […]
Corea del Norte utiliza GitHub en ataques cibernéticos diplomáticos mientras los esquemas de trabajadores de TI alcanzan a más de 320 empresas

El actor de amenaza de Corea del Norte se atribuye a una campaña coordinada de Cyberspy dirigida a misiones diplomáticas en sus homólogos del sur entre marzo y julio de 2025. La actividad aparece en forma de al menos 19 correos electrónicos de pesca de lanza, con el objetivo de invitar a invitaciones, cartas y […]
El DOJ es una facturación de 22 años que ejecuta una botnet de rapero detrás de un ataque de 370,000 DDoS

20 de agosto de 2025Ravi LakshmananBotnet/cibercrimen Un hombre de 22 años de Oregon, EE. UU., Ha sido acusado de desarrollar y supervisar una botnet de rechazo disperso (DDoS), conocida como Rapperbot. Ethan Foltz de Eugene, Oregon, ha sido identificado como el administrador del servicio, dijo el Departamento de Justicia de los Estados Unidos (DOJ). Se […]
La falla de Apache Activemq fue explotada para implementar malware de goteo en los sistemas de Linux en la nube

19 de agosto de 2025Ravi LakshmananLinux/malware Los actores de amenaza están aprovechando los defectos de seguridad de hace casi dos años en Apache Activemq para obtener acceso permanente a los sistemas de Linux en la nube y la implementación de malware llamado DripDropper. Sin embargo, con un giro anómalo, se ha observado que los atacantes […]
El nuevo Godratotrojan está dirigido a compañías comerciales que utilizan esteganografía y código de rata GH0st

19 de agosto de 2025Ravi LakshmananMalware/ataques cibernéticos Las instituciones financieras, como las compañías comerciales y de corretaje, son los objetivos de nuevas campañas que ofrecen un troyano de acceso remoto previamente no reportado llamado Godrat. Las actividades maliciosas incluyen «Distribución de archivos maliciosos .SCR (ScreenSaver) disfrazados de documentos financieros a través de Skype Messenger». El […]
Publicación de cadenas SAP Defects publica sistemas no recebidos a la ejecución de código remoto

19 de agosto de 2025Ravi LakshmananVulnerabilidad/cyberspy Un nuevo exploit combina dos fallas de seguridad importantes, actualmente parcheadas de SAP Netweaver, que emergen en la naturaleza, y las organizaciones asumen el riesgo de compromiso del sistema y robo de datos. La exploit en cuestión encadenará CVE-2025-31324 y CVE-2025-42999 para evitar la autenticación y habilitar la ejecución […]
El gobierno del Reino Unido deja caer el orden de la puerta trasera de Apple Crypto después del retroceso de las libertades civiles estadounidenses

19 de agosto de 2025Ravi LakshmananCifrado/seguridad en la nube El gobierno del Reino Unido parece haber abandonado sus planes para debilitar las protecciones de cifrado de Apple e incluir una puerta trasera que permitirá a los ciudadanos estadounidenses acceder a datos protegidos. El Director de Inteligencia Nacional de los Estados Unidos (DNI) Tarsi Gabbard dijo […]
Por qué su cultura de seguridad es importante para mitigar el riesgo cibernético

Veinte años después de desarrollar una arquitectura de seguridad cada vez más madura, las organizaciones se oponen a verdades difíciles. Las herramientas y la tecnología por sí solas no son suficientes para mitigar el riesgo cibernético. A medida que la pila de alta tecnología se volvió más refinada y más capaz, los atacantes cambiaron su […]