Push Geoserver Exploits, Polarradege, Gayfemboy Push Cyercrime más allá de las botnets tradicionales
Los investigadores de ciberseguridad están llamando la atención sobre múltiples campañas que aprovechan las vulnerabilidades de seguridad conocidas y exponen los servidores Redis a una variedad de actividades maliciosas. El primer conjunto de ataques implica el uso de CVE-2024-36401 (puntaje CVSS: 9.8). Esta es una vulnerabilidad crítica de ejecución de código remoto que afecta a […]
Malware de Linux entregado a través de los nombres de archivo de rar malicioso evita la detección de antivirus
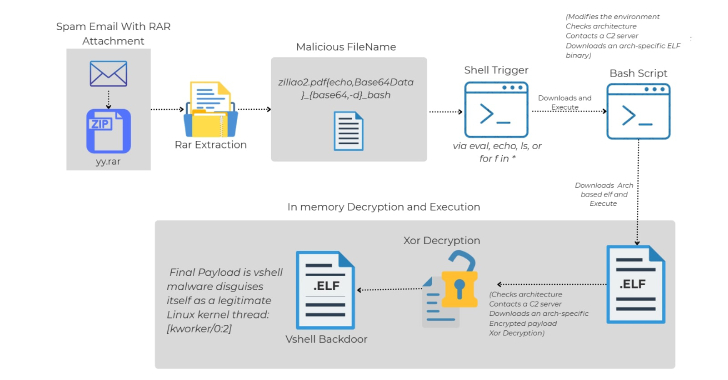
Los investigadores de ciberseguridad están utilizando el correo electrónico de phishing para arrojar luz sobre una nueva cadena de ataque que ofrece una puerta trasera de código abierto llamada Vshell. «La cadena de infección de malware específica de Linux que comienza con correos electrónicos de spam que contienen archivos de archivo rar malicioso», dijo el […]
Hacker chino, fangoso, génesis, glaciar panda intensifica nubes y comunicaciones espionaje
Los investigadores de ciberseguridad están llamando la atención sobre las actividades maliciosas organizadas por grupos cibernéticos chinos y nexus conocidos como pandas fangosos, que implican abuso de relaciones confiables en la nube y violan las redes empresariales. «El enemigo también demuestra una capacidad considerable para armarse rápidamente las vulnerabilidades del día N-día y cero, y […]
Interpol arresta a 1.209 cibercriminales en 18 países africanos en la represión mundial

22 de agosto de 2025Ravi LakshmananFraude en línea / delito financiero Interpol anunció el viernes que las autoridades de 18 países de África han arrestado a 1.209 cibercriminales dirigidos a 88,000 bajas. «La represión recupera $ 97.4 millones, desmantelando 11,432 infraestructura maliciosa, destacando el alcance global del delito cibernético y la urgente necesidad de cooperación […]
La automatización está redefiniendo la entrega de Pentest

22 de agosto de 2025Noticias de hackerPruebas de penetración/operaciones de seguridad Pentesting es una de las formas más efectivas de identificar las debilidades de seguridad del mundo real antes de que su enemigo lo haga. Pero a medida que evolucionan los paisajes amenazantes, no hay forma de que podamos traer resultados de nuestros Pentests. La […]
El ex desarrollador encarceló durante cuatro años por obstruir un empleador de Ohio con malware de interruptor de matar

22 de agosto de 2025Ravi LakshmananCibercrimen/malware El ciudadano chino de 55 años ha sido sentenciado a cuatro años de prisión y tres años de liberación supervisada para desplegar un interruptor de muerte que bloqueó la red del empleador anterior con malware personalizado y empleados bloqueados cuando sus cuentas estaban deshabilitadas. Davis Lou, de 55 años, […]
Una cadena de exploit previa a la autoridad que se encuentra en CommVault podría permitir ataques de ejecución de código remoto
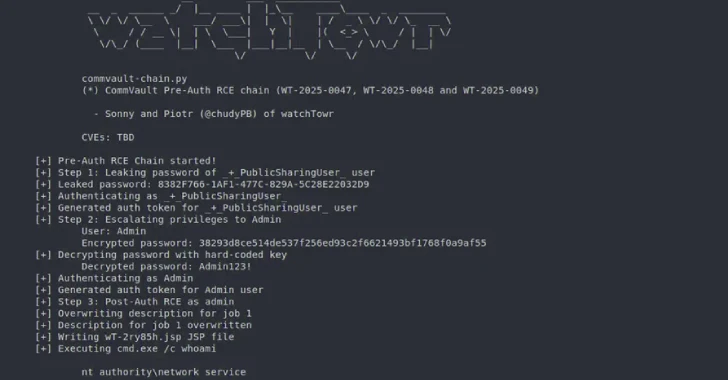
21 de agosto de 2025Ravi LakshmananVulnerabilidades/seguridad de software CommVault ha publicado una actualización para abordar cuatro brechas de seguridad que pueden explotarse para lograr la ejecución de código remoto en instancias confidenciales. La lista de vulnerabilidades identificada en la versión CommVault antes del 11.36.60 es la siguiente: CVE-2025-57788 (Puntuación CVSS: 6.9): una vulnerabilidad de mecanismo […]
Cibercrimenales desplegar maíz.

21 de agosto de 2025Ravi LakshmananMalware/criptomoneda Se ha observado que los actores de amenaza que aprovechan las tácticas engañosas de ingeniería social conocidas como ClickFix implementarán el nombre de código de puerta trasera versátil Cornflake.v3. Mandiant, propiedad de Google, describió la actividad que rastrea como UNC5518. Esto se describe como parte del esquema de acceso […]
Hallazgos importantes de Blue Report 2025

Como experto en seguridad, es fácil quedar atrapado en una carrera para contrarrestar las últimas técnicas avanzadas enemigas. Sin embargo, los ataques más influyentes a menudo no se deben a las hazañas de vanguardia, sino a credenciales agrietadas y cuentas comprometidas. A pesar de la conciencia generalizada de este vector de amenazas, el Informe Blue […]
Los piratas informáticos del agente que difunde Tesla, Asyncrat y Snake Keylogger utilizando el nuevo malware QuirkyLoader
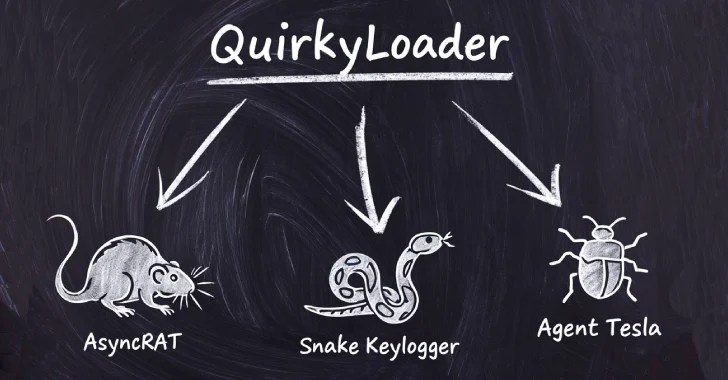
21 de agosto de 2025Ravi LakshmananSeguridad de malware/correo electrónico Los investigadores de seguridad cibernética han revelado detalles de un nuevo cargador de malware llamado QuirkyLoader, que se ha utilizado a través de campañas de spam por correo electrónico desde noviembre de 2024, desde Information Steelers hasta troyanos de acceso remoto. Las familias de malware notables […]
Los hackers de araña dispersos ganan $ 13 millones en reparaciones para sims reemplazando el robo de criptografía durante 10 años

21 de agosto de 2025Ravi LakshmananViolación de datos/delito cibernético El miembro de 20 años de la infame pandilla cibernética conocida como las arañas dispersas ha sido sentenciado a 10 años en los Estados Unidos en relación con una serie de trucos importantes y robos de criptomonedas. Noah Michael Urban se declaró culpable en abril de […]
PAPIA PARCHES CVE-2025-43300 Día cero para iOS, iPados y macOS

21 de agosto de 2025Ravi LakshmananVulnerabilidad/día cero Apple ha lanzado actualizaciones de seguridad para abordar los defectos de seguridad que afectan a iOS, iPados y macOS, diciendo que está experimentando una explotación activa en la naturaleza. La vulnerabilidad de escritura de salida del día cero rastreada como CVE-2025-43300 se encuentra en el marco ImageIO que […]