Microsoft parchea la falla en la función Entra ID que permitió la adquisición de la entidad principal del servicio
Ravi Lakshmanan28 de abril de 2026Gestión de vulnerabilidad/identidad Las funciones administrativas para los agentes de inteligencia artificial (IA) dentro de Microsoft Entra ID podrían potencialmente permitir ataques de escalada de privilegios y adquisición de identidad, según nuevos hallazgos de Silverfort. El administrador de identidad del agente es una función integrada privilegiada introducida por Microsoft como […]
Microsoft confirma la explotación activa de Windows Shell CVE-2026-32202
Ravi Lakshmanan28 de abril de 2026Inteligencia sobre vulnerabilidades/amenazas Microsoft revisó el lunes su aviso sobre una falla de seguridad de alta gravedad actualmente parcheada que afecta a Windows Shell, reconociendo que la vulnerabilidad de hecho está siendo explotada activamente. La vulnerabilidad en cuestión es CVE-2026-32202 (puntuación CVSS: 4,3), una vulnerabilidad de suplantación de identidad que […]
Checkmarx confirma que los datos del repositorio de GitHub se publicaron en la web oscura después del ataque del 23 de marzo
Ravi Lakshmanan27 de abril de 2026 Checkmarx ha revelado que una investigación en curso relacionada con un incidente de seguridad en la cadena de suministro ha revelado que un grupo cibercriminal había publicado datos relacionados con la empresa en la web oscura. «Basándonos en la evidencia actual, creemos que estos datos provienen del repositorio GitHub […]
Fast16 Malware, XChat Launch, Federal Backdoor, AI Employee Tracking & More
Ravie LakshmananApr 27, 2026Cybersecurity / Hacking Everything is dumb again. This week feels broken in a very familiar way. Old tricks are back. New tools are doing shady crap. Supply chains got hit. Fake help desks worked. Weird research showed how easy some attacks still are. Most of it feels like stuff we should have […]
Los mitos han cambiado el cálculo del descubrimiento de vulnerabilidades. La mayoría de los equipos no están preparados en lo que respecta a las reparaciones.
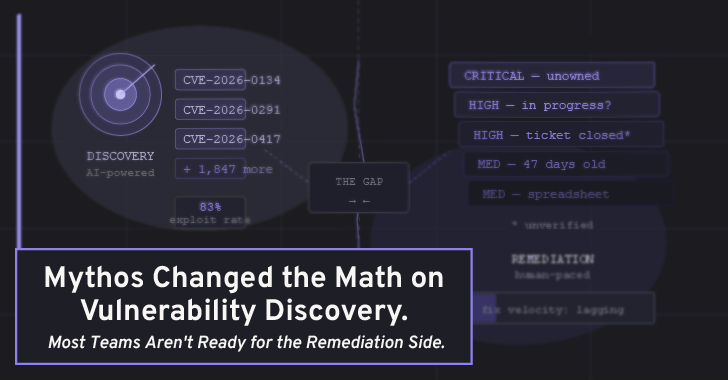
Claude Mythos Preview de Anthropic ha dominado las discusiones sobre seguridad desde su anuncio el 7 de abril. Los informes iniciales describen potentes sistemas de inteligencia artificial centrados en la ciberseguridad que pueden identificar vulnerabilidades a escala y plantear serias dudas sobre la rapidez con la que las organizaciones pueden verificar, priorizar y remediar las […]
PhantomCore aprovecha la vulnerabilidad TrueConf para infiltrarse en las redes rusas
Se dice que un grupo hacktivista proucraniano llamado PhantomCore ha atacado activamente servidores que ejecutan el software de videoconferencia TrueConf en Rusia desde septiembre de 2025. Esto es según un informe publicado por Positive Technologies, que encontró que los atacantes pudieron aprovechar una cadena de explotación de tres vulnerabilidades para ejecutar comandos de forma remota […]
Los investigadores descubren 73 extensiones falsas de VS Code que entregan el malware GlassWorm v2
Ravi Lakshmanan27 de abril de 2026Cadena de suministro de malware/software Investigadores de ciberseguridad han informado que docenas de extensiones de Microsoft Visual Studio Code (VS Code) en el repositorio Open VSX se han vinculado a una campaña persistente de robo de información llamada GlassWorm. Se ha confirmado que un grupo de 73 extensiones son versiones […]
La estafa falsa CAPTCHA IRSF y la campaña 120 Keitaro desencadenan SMS globales y fraude criptográfico
Investigadores de ciberseguridad han revelado detalles de una campaña de fraude en telecomunicaciones que utiliza trucos de verificación CAPTCHA falsos para engañar a usuarios desprevenidos para que envíen mensajes de texto internacionales, cargándolos en sus facturas de teléfono celular y generando ingresos ilegales para los atacantes que alquilan números de teléfono. Se cree que la […]
Investigadores descubren malware ‘fast16’ anterior a Stuxnet dirigido a software de ingeniería
Investigadores de ciberseguridad han descubierto un nuevo malware basado en Lua que se creó varios años antes que el infame gusano Stuxnet, cuyo objetivo era alterar el programa nuclear de Irán saboteando las centrífugas de enriquecimiento de uranio. Un marco de cibersabotaje no documentado anteriormente se remonta a 2005 y tenía como objetivo principal software […]
CISA agrega cuatro fallas explotadas a KEV y fija fecha límite federal para mayo de 2026
Ravi Lakshmanan25 de abril de 2026Seguridad de red/seguridad de infraestructura La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) agregó el viernes cuatro vulnerabilidades que afectan a los enrutadores de la serie SimpleHelp, Samsung MagicINFO 9 Server y D-Link DIR-823X a su catálogo de vulnerabilidades explotadas conocidas (KEV), citando evidencia de explotación […]
La puerta trasera FIRESTARTER afecta a los dispositivos federales Cisco Firepower y sobrevive al parche de seguridad
La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) ha revelado que los dispositivos Cisco Firepower de una agencia civil federal anónima que ejecuta el software Adaptive Security Appliance (ASA) se vieron comprometidos por un malware conocido como FIRESTARTER en septiembre de 2025. Según CISA y el Centro Nacional de Seguridad Cibernética […]
Empleados de la NASA caen en una estafa de phishing china dirigida al software de defensa estadounidense
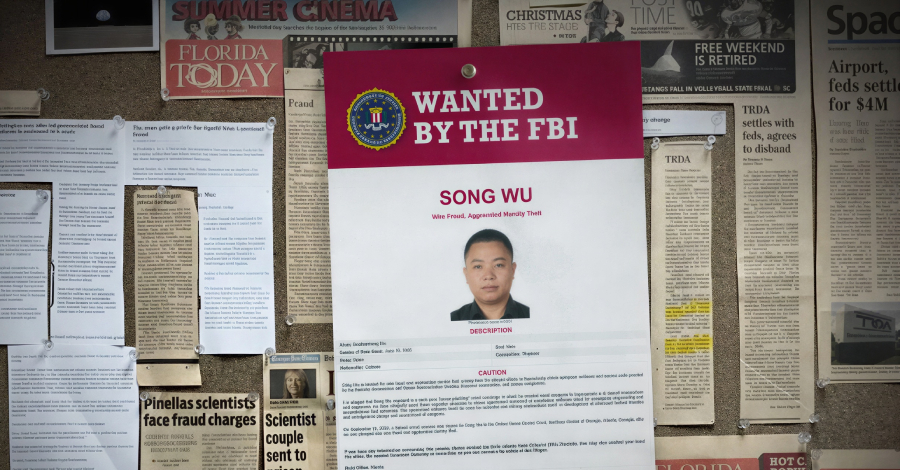
Ravi Lakshmanan24 de abril de 2026Espionaje/Seguridad Nacional; La Oficina del Inspector General (OIG) de la NASA ha revelado cómo ciudadanos chinos se hicieron pasar por investigadores estadounidenses como parte de una campaña de phishing para obtener información confidencial de agencias espaciales, agencias gubernamentales, universidades y empresas privadas, en violación de las leyes de control de […]