La observabilidad continua como motor de decisiones.
La brecha de autoridad de los agentes de IA: de la no gobernanza a la delegación Como comentamos en un artículo anterior, los agentes de IA están exponiendo brechas estructurales en la seguridad empresarial, pero el problema a menudo se ve de manera muy limitada. El problema no es simplemente que los agentes sean sujetos […]
26 aplicaciones de FakeWallet dirigidas a frases criptográficas encontradas en la App Store de Apple
Investigadores de ciberseguridad han descubierto una serie de aplicaciones maliciosas en la App Store de Apple que se hacen pasar por carteras de criptomonedas populares e intentan robar frases de recuperación y claves privadas desde al menos el otoño de 2025. «Cuando se lanzan, estas aplicaciones redirigen a los usuarios a una página del navegador […]
Tropic Trooper implementa AdaptixC2 usando SumatraPDF y GitHub troyanizados
Ravi Lakshmanan24 de abril de 2026Inteligencia de amenazas/malware Las personas de habla china han sido el objetivo de una nueva campaña que utiliza una versión troyanizada del lector SumatraPDF para implementar el agente de post-explotación AdaptixC2 Beacon y, en última instancia, facilitar la explotación de los túneles de Microsoft Visual Studio Code (VS Code) para […]
Falla LMDeploy CVE-2026-33626 explotada dentro de las 13 horas posteriores a la publicación
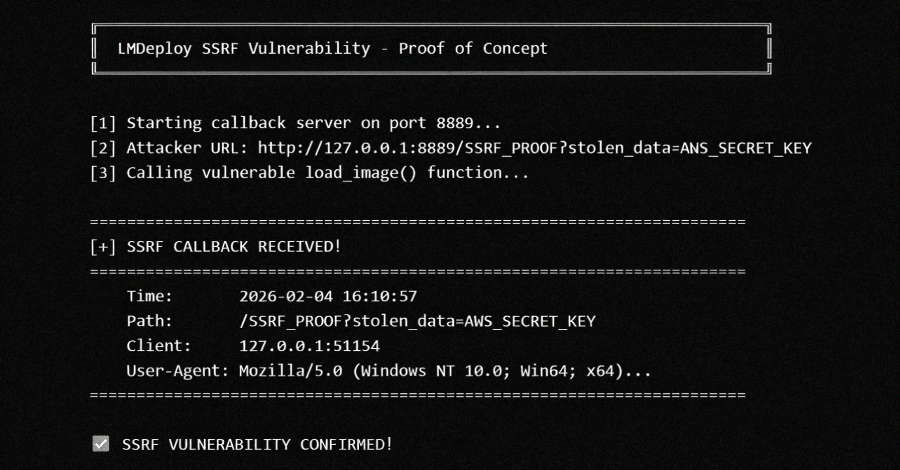
Una falla de seguridad de alta gravedad en LMDeploy, un conjunto de herramientas de código abierto para comprimir, descomprimir y servir LLM, se ha vuelto explotable en la naturaleza menos de 13 horas después de su divulgación. Esta vulnerabilidad, registrada como CVE-2026-33626 (puntuación CVSS: 7,5), está relacionada con vulnerabilidades de falsificación de solicitudes del lado […]
UNC6692 Implementación de malware SNOW haciéndose pasar por el servicio de asistencia técnica de TI a través de Microsoft Teams
Se ha observado que un grupo de actividad de amenazas no documentado anteriormente conocido como UNC6692 aprovecha tácticas de ingeniería social a través de Microsoft Teams para implementar paquetes de malware personalizados en hosts comprometidos. «Como muchas otras intrusiones en los últimos años, UNC6692 se basó en gran medida en hacerse pasar por empleados de […]
CLI de Bitwarden comprometida en la campaña en curso de la cadena de suministro de Checkmarx
Según nuevos hallazgos de JFrog y Socket, la CLI de Bitwarden se vio comprometida como parte de una campaña de cadena de suministro de Checkmarx recientemente descubierta y en curso. «La versión del paquete afectado parece ser @bitwarden/cli@2026.4.0, y el código malicioso fue expuesto en el archivo ‘bw1.js’ incluido en el contenido del paquete», dijo […]
$290M DeFi Hack, macOS LoL Abuse, ProxySmart SIM Farms +25 New Stories
Ravie LakshmananApr 23, 2026Hacking News / Cybersecurity News You scroll past one incident and see another that feels familiar, like it should have been fixed years ago, but it still works with small changes. Same bugs. Same mistakes. The supply chain is messy. Packages you did not check are stealing data, adding backdoors, and spreading. […]
Derrote los exploits automatizados a la velocidad de la IA
noticias de piratas informáticos23 de abril de 2026Inteligencia artificial/seguridad empresarial Imagine un mundo donde los piratas informáticos no duermen, no toman descansos y encuentran debilidades en los sistemas al instante. Bueno, ese mundo ya está ahí. Gracias a la IA, los atacantes ahora pueden ejecutar exploits automatizados a gran escala más rápido que nunca. El […]
El Proyecto Glasswing demostró que la IA puede encontrar errores. ¿Quién lo arreglará?
La semana pasada, Anthropic anunció el Proyecto Glasswing, un modelo de inteligencia artificial tan eficaz para encontrar vulnerabilidades en el software, que tomó la inusual medida de retrasar su lanzamiento público. En cambio, la empresa otorgó acceso a Apple, Microsoft, Google, Amazon y otras empresas aliadas para que pudieran encontrar y corregir errores antes de […]
GopherWhisper, vinculado a China, infecta 12 sistemas gubernamentales de Mongolia con la puerta trasera Go
Ravi Lakshmanan23 de abril de 2026Inteligencia de amenazas/Malware Las agencias gubernamentales de Mongolia han surgido como objetivos de un grupo de Amenaza Persistente Avanzada (APT, por sus siglas en inglés) previamente indocumentado y alineado con China, rastreado como GopherWhisper. «El grupo aprovecha una amplia gama de herramientas, principalmente escritas en Go, y utiliza inyectores y […]
Vercel encuentra más cuentas comprometidas en infracción relacionadas con Context.ai
Ravi Lakshmanan23 de abril de 2026Inteligencia Artificial / Seguridad SaaS Vercel dijo el miércoles que identificó un conjunto de cuentas de clientes adicionales que fueron comprometidas como parte de un incidente de seguridad que permitió el acceso no autorizado a sus sistemas internos. La compañía dijo que hizo el descubrimiento después de ampliar su investigación […]
Apple repara la falla de iOS que mantuvo las notificaciones de Signal eliminadas en la investigación del FBI
Ravi Lakshmanan23 de abril de 2026Vulnerabilidades/Cifrado Apple lanzó una solución de software para iOS y iPadOS para solucionar una falla en el servicio de Notificaciones que almacena notificaciones marcadas para eliminar en el dispositivo. Esta vulnerabilidad se rastrea como CVE-2026-28950 (puntuación CVSS: N/A) y se describe como un problema de registro que se resuelve con […]